

Funktionen för privata VLAN separerar en vanlig VLAN-domän till två eller flera underdomäner. Varje underdomän definieras (representeras) av ett primärt VLAN och ett sekundärt VLAN. Det primära VLAN-ID:t är detsamma för alla underdomäner som tillhör ett privat VLAN. Det sekundära VLAN-ID:t skiljer underdomäner från varandra och ger isolering av skikt 2 mellan portar för samma privata VLAN.
Det finns tre typer av VLAN inom ett privat VLAN:
- Primärt VLAN – den vidarebefordrar trafiken från promiscuous-portar till isolerade portar, gemensamma portar och andra promiscuous-portar i samma privata VLAN. Endast ett primärt VLAN kan konfigureras per privat VLAN. Alla portar inom ett privat VLAN delar samma primära VLAN.
- Community VLAN – är ett sekundärt VLAN. Den vidarebefordrar trafiken mellan hamnar som tillhör samma gemenskap och de promiscuösa hamnarna. Det kan finnas flera lokala VLAN per privat VLAN.
- Isolerat VLAN – är ett sekundärt VLAN. Den transporterar trafik från isolerade hamnar till promiscuous hamnar. Endast ett isolerat VLAN kan konfigureras per privat VLAN.
Det finns tre typer av portbeteckningar inom ett privat VLAN:
- Promiscuous port - tillhör ett primärt VLAN och kan kommunicera med alla gränssnitt i det privata VLAN, inklusive andra promiscuous-portar, lokala portar och isolerade portar.
- Gemenskapshamnar - dessa hamnar kan kommunicera med andra hamnar i gemenskapen och promiscuous-hamnar.
- Isolerade hamnar - dessa kan ENDAST kommunicera med promiscuous-hamnar.
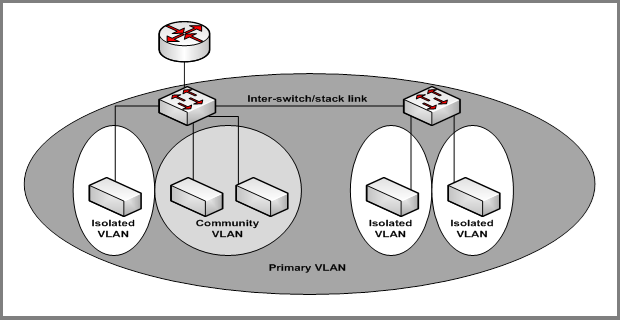
De privata VLAN-nätverken kan utökas genom flera switchar genom växlar/stacklänkar som transporterar primära, lokala och isolerade VLAN mellan enheter. Se bilden nedan.
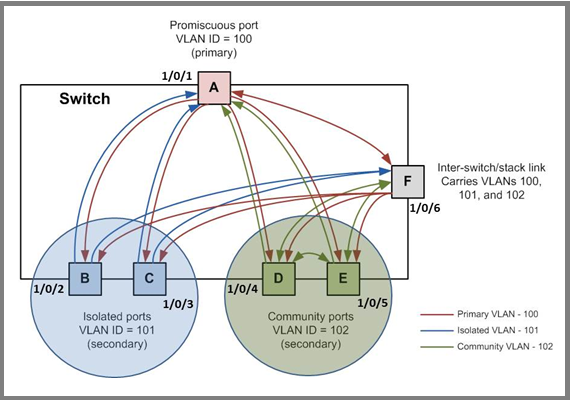
Figuren nedan visar det privata VLAN-trafikflödet. Fem portar A, B, C, D och E utgör ett privat VLAN. Port A är en promiscuous-port som är associerad med det primära VLAN 100. Portarna B och C är värdportarna som tillhör det isolerade VLAN 101. Portarna D och E är de gemensamma portar som är associerade med community-VLAN 102. Port F är länken mellan brytare/stack. Den är konfigurerad för överföring av VLAN 100, 101 och 102. Färgade pilar representerar möjliga paketflödesvägar i den privata VLAN-domänen.
Mer information finns i följande supportartiklar:
- Vad är ett virtuellt LAN (VLAN) och hur fungerar det med min hanterade switch?
- hur tilldelar jag privat VLAN-typ (primär, isolerad, community) med hjälp av webbgränssnittet på min hanterade switch?
Den här artikeln gäller följande hanterade switchar och deras respektive fasta mjukvaran:
- M5300 – mjukvaran version 10.0.0.x
-
- MS300–28 G (GSM7228S)
- M5300-5G (GSM7252S)
- M5300-28G3 (GSM7328Sv2h2)
- M5300-52G3 (GSM7352Sv2h2)
- M5300-28G_POE+ (GSM7228PSV1H2)
- M5300-52G-POE+ (GSM7252PSV1H2)
- M5300-28GF3 (GSM7328FSv2)
- M4100 – mjukvaran version 10.0.1.x
-
- M4100–26 G (GSM7224v2h2)
- M4100-50 G (GSM7248v2h2)
- M4100-26G-POE (GSM7226PV1H1)
- M4100-50G-POE+ (GSM7248PV1H1)
- M4100-26G-POE (FSM7226PV1H1)
- M4100-50-POE (FSM7250Pv1h1)
- M4100-D12G (GSM5212v1h1)
- M4100-D10-POE (FSM5210PV1H1)
- M7100 – mjukvaran version 10.0.1.x
-
- M7100-24X (XSM7224)