

Denne veiledningen vil lede deg gjennom konfigurering av VLAN-er på NETGEAR-svitsjer som støtter VLAN-er. Denne veiledningen gjelder bare for enheter som har et webgrensesnitt, og gjelder ikke for våre Plus Series-svitsjer, som i de fleste tilfeller bruker et programvareverktøy. Det gjelder heller ikke eldre eldre eldre eldre modeller, som brukte et annet grensesnitt før de moderne versjonene.
Hva er et VLAN
I et LAN-miljø deler VLAN-er kringkastingsdomener. Dette forhindrer Layer 2-trafikk i ett VLAN Når en vert i ett VLAN-nettverk må kommunisere med en vert i et annet VLAN-nettverk, må trafikken rutes mellom dem ved hjelp av Layer 3-trafikk. Denne typen ruting kalles interVLAN-ruting. Vi har også en guide
Som standard er en port aktivert for bro i stedet for ruting. Ved overføring, etter at en innkommende pakke er behandlet, er pakken knyttet til et VLAN Mac-måladressen for pakken og VLAN-ID-en brukes deretter til å søke i Switch MAC-adressetabellen.
Trinn
- Åpne en nettleser og logg deg på bryteren ved hjelp av IP-adressen for administrasjon.
- Gå først til svitsjing, og velg deretter VLAN-er, og velg til slutt Avansert.
- Under VLAN-konfigurasjon vil det være ulike standard VLAN-nettverk, avhengig av svitsjmodellen.
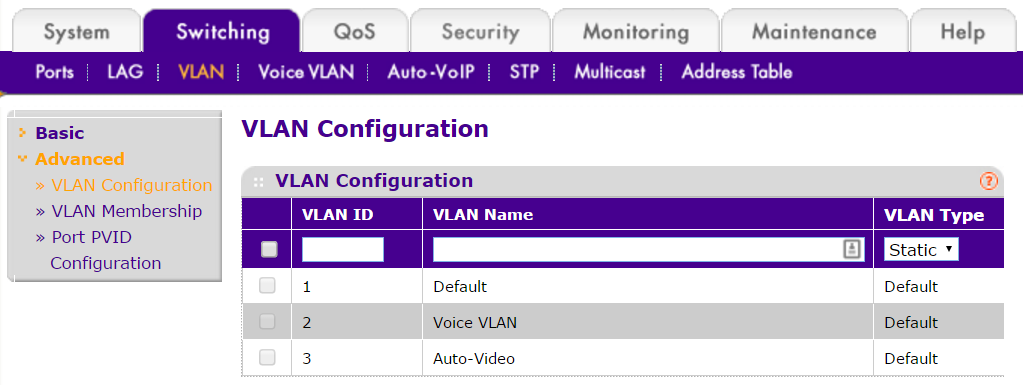
Viktig merknad: Hver port er som standard medlem av VLAN 1, som har en port VLAN ID (PVID) på 1. Ikke alle NETGEAR-svitsjer støtter merking på VLAN 1. Kontroller brukerhåndboken for å være sikker på at den fungerer. Siden VLAN er standard, anbefaler ikke NETGEAR bruk av VLAN 1 til noe annet enn svitsjadministrasjon. Det anbefales at du alltid har et fullstendig nettverksdiagram over VLAN-er før du konfigurerer nettverket.
- Opprett et nytt VLAN-nettverk ved å velge en VLAN-ID mellom 4–4093 (avhengig av hva som allerede finnes), og gi VLAN-nettverket et navn.
Viktig merknad: Det anbefales alltid å ha en fullstendig nettverkstopologi klar før man oppretter et nettverk, da VLAN-er vanligvis vil bli passert over nettverket, og å ha et kart og en plan over alle VLAN-er som trengs, anbefales på det sterkeste før man velger og oppretter nye. Hvis det finnes eksisterende VLAN-er som er nummerert forskjellig fra de som er opprettet for et lignende formål, vil dette forårsake problemer når de to nettverkssegmentene kommuniserer.
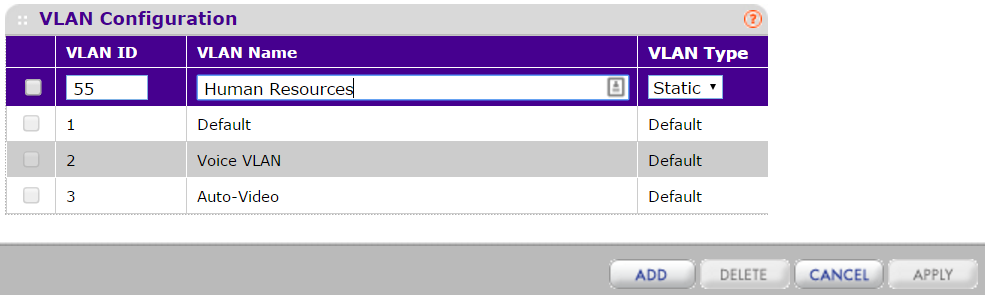
- Når du har opprettet og gitt navn til alle VLAN-ene dine, kan vi gå videre til å legge dem til i bestemte grensesnitt.
- Gå nå til VLAN-medlemskap, og velg VLAN-nettverket du nettopp opprettet, under VLAN-ID.
- Her vil du se porter og lag, som du kan la være merket, umerket eller tom (ingen deltakelse).
- U, ukodet, betyr at trafikk ikke er merket med VLAN-ID på utgående trafikk, når den avslutter svitsjen, til neste oppstrøms- eller nedstrømsenhet.
- T, for merket, betyr trafikk er merket med den VLAN ID, og den vil bli bevart som den Egoner bryteren.
- Tom betyr at det ikke er noen deltakelse for VLAN-nettverket, og at det ikke vil bli Inngress, angi bryteren eller Egress bryteren i det hele tatt, på det VLAN-nettverket, fra den porten.
- Konfigurer portene med VLAN-ene som er valgt, med hvordan du vil at trafikken skal flyte gjennom svitsjen, oppstrøms- eller nedstrøms mot andre nettverksenheter.
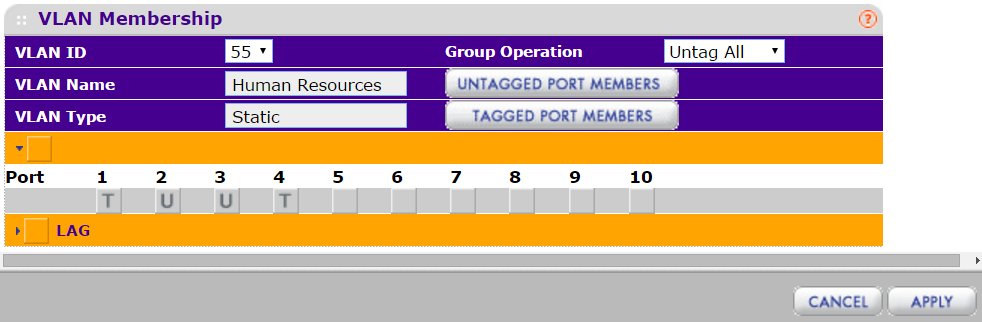
Viktig merknad: Noen enheter forstår VLAN-koder, for eksempel tilgangspunkt eller IP-telefoner, men de fleste personlige datamaskiner forstår ikke. Hvis du for eksempel har et VoIP-telefonsystem, kan VLAN-koder forstå det. Du merker VLAN Noen telefoner har også et ekstra nettverkskort som kobles til den respektive PCen i nærheten. For dette Internett-alternativet eller andre PC-VLAN-er vil du fjerne merkingen av trafikken for den porten. Hver port vil sannsynligvis ha en rekke ulike VLAN-er, basert på fleksibiliteten som dette gir.
- Til slutt går vi til Port PVID Configuration for å konfigurere standard Egress VLAN på den bestemte porten.
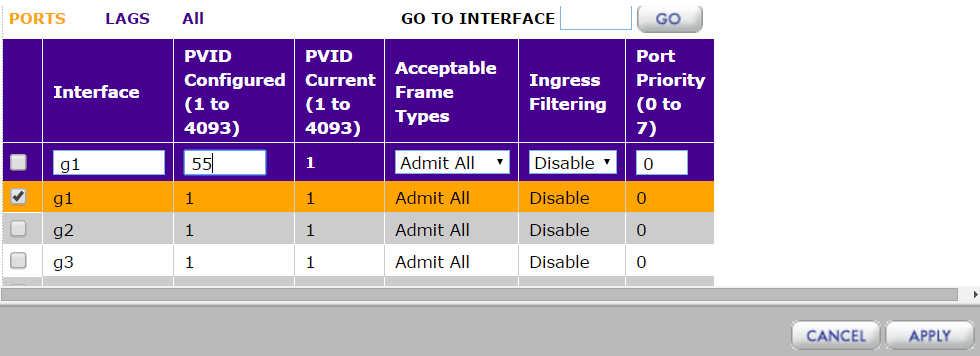
- For hver port, selv om standarden er 1, kan du velge et forskjellig VLAN-nettverk som standard VLAN-nettverk for den porten.
- Hvis du for eksempel har et spesifikt VLAN-nettverk for servere eller lagringsenheter, kan det hende at du vil endre standard VLAN-nettverket til å være på det nettverket du har angitt.
Viktig merknad:Standard VLAN-nettverk er VLAN 1, og hvis du endrer porten du åpner svitsjen med, til noe annet enn administrasjons-VLAN For å få tilgang til svitsjen igjen kan du bruke en annen port som har administrasjonstilgang til svitsjen, via VLAN 1.
Konklusjon
Det anbefales på det sterkeste å teste kommunikasjonen mellom flere enheter som er konfigurert, for å sikre at trafikken passerer og at konfigurasjonen er riktig. Dette er også grunnen til at det er lurt å ha en fullstendig topologi, å kryssreferere med hvis det oppstår problemer under konfigurasjonen.
Husk også på at selv om Layer 2 VLAN-er kan ekskludere annen Layer 2-trafikk basert på konfigurasjon, må du i et rutet nettverk ha Layer 3 ACL-er for å blokkere nettverk fra hverandre. Alle andre nettverk du vil utelukke, krever en Layer 3-enhet, for eksempel en Prosafe Layer 3 NETGEAR-svitsj, for å blokkere denne trafikken.
Garanti for støtte
Her finner du registreringen vanlige spørsmål
Se den trinnvise veiledningen for registrering av produktet
For de første 90 dagene Telefon, E-post, chat, eller hvis du trenger hjelp med registrering, kan du nå oss på siden Kontakt oss.
Elektronisk støtte er tilgjengelig via forumet Switching Community Forum.