

La funzionalità VLAN private separa un normale dominio VLAN in due o più sottodomini. Ogni sottodominio è definito (rappresentato) da un VLAN primario e da un VLAN secondario. L'ID VLAN primario è lo stesso per tutti i sottodomini che appartengono a un VLAN privato. L'ID VLAN secondario differenzia i sottodomini l'uno dall'altro e fornisce l'isolamento livello / layer 2 tra le porte della stessa VLAN privata.
Esistono tre tipi di VLAN all'interno di un VLAN privato:
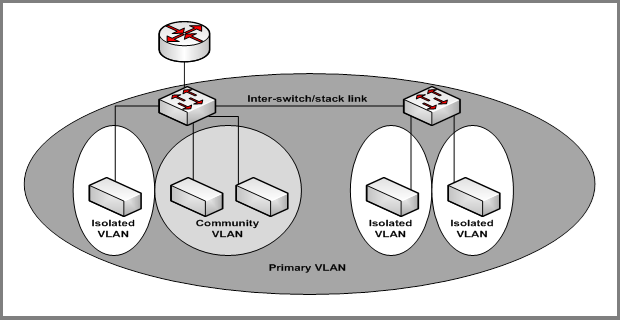
- Primary VLAN - inoltra il traffico dalle porte promiscue a porte isolate, porte di comunità e altre porte promiscue nella stessa VLAN privata. È possibile configurare un solo VLAN primario per ogni VLAN privato. Tutte le porte all'interno di un VLAN privato condividono lo stesso VLAN primario.
- Community VLAN - è un VLAN secondario. Inoltra il traffico tra porti appartenenti alla stessa comunità e porti promiscui. Per ogni VLAN privata possono essere presenti più VLAN di comunità.
- Isolated VLAN - è un VLAN secondario. Trasporta il traffico dai porti isolati ai porti promiscui. È possibile configurare un solo VLAN isolato per ogni VLAN privato.
Esistono tre tipi di designazione delle porte all'interno di un VLAN privato:
- Porta promiscua - appartiene a una VLAN primaria e può comunicare con tutte le interfacce nella VLAN privata, compresi altri porti promiscuo, porte di comunità e porte isolate.
- Community ports - questi porti possono comunicare con altri porti comunitari e con altri porti promiscui.
- Porte isolate - possono comunicare SOLO con porte promiscue.
Le VLAN private possono essere estese su più switch tramite collegamenti tra switch/stack che trasportano VLAN primarie, comunitarie e isolate tra dispositivi. Vedere la figura riportata di seguito.
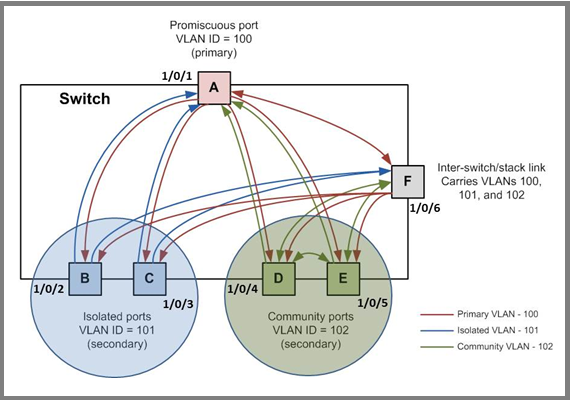
La figura seguente illustra il flusso di traffico VLAN privato. Cinque porte A, B, C, D ed e costituiscono un VLAN privato. La porta A è una porta promiscua associata al VLAN 100 primario. Le porte B e C sono le porte host che appartengono alla VLAN isolata 101. Le porte D ed e sono le porte della comunità associate alla community VLAN 102. La porta F è il collegamento tra switch e stack. È configurato per trasmettere VLAN 100, 101 e 102. Le frecce colorate rappresentano i possibili percorsi di flusso dei pacchetti nel dominio VLAN privato.
Per ulteriori informazioni, vedere i seguenti articoli di supporto:
- Che cos'è una LAN virtuale (VLAN) e come si esegue la Opera d'arte con il mio switch managed?
- come si assegna il tipo di VLAN privata (primaria, isolata, comunità) utilizzando l'interfaccia Web sul switch managed?
Questo articolo si riferisce al seguente switch managed e al relativo firmware:
- M5300 - firmware versione 10.0.0.x
-
- M5300-28G (GSM7228S)
- M5300-5G (GSM7252S)
- M5300-28G3 (GSM7328Sv2h2)
- M5300-52G3 (GSM7352Sv2h2)
- M5300-28G_POE+ (GSM7228PSV1H2)
- M5300-52G-POE+ (GSM7252PSV1H2)
- M5300-28GF3 (GSM7328FSv2)
- M4100 - firmware versione 10.0.1.x
-
- M4100-26G (GSM7224v2h2)
- M4100-50G (GSM7248v2h2)
- M4100-26G-POE (GSM7226PV1H1)
- M4100-50G-POE+ (GSM7248PV1H1)
- M4100-26G-POE (FSM7226PV1H1)
- M4100-50-POE (FSM7250Pv1h1)
- M4100-D12G (GSM5212v1h1)
- M4100-D10-POE (FSM5210PV1H1)
- M7100 - firmware versione 10.0.1.x
-
- M7100-24X (XSM7224)