

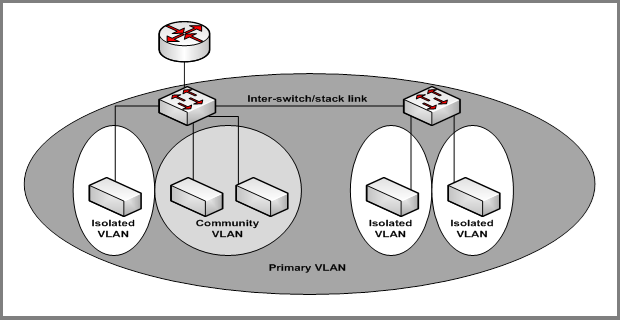
Die Funktion „Private VLANs“ trennt eine reguläre VLAN-Domäne in zwei oder mehr Subdomänen. Jede Subdomain wird durch eine primäre VLAN und eine sekundäre VLAN definiert (dargestellt). Die primäre VLAN-ID ist für alle Subdomains, die zu einer privaten VLAN gehören, identisch. Die sekundäre VLAN-ID unterscheidet Subdomains voneinander und bietet Layer-2-Isolierung zwischen Ports derselben privaten VLAN.
In einem privaten VLAN gibt es drei Arten von VLAN:
- Primary VLAN - leitet es den Verkehr von den promiscuous Häfen zu den isolierten Häfen, den Community-Häfen und anderen promiscuous Häfen im gleichen privaten VLAN weiter. Pro privatem VLAN kann nur ein primärer VLAN konfiguriert werden. Alle Ports innerhalb eines privaten VLAN teilen haben denselben primären VLAN.
- Community VLAN - ist ein sekundärer VLAN. Es leitet den Verkehr zwischen den Häfen, die zur gleichen Gemeinschaft gehören, und zu den promiscuous Häfen weiter. Pro privatem VLAN können mehrere Community-VLANs vorhanden sein.
- Isolierter VLAN - ist ein sekundärer VLAN. Sie überträgt Datenverkehr von isolierten Ports zu wechselnden Ports. Für jedes private VLAN kann nur ein isoliertes VLAN konfiguriert werden.
In einem privaten VLAN gibt es drei Arten von Anschlussbezeichnungen:
- Promiscuous Port - gehört zu einem primären VLAN und kann mit allen Schnittstellen im privaten VLAN kommunizieren, einschließlich anderer Promiscuous Ports, Community Ports und isolierter Ports.
- Community-Ports : Diese Ports können mit anderen Community-Ports und promiskuösen Ports kommunizieren.
- Isolierte Ports : Diese können NUR mit promiskuösen Ports kommunizieren.
Die privaten VLANs können über mehrere Switches über Switch-/Stack-Verbindungen erweitert werden, die primäre, Community- und isolierte VLANs zwischen Geräten transportieren. Siehe Abbildung unten.
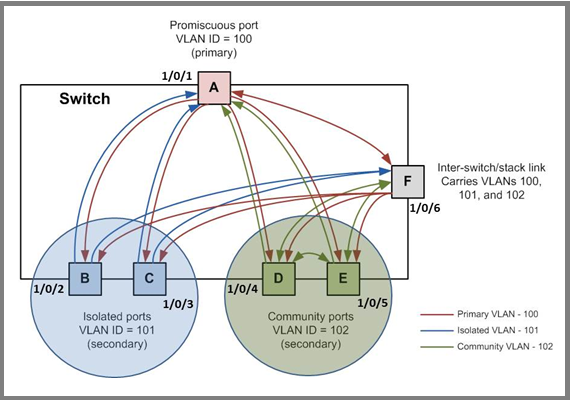
Die folgende Abbildung zeigt den privaten VLAN-Datenverkehr. Fünf Ports A, B, C, D und E bilden eine private VLAN. Port A ist ein promiskuöser Port, der mit dem primären VLAN 100 verknüpft ist. Die Ports B und C sind die Host-Ports, die zum isolierten VLAN 101 gehören. Die Ports D und E sind die Community-Ports, die mit Community VLAN 102 verbunden sind. Port F ist die Verbindung zwischen Switch und Stack. Es ist für die Übertragung von VLANs 100, 101 und 102 konfiguriert. Farbige Pfeile stellen mögliche Pfade für den Paketfluss in der privaten VLAN-Domäne dar.
Weitere Informationen finden Sie in den folgenden Support-Artikeln:
- Was ist ein virtuelles LAN (VLAN) und wie funktioniert es mit meinem Managed Switch?
- Wie kann ich private VLAN-Typen (Primär, isoliert, Community) über die Webschnittstelle auf meinem Managed Switch zuweisen?
Dieser Artikel bezieht sich auf die folgenden Managed Switches und deren jeweilige Firmware:
- M5300 – Firmware-Version 10.0.0.x
-
- M5300-28G (GSM7228S)
- M5300-5G (GSM7252S)
- M5300-28G3 (GSM7328Sv2h2)
- M5300-52G3 (GSM7352Sv2h2)
- M5300-28G_POE+ (GSM7228PSV1H2)
- M5300-52G-POE+ (GSM7252PSV1H2)
- M5300-28GF3 (GSM7328FSv2)
- M4100 - Firmware-Version 10.0.1.x
-
- M4100-26G (GSM7224v2h2)
- M4100-50G (GSM7248v2h2)
- M4100-26G-POE (GSM7226PV1H1)
- M4100-50G-POE+ (GSM7248PV1H1)
- M4100-26G-POE (FSM7226PV1H1)
- M4100-50-POE (FSM7250Pv1h1)
- M4100-D12G (GSM5212v1h1)
- M4100-D10-POE (FSM5210PV1H1)
- M7100 - Firmware-Version 10.0.1.x
-
- M7100-24X (XSM7224)