

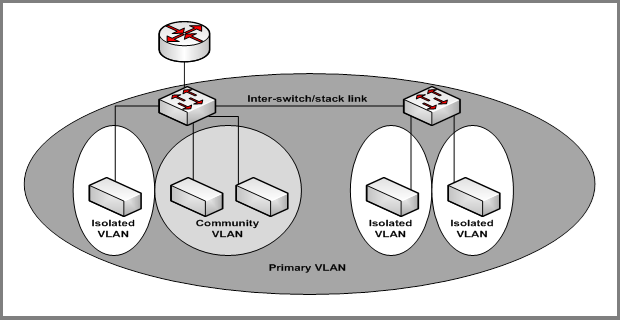
Funktionen private VLAN'er opdeler et almindeligt VLAN-domæne i to eller flere underdomæner. Hvert underdomæne defineres (repræsenteres) af et primært VLAN og et sekundært VLAN. Det primære VLAN-id er det samme for alle underdomæner, der tilhører et privat VLAN. Det sekundære VLAN-id adskiller underdomæner fra hinanden og giver Layer 2-isolation mellem porte på det samme private VLAN.
Der er tre typer VLAN inden for et privat VLAN:
- Primært VLAN - det videresender trafikken fra de promiscuale havne til isolerede havne, havne i fællesskabet og andre promiscuous-havne i samme private VLAN. Der kan kun konfigureres ét primært VLAN pr. privat VLAN. Alle porte i et privat VLAN deler det samme primære VLAN.
- Community VLAN - er et sekundært VLAN. Den forsender trafikken mellem havne, der tilhører samme fællesskab, og de promiscoale havne. Der kan være flere lokalnetværk pr. privat VLAN.
- Isoleret VLAN - er et sekundært VLAN. Den transporterer trafik fra isolerede havne til promiscuøse havne. Der kan kun konfigureres ét isoleret VLAN pr. privat VLAN.
Der er tre typer portbetegnelse i et privat VLAN:
- Promiscuous port - tilhører et primært VLAN og kan kommunikere med alle grænseflader i det private VLAN, herunder andre promiscuous-porte, fællesskabsporte og isolerede porte.
- Fællesskabets havne - disse havne kan kommunikere med andre havne i fællesskabet og havne, der er åbne for Fællesskabet.
- Isolerede porte - disse kan KUN kommunikere med promiscuale porte.
De private VLAN'er kan udvides på tværs af flere switches via Inter-switch/stack-forbindelser, der transporterer primære, fælles og isolerede VLAN'er mellem enheder. Se nedenstående figur.
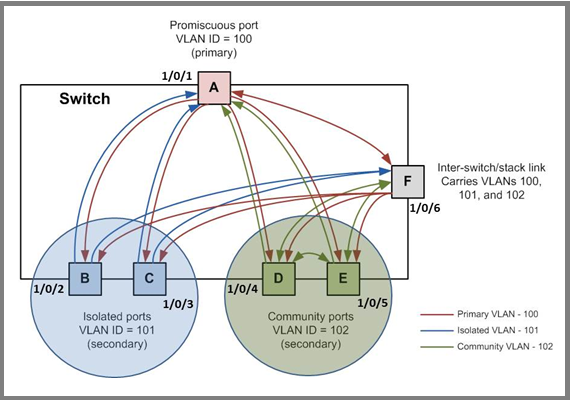
Figuren nedenfor illustrerer det private VLAN-trafikflow. Fem porte A, B, C, D og E udgør et privat VLAN. Port A er en promiscuous-port, som er forbundet med det primære VLAN 100. Port B og C er de værtsporte, der hører til det isolerede VLAN 101. Port D og E er de ef-havne, der er forbundet med lokalsamfundet VLAN 102. Port F er forbindelsen mellem kontakt/stak. Den er konfigureret til at sende VLAN'er 100, 101 og 102. Farvede pile repræsenterer mulige pakkeflowstier i det private VLAN-domæne.
Du kan finde flere oplysninger i følgende supportartikler:
- Hvad er et virtuelt LAN (VLAN), og hvordan fungerer det med min administrerede switch?
-  . Hvordan tildeler jeg privat-VLAN-type (primær, isoleret, fællesskab) ved hjælp af webgrænsefladen på min administrerede switch?
Denne artikel gælder for følgende administrerede switche og deres respektive firmware:
- M5300 - firmwareversion 10.0.0.x
-
- M5300-28G (GSM7228S)
- M5300-5G (GSM7252S)
- M5300-28G3 (GSM7328Sv2h2)
- M5300-52G3 (GSM7352Sv2h2)
- M5300-28G_POE+ (GSM7228PSV1H2)
- M5300-52G-POE+ (GSM7252PSV1H2)
- M5300-28GF3 (GSM7328FSv2)
- M4100 - firmwareversion 10.0.1.x
-
- M4100-26G (GSM7224v2h2)
- M4100-50G (GSM7248v2h2)
- M4100-26G-POE (GSM7226PV1H1)
- M4100-50G-POE+ (GSM7248PV1H1)
- M4100-26G-POE (FSM7226PV1H1)
- M4100-50-POE (FSM7250Pv1h1)
- M4100-D12G (GSM5212v1h1)
- M4100-D10-POE (FSM5210PV1H1)
- M7100 - firmwareversion 10.0.1.x
-
- M7100-24X (XSM7224)