
NETGEAR产品安全团队已评估以下产品漏洞,并在下表中提供了解决这些漏洞的指导。
由于固件更新包含针对您产品的安全修复、错误修复和新功能,我们强烈建议您在受支持的设备上启用自动固件更新。对于较旧的产品,我们建议您尽快下载并安装新的固件更新,或遵循针对需要其他修复步骤的设备所提供的指导。
CVE-2026-109618、CVE-2026-109619 PHP2Shell 远程代码执行漏洞
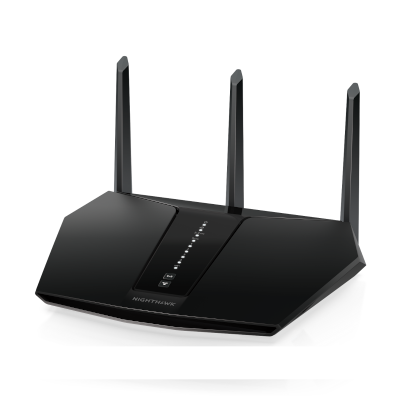
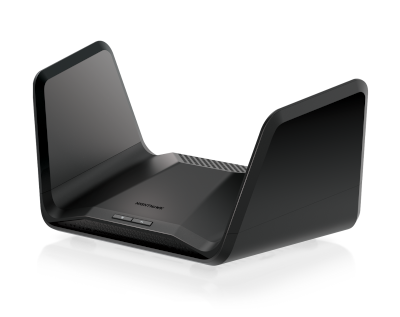
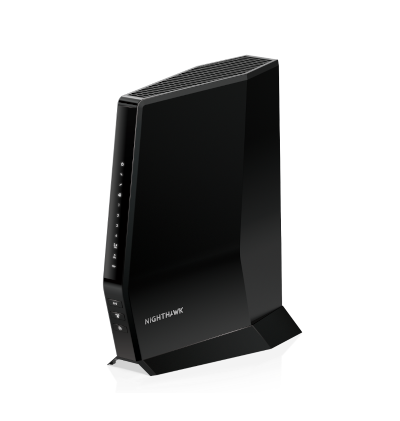
NETGEAR 评估了 PHP 漏洞 CVE-2026-109618(又称 PHP2Shell)和 CVE-2026-109619。经排查,仅以下列出的 Nighthawk 型号包含 PHP 组件,其实际影响正在评估中。
在这些产品中,PHP 仅用于本地网络管理,且只有已连接到 WiFi 网络或局域网的用户才能访问。默认情况下,无法通过互联网访问,远程攻击者也无法利用此漏洞。NETGEAR 尚未发现任何针对这些设备的漏洞利用证据。
根据我们的评估,没有其他 NETGEAR 产品或服务受到这些漏洞的影响。
严重性: MEDIUM
建议
当受影响产品的修复固件版本可用时,本公告将随之更新。
作为预防措施和令人满意的实践,请勿允许不受信任的用户连接到您的 WiFi 网络。
免责声明:本文档按"现状"提供,不作任何形式的保证或担保,包括适销性或特定用途适用性的保证。您使用本文档中的信息或本文档链接材料的风险由您自行承担。NETGEAR 保留随时更改或更新本文档的权利。NETGEAR 将在获得新信息时对本文档进行更新。
如果您未完成所有建议步骤,上述漏洞将依然存在。对于因未遵循本通知中的建议而导致的任何后果,NETGEAR 概不负责。
最近更新时间:10/28/2026
|
文章 ID: 000070960