
NETGEAR产品安全团队已评估以下产品漏洞,并在下表中提供了解决这些漏洞的指导。
由于固件更新包含针对您产品的安全修复、错误修复和新功能,我们强烈建议您在受支持的设备上启用自动固件更新。对于较旧的产品,我们建议您尽快下载并安装新的固件更新,或遵循针对需要其他修复步骤的设备所提供的指导。
CVE-2026-11732 某些 NETGEAR RAX/CAX 系列路由器中的输入验证不足漏洞
受影响路由器的网站屏蔽功能(屏蔽站点)中存在输入验证不足漏洞,具有网络访问权限(例如 WiFi 凭据)的相邻网络攻击者可利用该漏洞运行未经授权的命令。此漏洞可能影响受影响路由器的机密性、完整性和可用性。该漏洞仅在启用了屏蔽站点功能的受影响路由器上存在。
严重性: MEDIUM
鸣谢:kaoken
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
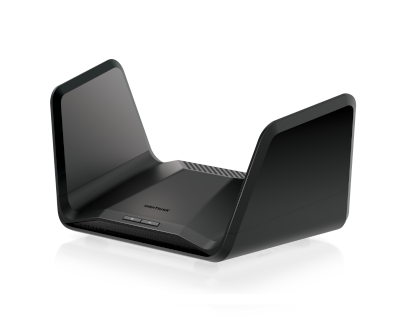
| CAX30 Nighthawk 夜鹰 AX6 6 条数据流 WiFi 6 线缆调制解调路由器 | V2.3.4.12 |
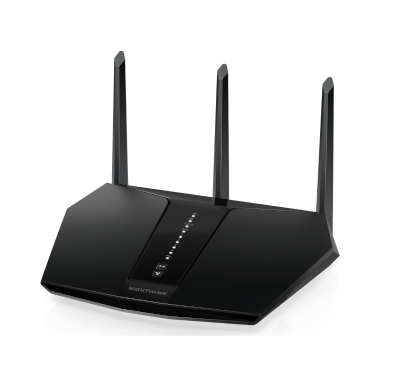
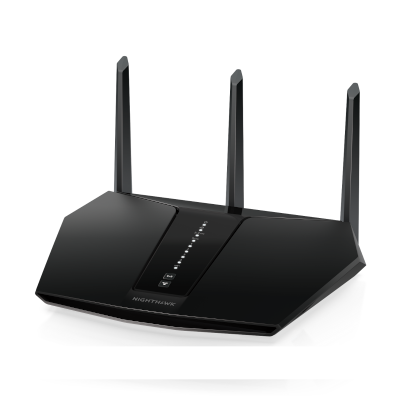
| RAX30 Nighthawk AX5 5 条数据流 AX2400 WiFi 6 路由器 | V1.0.14.108 |
| RAX5 (EoS) 4 条数据流 AX1600 WiFi 6 路由器 | V1.0.5.34 |
| RAXE300 夜鹰 AXE7800 三频 WiFi 6E 路由器 | V1.0.10.72 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
CVE-2026-11731 某些 NETGEAR RAX 系列路由器中的身份验证绕过漏洞
受影响的 RAX 系列路由器中存在一个身份验证绕过漏洞,能够邻近访问受影响设备管理服务的未经身份验证的攻击者可利用该漏洞访问某些设备信息或修改管理设置。此漏洞可能影响管理数据的机密性或完整性以及设备管理功能的可用性。
严重性: MEDIUM
鸣谢:广州大学陈彦明、Michael Gentile
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| RAX28 Nighthawk 夜鹰 AX5 5 条数据流 AX2200 WiFi 6 路由器 | v1.0.15.110 |
| RAX29 Nighthawk 夜鹰 AX2400 WiFi 6 路由器 | v1.0.15.110 |
| RAX30 Nighthawk AX5 5 条数据流 AX2400 WiFi 6 路由器 | v1.0.15.110 |
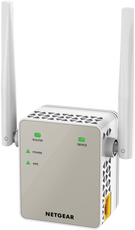
CVE-2026-11730 某些 NETGEAR EX 系列扩展器中的会话随机性不足漏洞
受影响的 NETGEAR 扩展器中存在会话随机性不足漏洞,具有网络访问权限(例如 WiFi 凭据)的网络邻近攻击者可利用该漏洞预测有效的会话标识符,并劫持 Web 管理门户上经过身份验证的管理员会话。
严重性: MEDIUM
鸣谢:KDec5ae262-35b5-41c5-9bc1-91ad34145487 和 Austin Turecek(合作者)
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
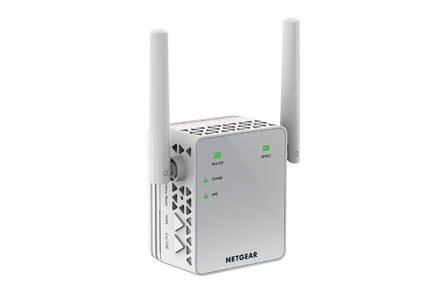
| EX3700 (EoS) AC750 WiFi 范围扩展器精简版 | V1.0.0.102 |
| EX6120 AC1200 双频段 WiFi 范围扩展器 | V1.0.1.74 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
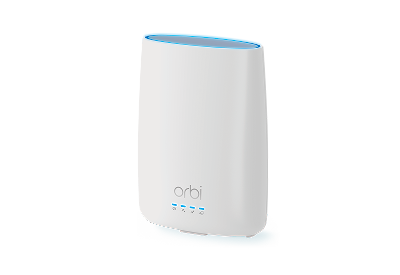
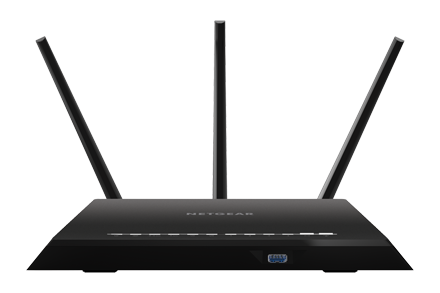
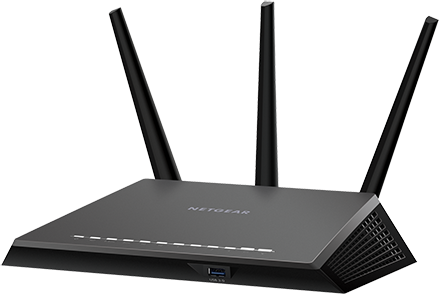
CVE-2026-9218 某些 NETGEAR 路由器中的输入验证不足漏洞
受影响路由器的时间服务器(NTP)设置中存在输入验证不足漏洞,允许已连接到路由器本地网络并拥有路由器管理员凭据的攻击者在路由器上运行未经授权的命令。此漏洞可能影响受影响路由器的完整性。对受影响路由器的机密性或可用性没有影响。
严重性: MEDIUM
鸣谢:unprovable

建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| CBR40 (EoS) Orbi AC2200 三频 WiFi 线缆调制解调路由器 | 不予修复 |
| R7000 (EoS) Nighthawk 夜鹰 AC1900 智能 WiFi 双频千兆路由器 | v1.0.11.130 |
| R7000P (EoS) Nighthawk 夜鹰 AC2300 智能无线双频千兆路由器 | V1.3.3.152 |
| RAX40 (EoS) Nighthawk 夜鹰 AX4 4 数据流无线路由器 | V1.0.3.64 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
CVE-2026-107918 NETGEAR R7300 路由器中的输入验证不足漏洞
R7300 路由器的 LAN 设置功能中存在输入验证不足漏洞,允许已连接到本地网络的经过身份验证的管理员对路由器执行未经授权的操作。
此问题是在受控研究环境中通过使用路由器软件的模拟版本进行测试发现的,尚未在实际生产设备上得到确认。
严重性: MEDIUM
鸣谢:Concordia University 安全研究中心 (SRC)
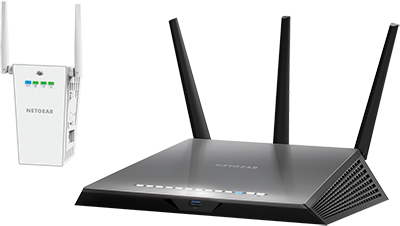
受影响的产品:
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| R7300DST (EoS) Nighthawk 夜鹰 AC1900 DST 路由器和适配器 | 不予修复 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
R7300 路由器的 PPPoE 设置功能中存在输入验证不足漏洞,允许已连接到本地网络的经过身份验证的管理员对路由器执行未经授权的操作。
此问题是在受控研究环境中通过使用路由器软件的模拟版本进行测试发现的,尚未在实际生产设备上得到确认。
严重性: MEDIUM
鸣谢:Concordia University 安全研究中心 (SRC)
受影响的产品:
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| R7300DST (EoS) Nighthawk 夜鹰 AC1900 DST 路由器和适配器 | 不予修复 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
免责声明:本文档按"现状"提供,不作任何形式的保证或担保,包括适销性或特定用途适用性的保证。您使用本文档中的信息或本文档链接材料的风险由您自行承担。NETGEAR 保留随时更改或更新本文档的权利。NETGEAR 将在获得新信息时对本文档进行更新。
如果您未完成所有建议步骤,上述漏洞将依然存在。对于因未遵循本通知中的建议而导致的任何后果,NETGEAR 概不负责。