

NETGEAR产品安全团队已评估以下产品漏洞,并在下表中提供了解决这些漏洞的指导。
由于固件更新包含针对您产品的安全修复、错误修复和新功能,我们强烈建议您在受支持的设备上启用自动固件更新。对于较旧的产品,我们建议您尽快下载并安装新的固件更新,或遵循针对需要其他修复步骤的设备所提供的指导。
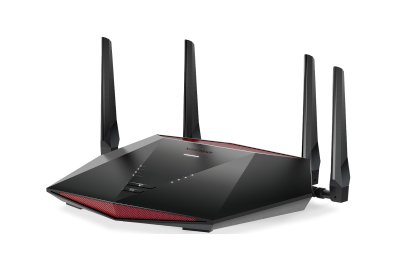
CVE-2026-9215 某些 NETGEAR XR 系列游戏路由器中的 CSRF 漏洞
列出的 NETGEAR 型号中存在跨站请求伪造(CSRF)漏洞,允许攻击者在路由器管理员的主动配合下,利用社会工程学技术对路由器管理员实施攻击,从而篡改路由器配置并干扰路由器运行。此漏洞不会造成机密性影响。
严重性:LOW
鸣谢:mornaner


建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| XR1000 Nighthawk 夜鹰 WiFi 6专业电竞路由器 | V1.1.0.22 |
| XR1000v2 Nighthawk 夜鹰 WiFi 6专业电竞路由器 | V1.1.0.22 |
| XR500 (EoS) Nighthawk 夜鹰专业电竞路由器 | V2.3.5.152 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
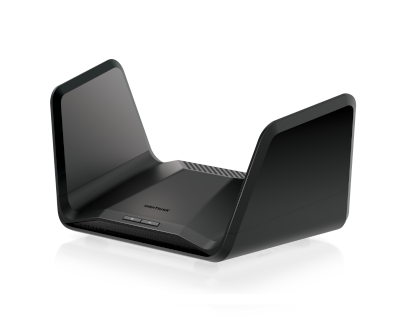
CVE-2026-9216 某些 NETGEAR RAX 系列路由器中的输入验证不足漏洞
该漏洞允许具有网络访问权限(例如 WiFi 凭据)的相邻网络攻击者使受影响路由器的管理界面崩溃。此漏洞不会影响数据的机密性或完整性。路由器管理界面的崩溃不会影响路由器核心服务(如 WiFi 网络)的可用性。
严重性:LOW
鸣谢:mee先生


建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| RAX30 Nighthawk AX5 5 条数据流 AX2400 WiFi 6 路由器 | V1.0.9.92 |
| RAX35 Nighthawk 夜鹰 AX4 4 数据流 WiFi 6 路由器 | V1.0.10.72 |
| RAX38 (EoS) Nighthawk 夜鹰 AX4 4 数据流 AX3000 无线路由器 | V1.0.6.106 |
| RAX40 (EoS) Nighthawk 夜鹰 AX4 4 数据流无线路由器 | V1.0.6.106 |
| RAXE300 夜鹰 AXE7800 三频 WiFi 6E 路由器 | V1.0.10.72 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
免责声明:本文档按"现状"提供,不作任何形式的保证或担保,包括适销性或特定用途适用性的保证。您使用本文档中的信息或本文档链接材料的风险由您自行承担。NETGEAR 保留随时更改或更新本文档的权利。NETGEAR 将在获得新信息时对本文档进行更新。
如果您未完成所有建议步骤,上述漏洞将依然存在。对于因未遵循本通知中的建议而导致的任何后果,NETGEAR 概不负责。