

NETGEAR产品安全团队已评估以下产品漏洞,并在下表中提供了解决这些漏洞的指导。
由于固件更新包含针对您产品的安全修复、错误修复和新功能,我们强烈建议您在受支持的设备上启用自动固件更新。对于较旧的产品,我们建议您尽快下载并安装新的固件更新,或遵循针对需要其他修复步骤的设备所提供的指导。
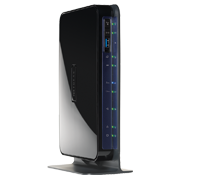
在 NETGEAR DGND3700v1 中发现了一个安全漏洞,该漏洞可能允许同一本地 WiFi 网络上的人向设备发送未经授权的命令。
此问题是在受控研究环境中通过使用路由器软件的模拟版本进行测试发现的,尚未在实际生产设备上得到确认。
严重性:MEDIUM
鸣谢:Concordia University 安全研究中心 (SRC)
受影响的产品:
建议
NETGEAR DGND3700v1 已进入支持终止阶段,不再计划提供进一步的安全更新。NETGEAR 强烈建议将这些设备更换为更新的 NETGEAR 型号,以确保持续的安全支持和更新。
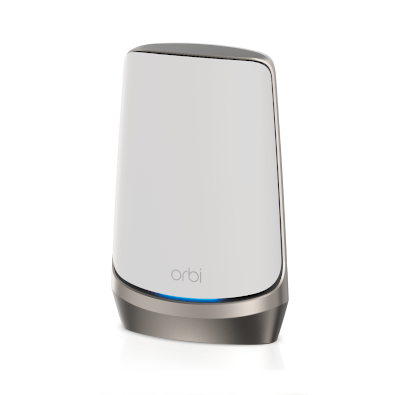
在某些 NETGEAR Orbi 型号中发现了一个安全漏洞,可能允许未经授权的用户导致设备停止响应或意外重启,从而中断网络连接并使设备暂时不可用。
严重性:MEDIUM
鸣谢:fxc233


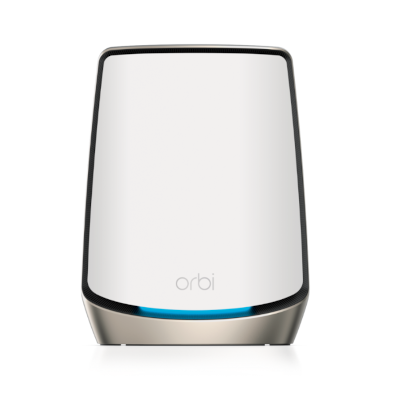
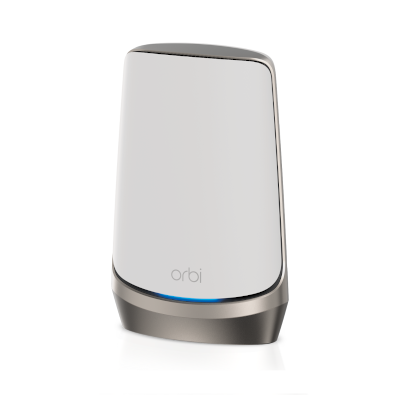
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| RBE970 Orbi 四频 Mesh WiFi 7 分机扩展器 | V9.10.1.4 |
| RBE971 Orbi四频Mesh WiFi 7路由器 | V9.10.1.4 |
| RBR860 Orbi 三频 Mesh WiFi 6 路由器 – 860系列 | V7.2.7.15 |
| RBRE950 Orbi四频Mesh WiFi 6E路由器 | v7.2.7.15 |
| RBRE960 Orbi四频Mesh WiFi 6E路由器 | V7.2.7.15 |
| RBS860 Orbi 三频Mesh WiFi 6 分机扩展器 – 860系列 | V7.2.7.15 |
| RBSE950 Orbi四频Mesh WiFi 6E 分机扩展器 | v7.2.7.15 |
| RBSE960 Orbi四频Mesh WiFi 6E 分机扩展器 | V7.2.7.15 |
在某些 NETGEAR RAX 型号中发现了一个安全漏洞,可能允许已登录的用户向路由器发送特制请求并运行未经授权的命令。这可能使用户对路由器进行未经授权的更改,并影响其安全性和运行。
严重性:MEDIUM
鸣谢:fxc233
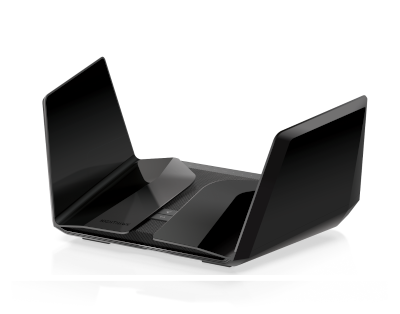

建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| RAXE450 夜鹰 AXE10000 三频 WiFi 6E 路由器 | V1.2.14.114 |
| RAXE500 Nighthawk 夜鹰 AX12 12流 AXE11000 三频 WiFi 6E 路由器 | V1.2.14.114 |
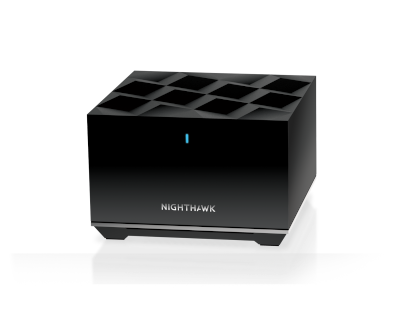
在 NETGEAR XR1000 游戏路由器和某些 Nighthawk 夜鹰型号中发现了路由器证书验证过程中的安全漏洞,该漏洞可能允许未经授权的人员远程访问并控制设备。
严重性:MEDIUM
致谢:fluorescent


建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| MR70 Nighthawk 夜鹰 Mesh WiFi 6 路由器 | V1.0.4.48 |
| MS70 Nighthawk 夜鹰 Mesh WiFi 6 分机扩展器 | V1.0.4.48 |
| RAXE500 Nighthawk 夜鹰 AX12 12流 AXE11000 三频 WiFi 6E 路由器 | V1.2.14.114 |
| XR1000 Nighthawk 夜鹰 WiFi 6专业电竞路由器 | V1.0.2.86 |
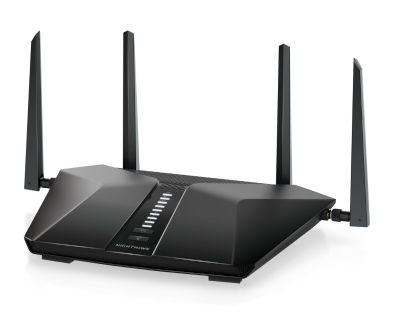
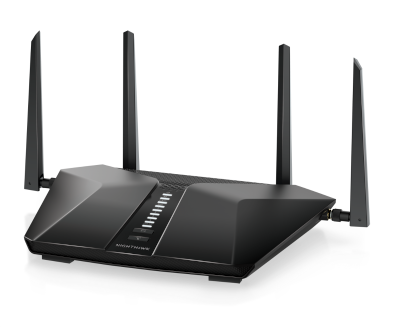
在某些 NETGEAR Nighthawk RAX 系列路由器中发现了一个安全漏洞,该漏洞可能允许已登录设备的人在路由器上运行未经授权的命令或代码。
严重性:MEDIUM
鸣谢:Matt19


建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| RAX43 (EoS) Nighthawk 夜鹰 AX5 5 条数据流 AX4200 WiFi 路由器 | V1.0.17.142 |
| RAX45 (EoS) Nighthawk 夜鹰 AX6 6 条数据流 AX4300 WiFi 路由器 | V1.0.17.142 |
| RAX50 Nighthawk AX6 6 条数据流 AX5400 WiFi 6 路由器 | V1.0.17.142 |
| RAX54S Nighthawk AX6 6 条数据流 AX5400 WiFi 路由器 | V1.0.17.142 |
| RAX54Sv2 Nighthawk AX6 6 条数据流 AX5400 WiFi 路由器 | V1.1.6.36 |
标有(EoS)的型号已进入支持终止阶段,不再计划提供安全更新。NETGEAR 强烈建议您停用这些设备,并升级到更新的 NETGEAR 设备,以获得持续的安全支持。
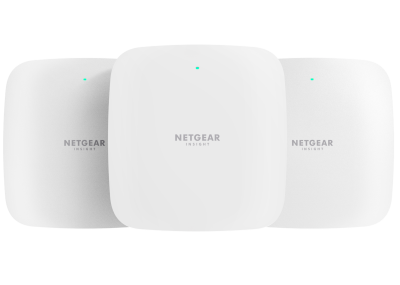
在 NETGEAR WAX333 接入点中发现了一个安全漏洞,可能允许已登录并连接到本地网络的用户对设备设置进行未经授权的更改。
严重性:MEDIUM
鸣谢:ziqiweiaaa
受影响的产品:
建议
已启用自动更新的设备可能已应用此补丁。如未应用,请检查固件版本并更新至最新版本。修复版本:
| 产品 | 修复版本 |
|---|---|
| WAX333 Insight 网管 WiFi 6 AX3000 双频段接入点带千兆 PoE(3件装) | V2.8.0.100 |
免责声明 本文档按"现状"提供,不作任何形式的保证或担保,包括适销性或特定用途适用性的保证。您使用本文档中的信息或本文档链接材料的风险由您自行承担。NETGEAR 保留随时更改或更新本文档的权利。NETGEAR 将在获得新信息时对本文档进行更新。
如果您未完成所有建议步骤,上述漏洞将依然存在。对于因未遵循本通知中的建议而导致的任何后果,NETGEAR 概不负责。