

I den här artikeln beskrivs hur du konfigurerar routing-VLAN på en NETGEAR-hanterad switch med delad åtkomst till internet.
Obs! Stegen och skärmbilderna i den här artikeln gäller för NETGEAR-hanterade switchar med mjukvaran version 11 och senare.
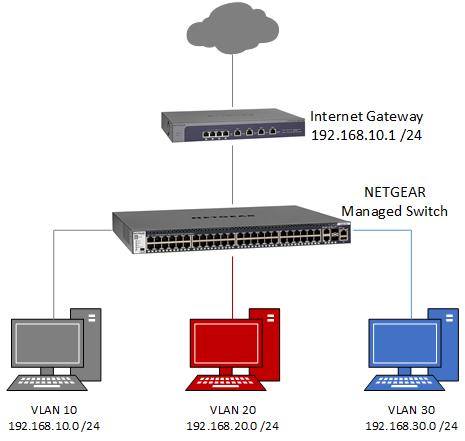
I det här exemplet finns det tre VLAN konfigurerade på switchen:
- VLAN 10/nätverk 192.168.10.0 (mask 255.255.255.0)/portar 1–10
- VLAN 20/nätverk 192.168.20.0 (mask 255.255.255.0)/portar 11–20
- VLAN 30/nätverk 192.168.30.0 (mask 255.255.255.0)/portar 21–28
Enheterna i varje VLAN får kommunicera med enheter i andra VLAN eftersom routing är aktiverat på switchen. Denna kommunikation mellan VLAN kan begränsas genom användning av valfria listor för åtkomstkontroll eller ACL (beskrivs senare i den här artikeln).
Enheterna i varje VLAN ansluter till internet via den internetgateway som är ansluten i VLAN 10. I det här exemplet är internetgatewayen inte konfigurerad för VLAN-information. Switchen dirigerar trafik mellan VLAN, från enheterna i VLAN 10, 20 och 30 till internetgatewayen och tillbaka.
Nedan följer ett enkelt diagram som ger en översikt över nätverket.
Skapa VLAN.
- Logga in på sidan hantering av switchen.
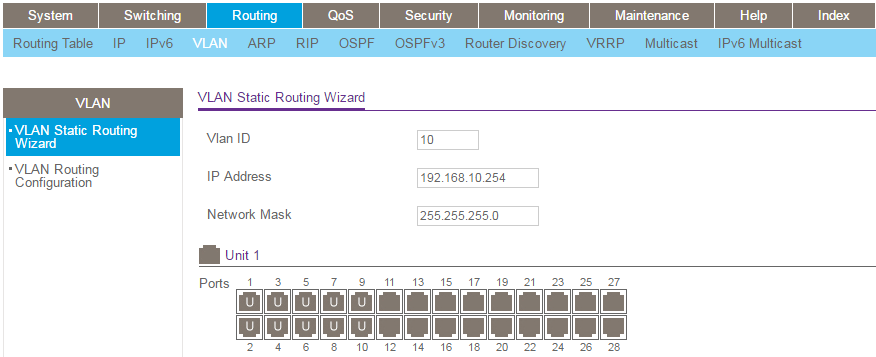
- Gå till routing - VLAN - VLAN statisk routingguide.
- Ange VLAN-ID, IP-adress och nätverksmask för VLAN. I det här exemplet är dessa värden:
VLAN-ID: 10
IP-adress: 192.168.10.254
Nätverksmask: 255.255.255.0 - Välj de portar som ska läggas till i VLAN. Portar som ansluts till slutenheter som datorer ska markeras som omärkta (U). Portar där trafik för flera VLAN skickas till andra VLAN-medvetna enheter ska markeras som märkta (T).
- Klicka på Tillämpa. Obs! De valda portarna tas bort från standard-VLAN (VLAN 1). Om du hanterar switchen genom en port i VLAN 1 ska du vara noga med att inte konfigurera om den port som du hanterar switchen med.
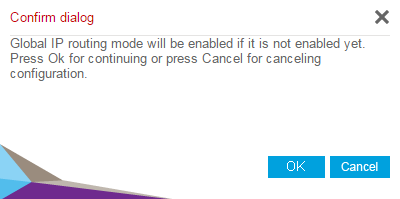
- Klicka på OK när du uppmanas till det i fönstret Global IP-routing mode(globalt IP-routingläge).
- Upprepa steg 1–6 för att skapa VLAN 20 och 30.
Konfigurera DHCP-servern (valfritt).
Om du vill att switchen ska fungera som en DHCP-server för VLAN följer du stegen i det här avsnittet. Om inte går du vidare till avsnittet Lägg till en standardrutt .
- Logga in på sidan hantering av switchen.
- Gå till System - tjänster.
- Under DHCP-server - DHCP-serverkonfiguration ställer du in Adminläge på Aktivera och klickar på Verkställ.
- Under DHCP-server – DHCP Pool Configuration (DHCP-poolkonfiguration) skapar du en ny DHCP-pool för varje VLAN. Se skärmbilden nedan för ett exempel på hur du skapar en DHCP-pool. Den standardadress för routern som används för varje pool är IP-adressen för motsvarande VLAN-gränssnitt, t.ex. för VLAN 10, är den 192.168.10.254.
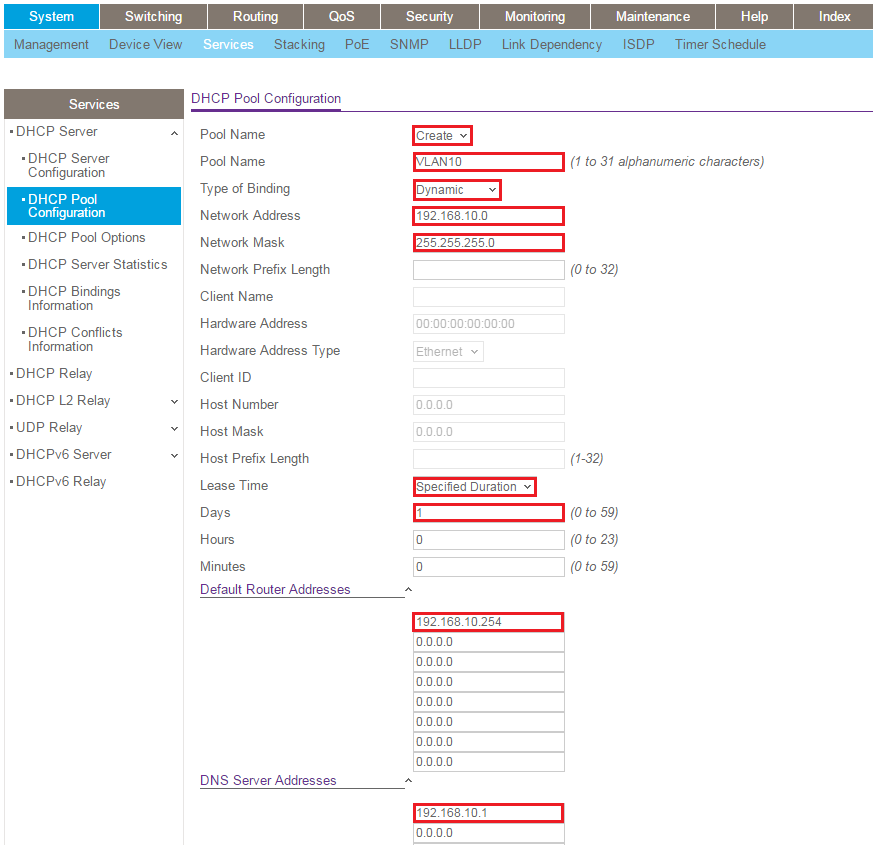
Obs! När typ av bindning är inställd på dynamisk, baseras kopplingen mellan en DHCP-pool och ett VLAN på den IP-adress och nätverksmask som tilldelats VLAN. Om du vill koppla en DHCP-pool till ett VLAN kontrollerar du att poolens nätverksadress stämmer överens med VLAN VLAN 10 tilldelas till exempel IP-adressen 192.168.10.254 och nätverksmasken 255.255.255.0. Detta har en nätverksadress på 192.168.10.0. När du skapar DHCP-poolen för VLAN 10 ska du se till att nätverksadressen är 192.168.10.0 med nätverksmasken 255.255.255.0. Switchen tilldelar automatiskt DHCP-poolen till motsvarande VLAN (VLAN 10 i det här fallet). - Klicka på Add (lägg till).
- Upprepa steg 1–6 för att skapa DHCP-pooler för VLAN 20 och 30.
- Gå till DHCP-server – DHCP-serverkonfiguration.
- I avsnittet Exkluderad adress lägger du till de IP-adresser som används och som inte ska erbjudas av DHCP-servern. I det här exemplet är adresserna
som vi utesluter: 192.168.10.1
192.168.10.254
192.168.20.254
192.168.30.254
Lägg till en standardrutt.
Detta är nödvändigt för att instruera switchen att skicka all trafik som inte är avsedd för lokala VLAN till Internet-gatewayen.
- Logga in på sidan hantering av switchen.
- Gå till Operationslista - Operationslistetabell - grundläggande - Ruttkonfiguration.
- I listrutan Rutttyp väljer du Standard.
- I nästa Hop-adress anger du IP-adressen för internetgatewayen (192.168.10.1 i det här exemplet).
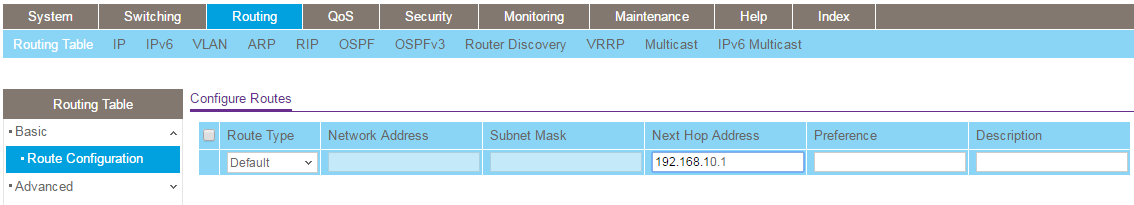
- Klicka på Add (lägg till).
Lägg till statiska rutter på internetgatewayen.
Det är nödvändigt att lägga till statiska rutter till internetgatewayen för att säkerställa att internetgatewayen är medveten om hur trafik till enheter i VLAN som inte är direkt anslutna till den returneras (VLAN 20 och 30 i det här exemplet). I det här exemplet visar vi hur du lägger till statiska rutter på en NETGEAR ProSAFE-brandvägg. Konfigurationen av andra internetgateways varierar något. Kontakta leverantören av din Internet-gateway för mer information.
- Logga in på administrationssidan för ProSafe-brandväggen.
- Gå till Nätverkskonfiguration – rutter.
- Klicka på Add (lägg till).
- Ange en statisk routing för VLAN 20 enligt nedan och klicka på Verkställ.
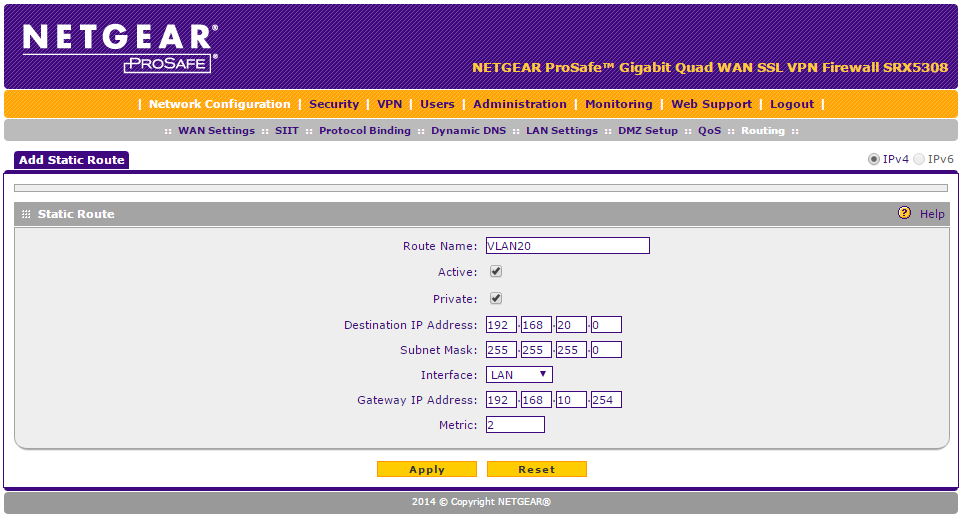
- Upprepa processen för VLAN 30. Den konfiguration som krävs för VLAN 30 i det här exemplet är
: Mål-IP-adress: 192.168.30.0
Subnet Mask: 255.255.255.0
gränssnitt: LAN
Gateway IP-adress: 192.168.10.254
Obs!Det är inte nödvändigt att skapa en statisk routing för VLAN 10 eftersom internetgatewayen i det här exemplet är ansluten direkt till VLAN 10 på switchen.
Konfigurera listor för åtkomstkontroll (valfritt).
Lägg till ACL-listor (Access Control Lists) för att förhindra oönskad interVLAN-kommunikation. Vi vill till exempel tillåta att enheterna i VLAN 20 kommunicerar med internetgatewayen, men förhindra kommunikation med andra enheter i VLAN 10 och 30.
Skapa ACL:erna.
- Logga in på sidan hantering av switchen.
- Gå till säkerhet - ACL - Avancerat - IP ACL.
- Under IP ACL-tabell anger du ett ID på 101 och klickar sedan på Lägg till. Vi kommer att använda ACL 101 för VLAN 10.
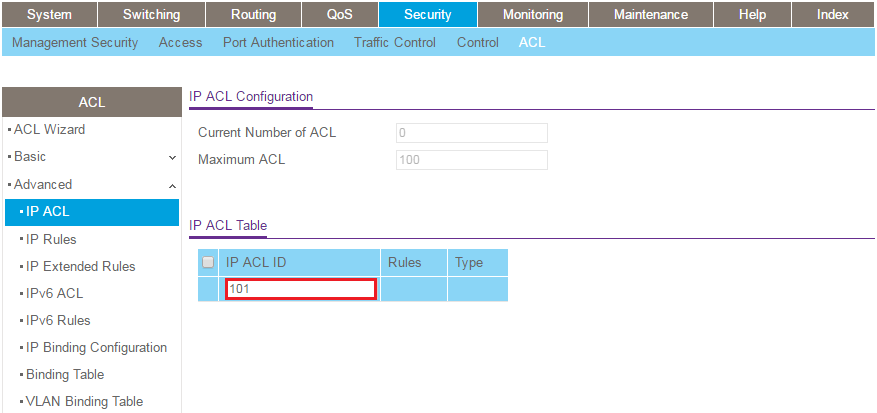
- Upprepa steg 1–3 för att lägga till ytterligare ACL-värden 102 och 103. Vi kommer att använda ACL 102 för VLAN 20 och ACL 103 för VLAN 30.
Lägg till regler i ACL 101 (för VLAN 10).
- Gå till säkerhet - ACL -Avancerat - utökade IP-regler.
- Välj 101 i listrutan ACL-ID/namn.
- Klicka på Add (lägg till).
- Konfigurera den första regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 10
åtgärd: Neka
src: IP-adress 192.168.10.0 0.0.0.255
DST: IP-adress 192.168.20.0 0.0.255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den andra regeln på följande sätt (ignorera de fält som inte anges nedan):
Sekvensnummer: 20
åtgärd: Neka
src: IP-adress 192.168.10.0 0.0.0.255
DST: IP-adress 192.168.30.0 0.0.255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den tredje regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 30
åtgärd: Tillåt
matchning var: Sant - Klicka på Tillämpa.
Lägg till regler i ACL 102 (för VLAN 20).
- Välj 102 i listrutan ACL-ID/namn.
- Klicka på Add (lägg till).
- Konfigurera den första regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 10
åtgärd: Tillstånd
src: IP-adress 192.168.20.0 0.0.0.255
DST: Värd 192.168.10.1 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den andra regeln på följande sätt (ignorera de fält som inte anges nedan):
Sekvensnummer: 20
åtgärd: Neka
src: IP-adress 192.168.20.0 0.0.0.255
DST: IP-adress 192.168.10.0 0.0.0.255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den tredje regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 30
åtgärd: Neka
src: IP-adress 192.168.20.0 0.0.0.255
DST: IP-adress 192.168.30.0 0.0.255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den fjärde regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 40
åtgärd: Tillåt
matchning varje: Sant - Klicka på Tillämpa.
- Klicka på Add (lägg till).
Lägg till regler i ACL 103 (för VLAN 30).
- I listrutan ACL ID/namn väljer du 103.
- Klicka på Add (lägg till).
- Konfigurera den första regeln enligt följande (ignorera fälten som inte anges nedan):
Sekvensnummer: 10
åtgärd: Tillstånd
src: IP-adress 192.168.30.0 0.0.0.255
DST: Värd 192.168.10.1 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den andra regeln enligt följande (ignorera fälten som inte anges nedan):
Sekvensnummer: 20
åtgärd: Neka
src: IP-adress 192.168.30.0 0.0.0.255
DST: IP-adress 192.168.10.0 0.0.255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den tredje regeln på följande sätt (ignorera de fält som inte anges nedan):
Sekvensnummer: 30
åtgärd: Neka
src: IP-adress 192.168.30.0 0.0.0.255
DST: IP-adress 192.168.20.0 0.0.0.0.0.0.0,255 - Klicka på Tillämpa.
- Klicka på Add (lägg till).
- Konfigurera den fjärde regeln enligt följande (ignorera de fält som inte anges nedan):
Sekvensnummer: 40
åtgärd: Tillåt
matchning varje: Sant - Klicka på Tillämpa.
- Klicka på Add (lägg till).
Lägg till ACL:erna i portarna.
- Gå till säkerhet - ACL - Avancerat - Konfiguration av IP-bindning.
- Välj ACL ID 101 i listrutan ACL-ID.
- Välj alla portar i VLAN 10 (utom porten som ansluter till internetgatewayen).
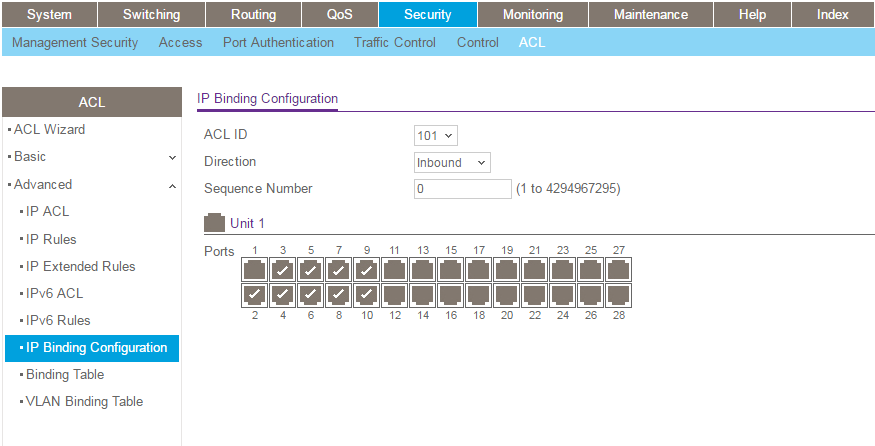
- Klicka på Tillämpa.
- Upprepa steg 1–3 för att tillämpa varje ACL-ID på rätt portar (dvs. tillämpa ACL 102 på portarna i VLAN 20 och tillämpa ACL 103 på portarna i VLAN 30).