

|
För en omfattande introduktion till säkerhet, prova på 89 sidan GAO-04-467, den första länken i detta USA:s regering sök. Även om det här dokumentet innehåller frågor som inte är av intresse presenterar det hela säkerhetssituationen mycket väl. (Du kan hoppa till sidan 12 där den detaljerade informationen börjar.) |

Autentisering innebär att se till att något är vad det påstår sig vara. Exempelvis i online-banking, du vill ser till att den avlägsna datorn finnas egentligen din bank, och inte någon som låtsar till, finnas din bank. Syftet med 802.1x är att acceptera eller avvisa användare som vill ha fullständig åtkomst till ett nätverk med hjälp av 802.1x. Det är ett säkerhetsprotokoll som fungerar med trådlösa 802.11-nätverk som 802.11g och 802.11b, samt med trådanslutna enheter.
Alla NETGEAR ProSAFE Layer 2- och Layer 3-switchar har stöd för den här autentiseringen.
Detaljer för 802.1x-autentisering
De viktigaste delarna i 802.1x-autentiseringen är:
- En supplicant, en klientslutanvändare, som vill autentiseras.
- En autentiserare (en åtkomstpunkt eller en switch), som är en "gå mellan", fungerar som proxy för slutanvändaren, och begränsar slutanvändarens kommunikation med autentiseringsservern.
- En autentiseringsserver (vanligtvis EN RADIUS-server) som avgör om slutanvändarens begäran om fullständig nätverksåtkomst ska accepteras.
I ett trådlöst nätverk används 802.1x av en åtkomstpunkt för att implementera WPA. För att kunna ansluta till åtkomstpunkten måste en trådlös klient först autentiseras med WPA.
I ett kabelanslutet nätverk använder switchar 802.1x i ett kabelanslutet nätverk för att implementera portbaserad autentisering. Innan en switch vidarebefordrar paket via en port måste de anslutna enheterna autentiseras. När slutanvändaren har loggat ut ändras den virtuella port som används tillbaka till obehörigt läge.
En fördel med 802.1x är att switcharna och kopplingspunkterna själva inte behöver veta hur klienten ska autentiseras. Allt de gör är att skicka autentiseringsinformationen mellan klienten och autentiseringsservern. Autentiseringsservern hanterar den faktiska verifieringen av klientens uppgifter. På så sätt kan 802.1x hantera många autentiseringsmetoder, från enkelt användarnamn och lösenord till maskinvarutoken, utmaning och svar samt digitala certifikat.
802.1x använder EAP (Extensible Authentication Protocol) för att underlätta kommunikation från leverantören till autentiseraren och från autentiseraren till autentiseringsservern.
Det här diagrammet visar stegen i 802.1x och EAP som används för att autentisera en supplicant:
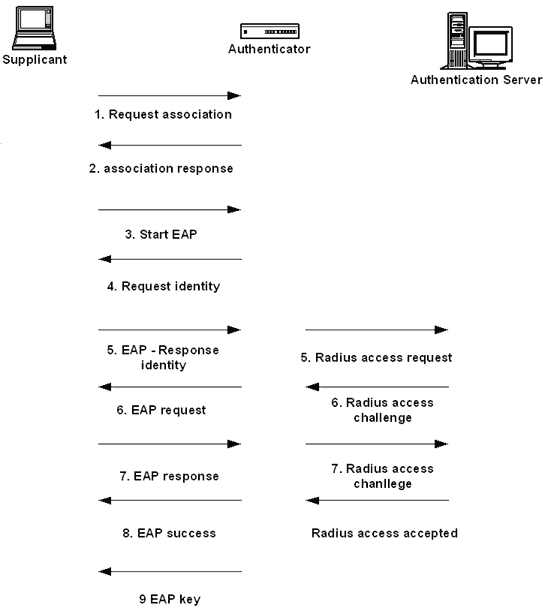
EAP stöder olika autentiseringsmetoder. Som användare som söker autentisering behöver du bara använda en metod som stöds av autentiseringsservern. Som administratör måste du välja vilka metoder din server ska använda. Urvalet ligger utanför den här artikelns tillämpningsområde (och utanför det kostnadsfria NETGEAR-stödet), men materialet i Microsoft-artikeln kommer att ge administratörer en solid grund.
- EAP-TLS stöds i stor utsträckning. Det använder PKI (t.ex. ett digitalt certifikat) för att autentisera den leverantörs- och autentiseringsservern.
- EAP-MD5 använder standardanvändarnamn och -lösenord. Leverantörens lösenord är inlöst med MD5 och hashvärdet används för att autentisera leverantören.
- LEAP är Ciscos lätta EAP och fungerar huvudsakligen med Cisco-produkter. Den använder dessutom hash MD5, men den både supplicanten och legitimationserveren finnas legitimerat.
- EAP-TTLS använder PKI för att autentisera autentiseringsservern. Det stöder dock en annan uppsättning autentiseringsmetoder (t.ex. CHAP, PAP, MS-CHAP v2) för att autentisera leverantören.
- PEAP (Protected EAP), som är inbyggt i Windows XP, använder PKI för att autentisera autentiseringsservern. Den stöder alla typer av EAP för att autentisera leverantören inklusive certifikatet.
Se Microsofts Säker arkitektur för trådlösa LAN-lösningar för en mycket längre förklaring med information som innehåller exempel på nätverkskonfiguration.
N101582.asp nov 21, 2005