

|
Hvis du vil ha en omfattende innføring i sikkerhet, kan du prøve 89-siden GAO-04-467, den første koblingen i dette AMERIKANSKE myndigheter søk. Selv om dette dokumentet har problemer som ikke vil være av interesse, presenterer det hele sikkerhetssituasjonen svært bra. (Du vil kanskje hoppe til side 12 der den detaljerte informasjonen begynner.) |

Godkjenning betyr at noe er det det den hevder å være. I nettbank vil du for eksempel sikre at den eksterne datamaskinen faktisk er banken din, og ikke noen som foretrekker å være banken din. Hensikten med 802.1x er å akseptere eller avvise brukere som ønsker full tilgang til et nettverk som bruker 802.1x. Det er en sikkerhetsprotokoll som fungerer med 802.11 trådløse nettverk som 802.11g og 802.11b, i tillegg til kablede enheter.
Alle NETGEAR Prosafe Layer 2- og Layer 3-svitsjer støtter denne autentiseringen.
Detaljer om 802.1x-godkjenning
Hoveddelene til 802.1x-godkjenning er:
- En søker, en klientsluttbruker, som ønsker å bli godkjent.
- En godkjenning (et tilgangspunkt eller en svitsj), som er en "gå mellom", fungerer som proxy for sluttbrukeren, og begrenser sluttbrukerens kommunikasjon med godkjenningsserveren.
- En godkjenningsserver (vanligvis en RADIUS-server) som bestemmer om sluttbrukeren skal godta forespørselen om full nettverkstilgang.
I et trådløst nettverk brukes 802.1x av et tilgangspunkt for å implementere WPA. For å kunne koble til tilgangspunktet må en trådløs klient først autentiseres med WPA.
I et kablet nettverk bruker bryterne 802.1x på et kablet nettverk for å implementere portbasert godkjenning. Før en svitsj videresender pakker via en port, må de tilkoblede enhetene autentiseres. Når sluttbrukeren logger seg av, endres den virtuelle porten som brukes, tilbake til uautorisert tilstand.
En fordel med 802.1x er bryterne, og selve tilgangspunktene trenger ikke å vite hvordan klienten godkjennes. Alt de gjør, er å sende autentiseringsinformasjonen mellom klienten og godkjenningsserveren. Godkjenningsserveren håndterer selve bekreftelsen av klientens legitimasjonsbeskrivelser. 802.1x støtter mange godkjenningsmetoder, fra enkelt brukernavn og passord til maskinvaresymbol, utfordring og svar og digitale sertifikater.
802.1x bruker EAP (Extensible Authentication Protocol) for å forenkle kommunikasjonen fra søkeren til godkjenneren og fra godkjenneren til godkjenningsserveren.
Dette diagrammet viser trinnene for 802.1x og EAP som brukes til å godkjenne en søker:
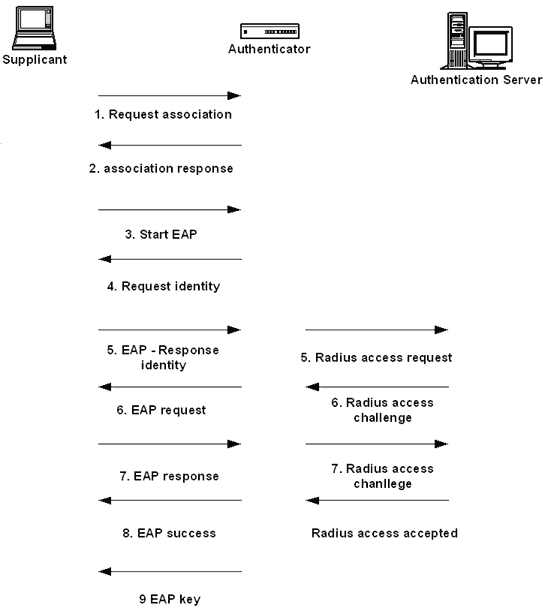
EAP støtter ulike godkjenningsmetoder. Som en bruker som søker etter godkjenning, trenger du bare å bruke en metode som støttes av godkjenningsserveren. Som administrator må du velge hvilke metoder serveren skal bruke. Utvalget er utenfor omfanget av denne artikkelen (og utenfor omfanget av gratis NETGEAR-støtte), men materialet i Microsoft-artikkelen vil gi administratorer en solid jording.
- EAP-TLS støttes i stor grad. Den bruker PKI (f.eks. et digitalt sertifikat) til å godkjenne søkeren og godkjenningsserveren.
- EAP-MD5 bruker standard brukernavn og passord. Søkerpassordet har en strek over MD5, og nummerverdien brukes til å godkjenne søkeren.
- LEAP er Ciscos lette EAP og fungerer hovedsakelig med Cisco-produkter. Den bruker også MD5-hash, men både søkeren og godkjenningsserveren autentiseres.
- EAP-TTLS bruker PKI til å autentisere godkjenningsserveren. Det støtter imidlertid et annet sett med autentiseringsmetoder (f.eks. CHAP, PAP, MS-CHAP v2) for å godkjenne søkeren.
- PEAP (Protected EAP), som er innebygd i Windows XP, bruker PKI til å godkjenne godkjenningsserveren. Den støtter alle typer EAP for å godkjenne søkeren, inkludert sertifikat.
Se Microsofts Arkitektur for sikker løsning for trådløst nettverk for en mye lengre forklaring med detaljer som inkluderer eksempler på nettverkskonfigurering.
N101582.asp 21, 2005