

|
Voor een uitgebreide inleiding op beveiliging, probeer de 89 pagina GAO-04-467, de eerste link in dit REGERING VAN DE VS zoeken Hoewel dit document problemen bevat die niet van belang zullen zijn, presenteert het de hele veiligheidssituatie heel goed. (U kunt overslaan naar pagina 12 waar de gedetailleerde informatie begint.) |

Authenticatie betekent ervoor zorgen dat iets is wat het beweert te zijn. Bij online bankieren wilt u er bijvoorbeeld voor zorgen dat de externe computer uw bank is en niet iemand die doet alsof hij uw bank is. Het doel van 802.1x is het accepteren of afwijzen van gebruikers die volledige toegang tot een netwerk willen met 802.1x. Het is een beveiligingsprotocol dat werkt met 802.11 draadloze netwerken zoals 802.11g en 802.11b, evenals met bekabelde apparaten.
Alle NETGEAR ProSAFE Layer 2- en Layer 3-switches ondersteunen deze verificatie.
Details van 802.1x-verificatie
De belangrijkste onderdelen van 802.1x-verificatie zijn:
- Een supplicant, een client-eindgebruiker, die wil worden geverifieerd.
- Een verificator (een access point of een switch), die een 'go between' is, die fungeert als proxy voor de eindgebruiker en de communicatie van de eindgebruiker met de verificatieserver beperkt.
- Een verificatieserver (meestal een RADIUS-server), die beslist of de aanvraag van de eindgebruiker voor volledige netwerktoegang moet worden geaccepteerd.
In een draadloos netwerk wordt 802.1x gebruikt door een access point om WPA te implementeren. Om verbinding te maken met de access point moet een draadloze client eerst worden geverifieerd met WPA.
In een bekabeld netwerk gebruiken switches 802.1x in een bekabeld netwerk om poortgebaseerde verificatie te implementeren. Voordat een switch pakketten doorstuurt via een poort, moeten de aangesloten apparaten worden geverifieerd. Nadat de eindgebruiker zich heeft afgemeld, wordt de virtuele poort die wordt gebruikt weer gewijzigd in de status niet-geautoriseerd.
Een voordeel van 802.1x is de switches en de access points zelf hoeft niet te weten hoe de client te verifiëren. Het enige wat ze doen is de verificatiegegevens doorgeven tussen de client en de verificatieserver. De verificatieserver verwerkt de daadwerkelijke verificatie van de referenties van de client. Hierdoor ondersteunt 802.1x veel verificatiemethoden, van eenvoudige gebruikersnaam en wachtwoord tot hardwaretoken, uitdagingen en reacties, en digitale certificaten.
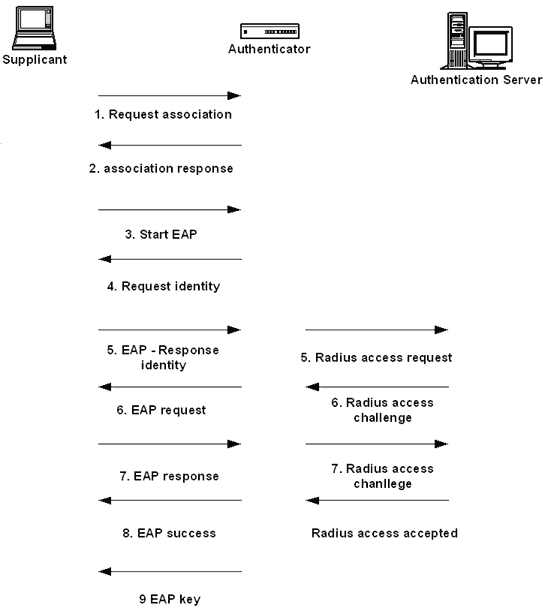
802.1x maakt gebruik van EAP (Extensible Authentication Protocol) om de communicatie van de supplicant naar de verificator en van de verificator naar de verificatieserver te vergemakkelijken.
Dit diagram toont de stappen van 802.1x en EAP die worden gebruikt bij het verifiëren van een supplicant:
EAP ondersteunt verschillende verificatiemethoden. Als gebruiker die op zoek is naar verificatie, hoeft u alleen maar een methode te gebruiken die wordt ondersteund door de verificatieserver. Als beheerder moet u selecteren welke methoden uw server zal gebruiken. Selectie valt buiten het bereik van dit artikel (en valt buiten het bereik van gratis NETGEAR-ondersteuning), maar het materiaal in het Microsoft-artikel geeft beheerders een solide basis.
- EAP-TLS wordt breed ondersteund. Het gebruikt PKI (bijvoorbeeld een digitaal certificaat) om de supplicant en de verificatieserver te verifiëren.
- EAP-MD5 maakt gebruik van standaardgebruikersnaam en -wachtwoord. Het wachtwoord van de supplicant wordt met MD5 gehasht en de hash-waarde wordt gebruikt om de supplicant te verifiëren.
- LEAP is Cisco’s Lightweight EAP en werkt voornamelijk met Cisco-producten. Het gebruikt ook MD5-hash, maar zowel de supplicant als de verificatieserver worden geverifieerd.
- EAP-TTLS gebruikt PKI om de verificatieserver te verifiëren. Het ondersteunt echter een andere reeks verificatiemethoden (bijv. CHAP, PAP, MS-CHAP v2) om de supplicant te verifiëren.
- PEAP (Protected EAP), dat is ingebouwd in Windows XP, gebruikt PKI om de verificatieserver te verifiëren. Het ondersteunt elk type EAP om de supplicant inclusief certificaat te verifiëren.
Zie Microsoft's Secure Wireless LAN Solution Architecture voor een veel langere uitleg met details zoals voorbeelden van netwerkconfiguraties.
N101582.asp nov. 21, 2005