
NETGEAR의 제품 보안 팀은 다음 제품 취약점을 평가하고 아래 표에서 이러한 취약점을 해결하기 위한 지침을 제공했습니다.
펌웨어 업데이트에는 제품의 보안 수정 사항, 버그 수정 사항 및 새로운 기능이 포함되어 있으므로, 지원되는 장치에서 자동 펌웨어 업데이트를 활성화하실 것을 강력히 권장합니다. 구형 제품의 경우, 가능한 한 빨리 새로운 펌웨어 업데이트를 다운로드하여 설치하거나, 다른 조치가 필요한 장치에 대해 제공된 안내를 따르시기 바랍니다.
CVE-2026-109618, CVE-2026-109619 PHP2Shell 원격 코드 실행 취약점
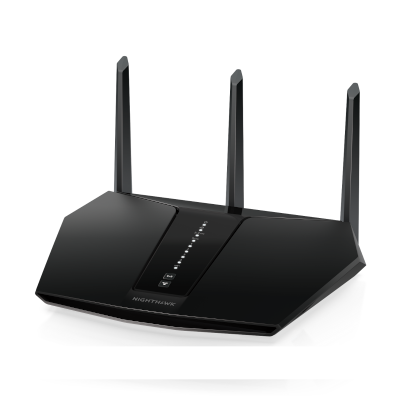
NETGEAR는 PHP 취약점 CVE-2026-109618(PHP2Shell이라고도 함) 및 CVE-2026-109619를 평가했습니다. 아래 나열된 나이트호크 모델만 PHP 구성 요소를 포함하는 것으로 확인되었으며, 실제 영향은 검토 중입니다.
이 제품들에서 PHP는 로컬 웹 관리에만 사용되며, 이미 WiFi 네트워크 또는 LAN에 연결된 사용자만 접근할 수 있습니다. 기본적으로 인터넷에서는 접근할 수 없으며 원격 공격자가 악용할 수 없습니다. NETGEAR는 이러한 장치를 대상으로 하는 익스플로잇의 증거를 발견하지 못했습니다.
당사의 평가에 따르면 다른 NETGEAR 제품이나 서비스는 이러한 취약점에 노출되지 않습니다.
심각도: 중간
권장 사항
영향을 받는 제품에 대한 수정된 펌웨어 버전이 제공되면 이 권고문이 업데이트됩니다.
예방 조치 및 모범 사례로서 신뢰할 수 없는 사용자가 WiFi 네트워크에 연결하지 못하도록 하십시오.
면책 조항: 이 문서는 "있는 그대로" 제공되며, 상품성 또는 특정 목적에의 적합성에 대한 보증을 포함하여 어떠한 종류의 보증도 암시하지 않습니다. 이 문서 또는 문서에 링크된 자료의 정보 사용은 전적으로 사용자 본인의 책임입니다. NETGEAR는 언제든지 이 문서를 변경하거나 업데이트할 권리를 보유합니다. NETGEAR는 새로운 정보가 제공되는 대로 이 문서를 업데이트할 예정입니다.
위에 나열된 취약점은 권장 단계를 모두 완료하지 않으면 그대로 남아 있습니다. NETGEAR는 이 알림의 권장 사항을 따랐다면 피할 수 있었던 결과에 대해 책임을 지지 않습니다.