
NETGEAR의 제품 보안 팀은 다음 제품 취약점을 평가하고 아래 표에서 이러한 취약점을 해결하기 위한 지침을 제공했습니다.
펌웨어 업데이트에는 제품의 보안 수정 사항, 버그 수정 사항 및 새로운 기능이 포함되어 있으므로, 지원되는 장치에서 자동 펌웨어 업데이트를 활성화하실 것을 강력히 권장합니다. 구형 제품의 경우, 가능한 한 빨리 새로운 펌웨어 업데이트를 다운로드하여 설치하거나, 다른 조치가 필요한 장치에 대해 제공된 안내를 따르시기 바랍니다.
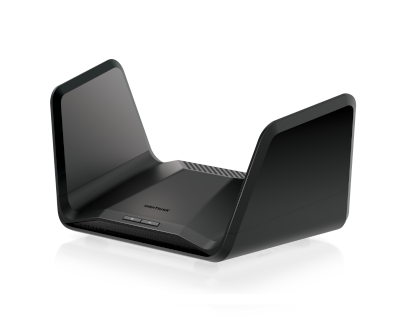
CVE-2026-11732 일부 NETGEAR RAX/CAX 시리즈 공유기의 불충분한 입력 유효성 검사 취약점
영향을 받는 공유기의 웹사이트 차단 기능(사이트 차단)에 존재하는 불충분한 입력 유효성 검사 취약점으로 인해 네트워크 액세스 권한(예: WiFi 자격 증명)을 가진 네트워크 인접 공격자가 무단 명령을 실행할 수 있습니다. 이 취약점은 영향을 받는 공유기의 기밀성, 무결성 및 가용성에 영향을 미칠 수 있습니다. 이 취약점은 사이트 차단 기능이 활성화된 영향을 받는 공유기에서만 발생합니다.
심각도: 중간
감사의 말씀: kaoken
권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
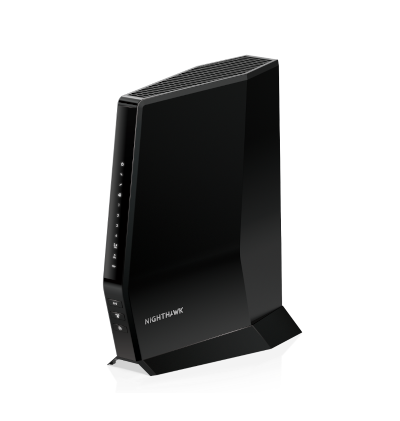
| CAX30 Nighthawk AX6 6-Stream WiFi 6 케이블 모뎀 공유기 | V2.3.4.12 |
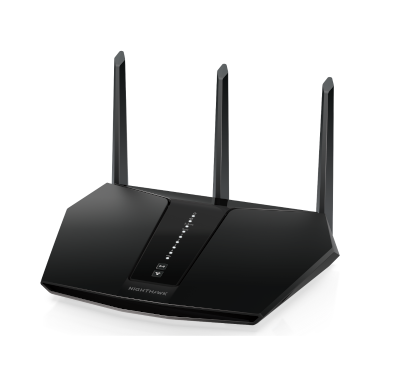
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 공유기 | V1.0.14.108 |
| RAX5 (EoS) 4-Stream AX1600 WiFi 6 공유기 | V1.0.5.34 |
| RAXE300 나이트호크 AXE7800 트라이밴드 WiFi 6E 공유기 | V1.0.10.72 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
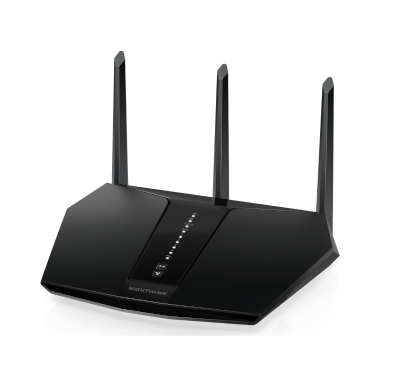
CVE-2026-11731 일부 NETGEAR RAX 시리즈 공유기의 인증 우회 취약점
영향을 받는 RAX 시리즈 공유기의 인증 우회 취약점으로 인해 영향을 받는 장치의 관리 서비스에 인접 액세스 권한을 가진 인증되지 않은 공격자가 특정 장치 정보에 액세스하거나 관리 설정을 수정할 수 있습니다. 이 취약점은 관리 데이터의 기밀성 또는 무결성과 장치 관리 기능의 가용성에 영향을 미칠 수 있습니다.
심각도: 중간
감사의 말씀: Yanming Chen of Guangzhou University, Michael Gentile
권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 공유기 | v1.0.15.110 |
| RAX29 나이트호크 AX2400 WiFi 6 공유기 | v1.0.15.110 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 공유기 | v1.0.15.110 |
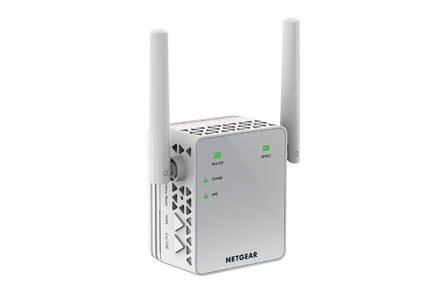
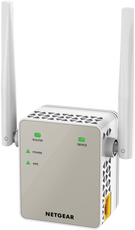
CVE-2026-11730 일부 NETGEAR EX 시리즈 확장기의 불충분한 세션 무작위성 취약점
영향을 받는 NETGEAR 확장기의 불충분한 세션 무작위성 취약점으로 인해 네트워크 액세스 권한(예: WiFi 자격 증명)을 가진 네트워크 인접 공격자가 유효한 세션 식별자를 예측하고 웹 관리 포털에서 인증된 관리자 세션을 탈취할 수 있습니다.
심각도: 중간
감사의 말씀: KDec5ae262-35b5-41c5-9bc1-91ad34145487 and Austin Turecek (Collaborator)
권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| EX3700 (EoS) AC750 WiFi 범위 확장기 에센셜 에디션 | V1.0.0.102 |
| EX6120 AC1200 듀얼 밴드 WiFi 범위 확장기 | V1.0.1.74 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
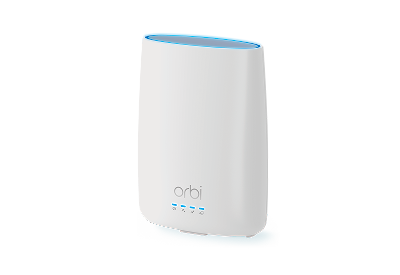
CVE-2026-9218 일부 NETGEAR 라우터의 불충분한 입력 유효성 검사 취약점
영향을 받는 공유기의 시간 서버(NTP) 설정에서의 불충분한 입력 유효성 검사 취약점으로 인해 공유기의 로컬 네트워크에 연결되어 있고 공유기의 관리자 자격 증명을 보유한 공격자가 공유기에서 무단 명령을 실행할 수 있습니다. 이 취약점은 영향을 받는 공유기의 무결성에 영향을 미칠 수 있습니다. 영향을 받는 공유기의 기밀성 또는 가용성에는 영향이 없습니다.
심각도: 중간
감사의 말씀: unprovable

권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| CBR40 (EoS) Orbi AC2200 트라이밴드 WiFi 케이블 모뎀 공유기 | 수정하지 않음 |
| R7000 (EoS) Nighthawk AC1900 스마트 WiFi 듀얼 밴드 기가비트 공유기 | v1.0.11.130 |
| R7000P (EoS) Nighthawk AC2300 스마트 WiFi 듀얼 밴드 기가비트 공유기 | V1.3.3.152 |
| RAX40 (EoS) 나이트호크 AX4 4-스트림 WiFi 공유기 | V1.0.3.64 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
CVE-2026-107918 NETGEAR R7300 공유기의 불충분한 입력 유효성 검사 취약점
R7300 공유기의 LAN 설정 기능에서 불충분한 입력 유효성 검사 취약점으로 인해 로컬 네트워크에 연결된 인증된 관리자가 공유기에서 무단 작업을 수행할 수 있습니다.
이 문제는 공유기 소프트웨어의 시뮬레이션 버전을 사용하여 통제된 연구 환경에서 테스트를 통해 식별되었으며 실제 프로덕션 장치에서는 확인되지 않았습니다.
심각도: 중간
감사의 말씀: Security Research Center (SRC) @ Concordia University
영향받는 제품
권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| R7300DST (EoS) 나이트호크 AC1900 DST 공유기 & 어댑터 | 수정하지 않음 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
R7300 공유기의 PPPoE 설정 기능에서 불충분한 입력 유효성 검사 취약점으로 인해 로컬 네트워크에 연결된 인증된 관리자가 공유기에서 무단 작업을 수행할 수 있습니다.
이 문제는 공유기 소프트웨어의 시뮬레이션 버전을 사용하여 통제된 연구 환경에서 테스트를 통해 식별되었으며 실제 프로덕션 장치에서는 확인되지 않았습니다.
심각도: 중간
감사의 말씀: Security Research Center (SRC) @ Concordia University
영향받는 제품
권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| R7300DST (EoS) 나이트호크 AC1900 DST 공유기 & 어댑터 | 수정하지 않음 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
면책 조항: 이 문서는 "있는 그대로" 제공되며, 상품성 또는 특정 목적에의 적합성에 대한 보증을 포함하여 어떠한 종류의 보증도 암시하지 않습니다. 이 문서 또는 문서에 링크된 자료의 정보 사용은 전적으로 사용자 본인의 책임입니다. NETGEAR는 언제든지 이 문서를 변경하거나 업데이트할 권리를 보유합니다. NETGEAR는 새로운 정보가 제공되는 대로 이 문서를 업데이트할 예정입니다.
위에 나열된 취약점은 권장 단계를 모두 완료하지 않으면 그대로 남아 있습니다. NETGEAR는 이 알림의 권장 사항을 따랐다면 피할 수 있었던 결과에 대해 책임을 지지 않습니다.