

NETGEAR의 제품 보안 팀은 다음 제품 취약점을 평가하고 아래 표에서 이러한 취약점을 해결하기 위한 지침을 제공했습니다.
펌웨어 업데이트에는 제품의 보안 수정 사항, 버그 수정 사항 및 새로운 기능이 포함되어 있으므로, 지원되는 장치에서 자동 펌웨어 업데이트를 활성화하실 것을 강력히 권장합니다. 구형 제품의 경우, 가능한 한 빨리 새로운 펌웨어 업데이트를 다운로드하여 설치하거나, 다른 조치가 필요한 장치에 대해 제공된 안내를 따르시기 바랍니다.
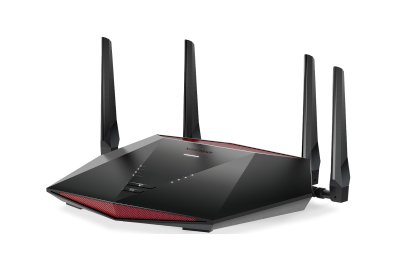
CVE-2026-9215 일부 NETGEAR XR 시리즈 게이밍 공유기의 CSRF 취약점
나열된 NETGEAR 모델의 크로스 사이트 요청 위조(CSRF) 취약점으로 인해 공유기 관리자에게 소셜 엔지니어링 기법을 활용할 수 있는 공격자가 공유기 관리자의 적극적인 도움을 받아 공유기 구성을 변조하고 공유기 운영을 방해할 수 있습니다. 이 취약점으로 인한 기밀성 영향은 없습니다.
심각도: 낮음
감사의 말씀: mornaner


권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| XR1000 나이트호크 WiFi 6 Pro Gaming 공유기 | V1.1.0.22 |
| XR1000v2 나이트호크 WiFi 6 Pro Gaming 공유기 | V1.1.0.22 |
| XR500 (EoS) 나이트호크 프로 게이밍 공유기 | V2.3.5.152 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
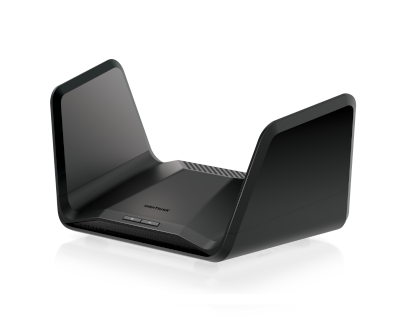
CVE-2026-9216 일부 NETGEAR RAX 시리즈 공유기의 불충분한 입력 유효성 검사 취약점
이 취약점으로 인해 네트워크 액세스 권한(예: WiFi 자격 증명)을 가진 네트워크 인접 공격자가 영향을 받는 공유기의 관리 UI를 충돌시킬 수 있습니다. 기밀성 또는 무결성에 대한 영향은 없습니다. 공유기 관리 UI의 충돌은 공유기의 WiFi 네트워크와 같은 핵심 서비스의 가용성에는 영향을 미치지 않습니다.
심각도: 낮음
감사의 말씀: mr_mee


권장 사항
자동 업데이트가 활성화된 장치에는 이미 이 패치가 적용되어 있을 수 있습니다. 그렇지 않은 경우 펌웨어 버전을 확인하고 최신 버전으로 업데이트하세요. 수정된 버전:
| 제품 | 수정된 버전 |
|---|---|
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 공유기 | V1.0.9.92 |
| RAX35 Nighthawk AX4 4-Stream WiFi 6 공유기 | V1.0.10.72 |
| RAX38 (EoS) Nighthawk AX4 4-Stream AX3000 WiFi 공유기 | V1.0.6.106 |
| RAX40 (EoS) 나이트호크 AX4 4-스트림 WiFi 공유기 | V1.0.6.106 |
| RAXE300 나이트호크 AXE7800 트라이밴드 WiFi 6E 공유기 | V1.0.10.72 |
(EoS)로 표시된 모델은 지원 종료 단계에 도달했으며 보안 업데이트가 계획되어 있지 않습니다. NETGEAR는 지속적인 보안 지원을 위해 이러한 장치를 폐기하고 최신 NETGEAR 장치로 업그레이드할 것을 강력히 권장합니다.
면책 조항: 이 문서는 "있는 그대로" 제공되며, 상품성 또는 특정 목적에의 적합성에 대한 보증을 포함하여 어떠한 종류의 보증도 암시하지 않습니다. 이 문서 또는 문서에 링크된 자료의 정보 사용은 전적으로 사용자 본인의 책임입니다. NETGEAR는 언제든지 이 문서를 변경하거나 업데이트할 권리를 보유합니다. NETGEAR는 새로운 정보가 제공되는 대로 이 문서를 업데이트할 예정입니다.
위에 나열된 취약점은 권장 단계를 모두 완료하지 않으면 그대로 남아 있습니다. NETGEAR는 이 알림의 권장 사항을 따랐다면 피할 수 있었던 결과에 대해 책임을 지지 않습니다