
NETGEARの製品セキュリティチームは、以下の製品の脆弱性を評価し、下記の表でこれらの脆弱性に対処するためのガイダンスを提供しています。
ファームウェアのアップデートにはセキュリティ修正、バグ修正、および製品の新機能が含まれているため、対応デバイスでは自動ファームウェアアップデートを有効にすることを強くお勧めします。旧製品については、できるだけ早く新しいファームウェアアップデートをダウンロードしてインストールするか、他の修正手順が必要なデバイスに提供されているガイダンスに従うことをお勧めします。
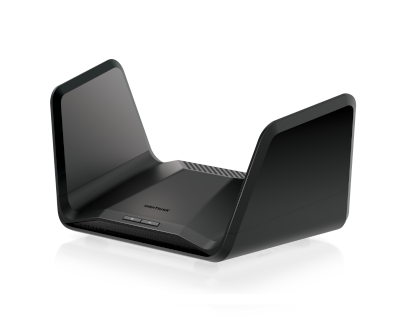
CVE-2026-11732 一部のNETGEAR RAX/CAXシリーズルーターにおける入力検証が不十分な脆弱性
影響を受けるルーターのウェブサイトブロック機能(Block Sites)における入力検証が不十分な脆弱性により、ネットワークアクセス(WiFi認証情報など)を持つネットワーク隣接の攻撃者が不正なコマンドを実行できる可能性があります。この脆弱性は、影響を受けるルーターの機密性、整合性、および可用性に影響を与える可能性があります。この脆弱性は、Block Sites機能が有効になっている影響を受けるルーターにのみ存在します。
深刻度: ミディアム
謝辞:kaoken
推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
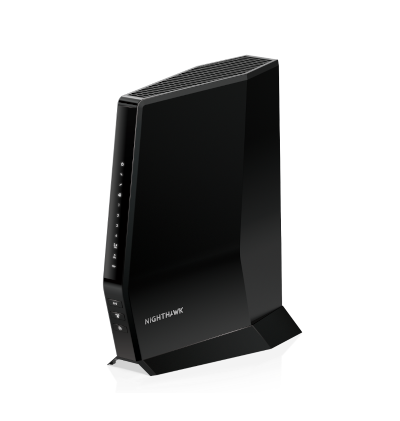
| CAX30 Nighthawk AX6 6ストリーム WiFi 6 ケーブルモデムルーター | V2.3.4.12 |
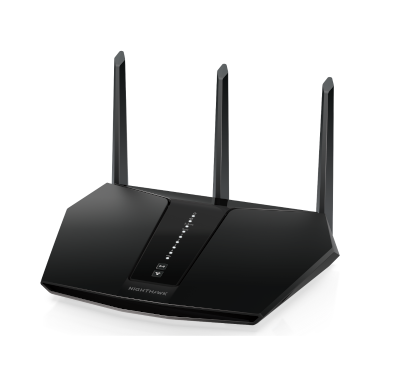
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6ルーター | V1.0.14.108 |
| RAX5 (EoS) 4-Stream AX1600 WiFi 6ルーター | V1.0.5.34 |
| RAXE300 Nighthawk AXE7800 トライバンド WiFi 6E ルーター | V1.0.10.72 |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
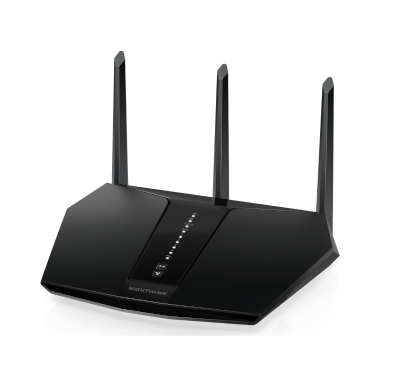
CVE-2026-11731 一部のNETGEAR RAXシリーズルーターにおける認証バイパスの脆弱性
影響を受けるRAXシリーズルーターに認証バイパスの脆弱性が存在し、影響を受けるデバイスの管理サービスに隣接アクセスできる未認証の攻撃者が、特定のデバイス情報にアクセスしたり、管理設定を変更したりできる可能性があります。この脆弱性は、管理データの機密性または整合性、およびデバイス管理機能の可用性に影響を与える可能性があります。
深刻度: ミディアム
謝辞:広州大学のYanming Chen、Michael Gentile
推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6ルーター | v1.0.15.110 |
| RAX29 Nighthawk AX2400 WiFi 6ルーター | v1.0.15.110 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6ルーター | v1.0.15.110 |
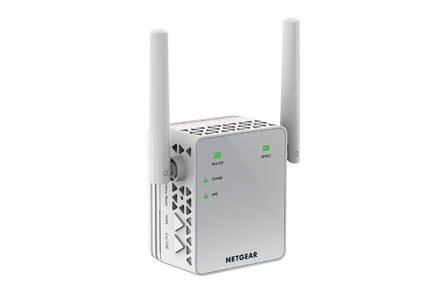
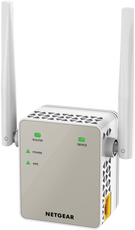
CVE-2026-11730 一部のNETGEAR EXシリーズエクステンダーにおけるセッションランダム性が不十分な脆弱性
影響を受けるNETGEARエクステンダーのセッションランダム性が不十分な脆弱性により、ネットワークアクセス(WiFi認証情報など)を持つネットワーク隣接の攻撃者が、有効なセッション識別子を予測し、Web管理ポータル上の認証済み管理者セッションを乗っ取る可能性があります。
深刻度: ミディアム
謝辞: KDec5ae262-35b5-41c5-9bc1-91ad34145487 and Austin Turecek (Collaborator)
推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| EX3700 (EoS) AC750 WiFiエクステンダー Essentials Edition | V1.0.0.102 |
| EX6120 AC1200デュアルバンドWiFiエクステンダー | V1.0.1.74 |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
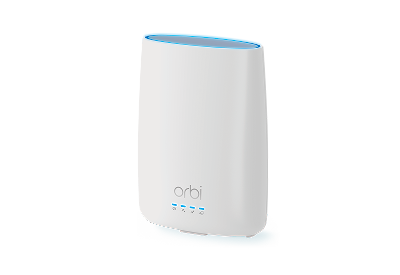
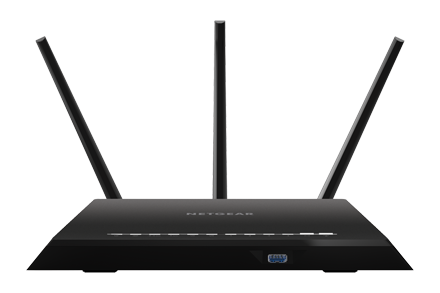
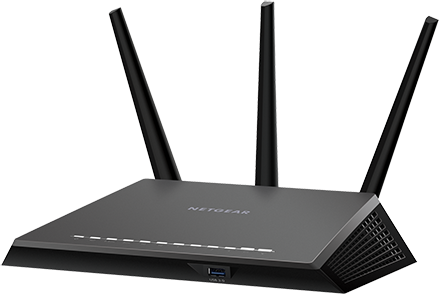
CVE-2026-9218 一部のNETGEARルーターにおける入力検証が不十分な脆弱性
影響を受けるルーターのタイムサーバー(NTP)設定における入力検証が不十分な脆弱性により、ルーターのローカルネットワークに接続し、ルーターの管理者資格情報を持つ攻撃者が、ルーター上で不正なコマンドを実行できる可能性があります。この脆弱性は、影響を受けるルーターの整合性に影響を与える可能性があります。影響を受けるルーターの機密性や可用性への影響はありません。
深刻度: ミディアム
謝辞:unprovable

推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| CBR40 (EoS) Orbi AC2200 トライバンドWiFi ケーブルモデムルーター | 修正しない |
| R7000 (EoS) Nighthawk AC1900 スマートWiFiデュアルバンドギガビットルーター | v1.0.11.130 |
| R7000P (EoS) Nighthawk AC2300 スマートWiFiデュアルバンドギガビットルーター | V1.3.3.152 |
| RAX40 (EoS) Nighthawk AX4 4-Stream WiFiルーター | V1.0.3.64 |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
CVE-2026-107918 NETGEAR R7300ルーターにおける入力検証が不十分な脆弱性
R7300ルーターのLANセットアップ機能における入力検証が不十分な脆弱性により、ローカルネットワークに接続された認証済み管理者がルーターに対して不正な操作を実行できる可能性があります。
この問題は、ルーターのソフトウェアのシミュレーションバージョンを使用した管理された研究環境でのテストによって特定されたものであり、実際の製品デバイスでの確認は行われていません。
深刻度: ミディアム
謝辞:Security Research Center (SRC) @ Concordia University
対象製品
推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| R7300DST (EoS) Nighthawk AC1900 DSTルーター&アダプター | 修正しない |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
R7300ルーターのPPPoEセットアップ機能における入力検証が不十分な脆弱性により、ローカルネットワークに接続された認証済み管理者がルーターに対して不正な操作を実行できる可能性があります。
この問題は、ルーターのソフトウェアのシミュレーションバージョンを使用した管理された研究環境でのテストによって特定されたものであり、実際の製品デバイスでの確認は行われていません。
深刻度: ミディアム
謝辞:Security Research Center (SRC) @ Concordia University
対象製品
推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| R7300DST (EoS) Nighthawk AC1900 DST ルーター & アダプター | 修正しない |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
免責事項:本書は「現状のまま」提供されるものであり、商品性または特定目的への適合性の保証を含む、いかなる種類の保証も意味するものではありません。本書または本書にリンクされた資料に記載されている情報の使用は、お客様自身の責任において行われます。NETGEARは、本書をいつでも変更または更新する権利を留保します。NETGEARは、新しい情報が入手可能になり次第、本書を更新する予定です。
上記の脆弱性は、推奨されるすべての手順を完了しない場合、残存します。NETGEARは、本通知の推奨事項に従うことで回避できた結果について、一切の責任を負いません。