

NETGEARの製品セキュリティチームは、以下の製品の脆弱性を評価し、下記の表でこれらの脆弱性に対処するためのガイダンスを提供しています。
ファームウェアのアップデートにはセキュリティ修正、バグ修正、および製品の新機能が含まれているため、対応デバイスでは自動ファームウェアアップデートを有効にすることを強くお勧めします。旧製品については、できるだけ早く新しいファームウェアアップデートをダウンロードしてインストールするか、他の修正手順が必要なデバイスに提供されているガイダンスに従うことをお勧めします。
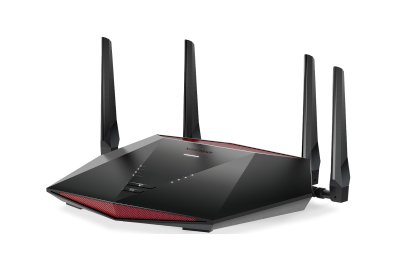
CVE-2026-9215 一部のNETGEAR XRシリーズゲーミングルーターにおけるCSRFの脆弱性
記載されているNETGEARモデルにクロスサイトリクエストフォージェリ(CSRF)の脆弱性が存在し、ルーター管理者に対してソーシャルエンジニアリング手法を利用できる攻撃者が、ルーター管理者の積極的な関与のもとでルーターの設定を改ざんし、ルーターの動作を妨害できる可能性があります。この脆弱性による機密性への影響はありません。
深刻度: 低い
謝辞:mornaner


推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| XR1000 Nighthawk WiFi 6 Pro ゲーミングルーター | V1.1.0.22 |
| XR1000v2 Nighthawk WiFi 6 Pro ゲーミングルーター | V1.1.0.22 |
| XR500 (EoS) Nighthawk Pro Gamingルーター | V2.3.5.152 |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
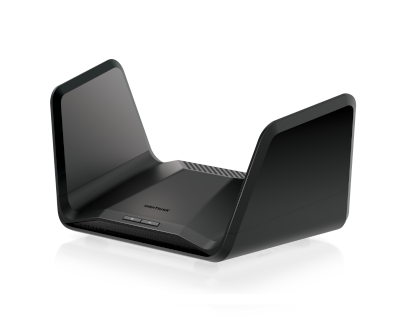
CVE-2026-9216 一部のNETGEAR RAXシリーズルーターにおける入力検証が不十分な脆弱性
この脆弱性により、ネットワークアクセス(WiFi認証情報など)を持つネットワーク隣接の攻撃者が、影響を受けるルーターの管理UIをクラッシュさせる可能性があります。機密性や整合性への影響はありません。ルーターの管理UIがクラッシュしても、WiFiネットワークなどのルーターのコアサービスの可用性には影響しません。
深刻度: 低い
謝辞:mr_mee


推奨事項
自動アップデートが有効になっているデバイスには、すでにこのパッチが適用されている可能性があります。そうでない場合は、ファームウェアのバージョンを確認し、最新バージョンにアップデートしてください。修正済みバージョン:
| 製品 | 修正済みバージョン |
|---|---|
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6ルーター | V1.0.9.92 |
| RAX35 Nighthawk AX4 4-Stream WiFi 6ルーター | V1.0.10.72 |
| RAX38 (EoS) Nighthawk AX4 4-Stream AX3000 WiFiルーター | V1.0.6.106 |
| RAX40 (EoS) Nighthawk AX4 4-Stream WiFiルーター | V1.0.6.106 |
| RAXE300 Nighthawk AXE7800 トライバンド WiFi 6E ルーター | V1.0.10.72 |
(EoS)と表示されているモデルはサポート終了フェーズに達しており、セキュリティアップデートは予定されていません。NETGEARは、継続的なセキュリティサポートのために、これらのデバイスの使用を終了し、新しいNETGEARデバイスにアップグレードすることを強くお勧めします。
免責事項:本書は「現状のまま」提供されるものであり、商品性または特定目的への適合性の保証を含む、いかなる種類の保証も意味するものではありません。本書または本書にリンクされた資料に記載されている情報の使用は、お客様自身の責任において行われます。NETGEARは、本書をいつでも変更または更新する権利を留保します。NETGEARは、新しい情報が入手可能になり次第、本書を更新する予定です。
上記の脆弱性は、推奨されるすべての手順を完了しない場合、残存します。NETGEARは、本通知の推奨事項に従うことで回避できた結果について、一切の責任を負いません。