

|
Per un'introduzione completa a Sicurezza / Protezione, prova la pagina 89 GAO-04-467, il primo link in questo Governo DEGLI STATI UNITI cerca Sebbene questo documento abbia problemi che non saranno di interesse, presenta molto bene l'intera situazione di Sicurezza / Protezione. (È possibile passare alla pagina 12 dove iniziano le informazioni dettagliate). |

Autenticazione significa assicurarsi che qualcosa sia ciò che afferma di essere. Ad esempio, nel settore bancario online, si desidera assicurarsi che il computer remoto sia effettivamente la vostra banca, e non qualcuno che finge di essere la vostra banca. Lo scopo di 802.1x è accettare o rifiutare gli utenti che desiderano l'accesso completo a una rete utilizzando 802.1x. Si tratta di un protocollo Sicurezza / Protezione che funziona con reti a 802.11 Wireless come 802.11g e 802.11b, nonché con dispositivi cablati.
Tutti gli switch NETGEAR ProSAFE livello / layer 2 e livello / layer 3 supporto questa autenticazione.
Dettagli dell'autenticazione 802.1x
Le parti principali dell'autenticazione 802.1x sono:
- Un supplicant, un utente finale client, che desidera essere autenticato.
- Un autenticatore (un Access Point o un switch), che è un "passaggio tra", che agisce come proxy per l'utente finale e limita la comunicazione dell'utente finale con il server di autenticazione.
- Un server di autenticazione (in genere un server RADIUS) che decide se accettare la richiesta dell'utente finale di accesso completo alla rete.
In una rete Wireless, 802.1x viene utilizzato da un Access Point per implementare WPA. Per connettersi a Access Point, è necessario prima autenticare un client Wireless utilizzando WPA.
In una rete cablata, gli switch utilizzano 802.1x in una rete cablata per implementare l'autenticazione basata su porta. Prima che un switch inoltri i pacchetti attraverso una porta, i dispositivi collegati devono essere autenticati. Una volta che l'utente finale si disconnette, la porta virtuale in uso viene nuovamente modificata nello stato non autorizzato.
Un vantaggio di 802.1x è rappresentato dagli switch e da Access Point non è necessario sapere come autenticare il client. Tutto ciò che fanno è passare le informazioni di autenticazione tra il client e il server di autenticazione. Il server di autenticazione gestisce la verifica effettiva delle credenziali del client. Questo consente a 802.1x supporto di utilizzare molti metodi di autenticazione, dal semplice nome utente e password, al token hardware, alla sfida e alla risposta e ai certificati digitali.
802.1x utilizza il protocollo EAP (Extensible Authentication Protocol) per facilitare la comunicazione tra il supplicant e l'autenticatore e il server di autenticazione.
Questo diagramma mostra le fasi di 802.1x e EAP utilizzate per l'autenticazione di un supplicant:
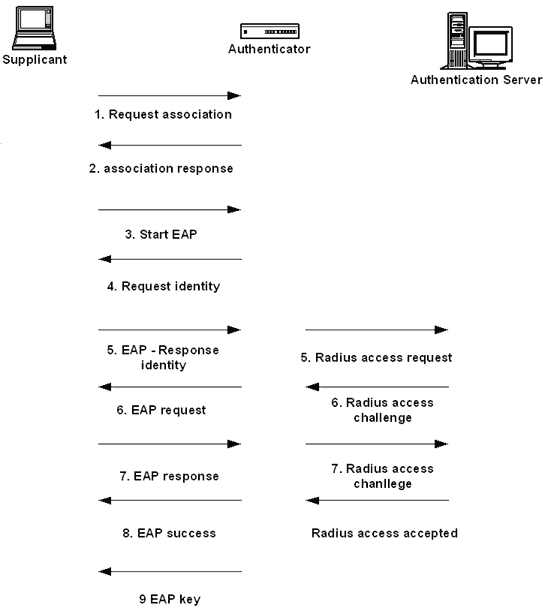
EAP supporta vari metodi di autenticazione. In qualità di utente che richiede l'autenticazione, è sufficiente utilizzare un metodo supportato dal server di autenticazione. In qualità di amministratore, è necessario selezionare i metodi utilizzati dal server. La selezione non rientra nell'ambito di questo articolo (e non rientra nell'ambito di applicazione di NETGEAR supporto gratuito), tuttavia, il materiale contenuto nell'articolo di Microsoft fornirà agli amministratori una solida base.
- EAP-TLS è ampiamente supportato. Utilizza l'infrastruttura PKI (ad esempio, un certificato digitale) per autenticare il supplicant e il server di autenticazione.
- EAP-MD5 utilizza il nome utente e la password standard. La password del supplicant viene hash con MD5 e il valore hash viene utilizzato per autenticare il supplicant.
- LEAP è il protocollo EAP leggero di Cisco e funziona principalmente con i prodotti Cisco. Utilizza anche l'hash MD5, ma sia il supplicant che il server di autenticazione sono autenticati.
- EAP-TTLS utilizza l'infrastruttura PKI per autenticare il server di autenticazione. Tuttavia, supporta una serie diversa di metodi di autenticazione (ad esempio CHAP, PAP, MS-CHAP v2) per autenticare il supplicant.
- PEAP (Protected EAP), integrato in Windows XP, utilizza l'infrastruttura PKI per autenticare il server di autenticazione. Supporta qualsiasi tipo di EAP per autenticare il supplicant, incluso il certificato.
Vedere Microsoft Architettura della soluzione LAN Secure Wireless per una spiegazione molto più lunga con dettagli che includono esempi di configurazione di rete.
N101582.asp nov. 21, 2005