
Il team di sicurezza dei prodotti NETGEAR ha valutato le seguenti vulnerabilità dei prodotti e fornito indicazioni per affrontare tali vulnerabilità nella tabella sottostante.
Poiché gli aggiornamenti del firmware contengono correzioni di sicurezza, correzioni di bug e nuove funzionalità per i prodotti, si consiglia vivamente di abilitare gli aggiornamenti automatici del firmware sui dispositivi supportati. Per i prodotti più vecchi, si consiglia di scaricare e installare i nuovi aggiornamenti del firmware il prima possibile o di seguire le indicazioni fornite per i dispositivi che richiedono altri passaggi di correzione.
CVE-2026-109618, CVE-2026-109619 Vulnerabilità di esecuzione remota del codice PHP2Shell
NETGEAR ha valutato le vulnerabilità PHP CVE-2026-109618 (nota anche come PHP2Shell) e CVE-2026-109619. Solo i modelli Nighthawk elencati di seguito includono componenti PHP e il loro impatto effettivo è in fase di revisione.
In questi prodotti, PHP viene utilizzato solo per la gestione web locale ed è accessibile agli utenti che si sono già connessi alla rete WiFi o LAN. Non è accessibile da Internet per impostazione predefinita e non può essere sfruttato da aggressori remoti. NETGEAR non ha riscontrato alcuna evidenza di exploit mirati a questi dispositivi.
Nessun altro prodotto o servizio NETGEAR è esposto a queste vulnerabilità in base alla nostra valutazione.
Gravità: @string/average
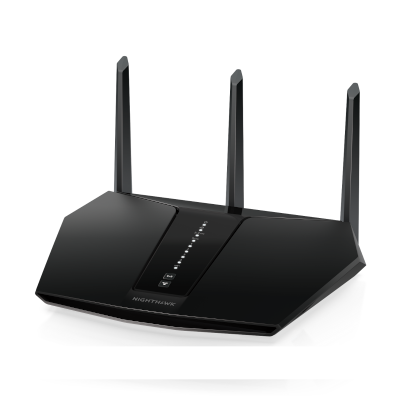
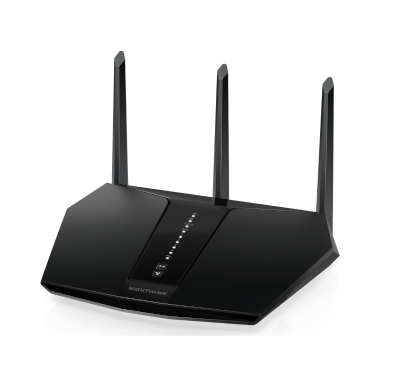
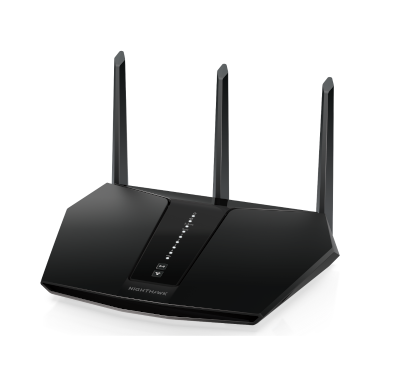
Raccomandazione
Questo avviso verrà aggiornato quando saranno disponibili versioni di firmware corrette per i prodotti interessati.
Per precauzione e come procedura consigliata, non consentire a utenti non attendibili di connettersi alla rete WiFi.
Disclaimer: Il presente documento viene fornito "così com'è" e non implica alcun tipo di garanzia, incluse le garanzie di commerciabilità o idoneità per un uso particolare. L'utilizzo delle informazioni contenute nel documento o dei materiali collegati al documento è a proprio rischio. NETGEAR si riserva il diritto di modificare o aggiornare il presente documento in qualsiasi momento. NETGEAR prevede di aggiornare il presente documento man mano che diventano disponibili nuove informazioni.
Le vulnerabilità elencate sopra rimangono se non si completano tutti i passaggi consigliati. NETGEAR non è responsabile per eventuali conseguenze che avrebbero potuto essere evitate seguendo le raccomandazioni contenute in questa notifica.