
Il team di sicurezza dei prodotti NETGEAR ha valutato le seguenti vulnerabilità dei prodotti e fornito indicazioni per affrontare tali vulnerabilità nella tabella sottostante.
Poiché gli aggiornamenti del firmware contengono correzioni di sicurezza, correzioni di bug e nuove funzionalità per i prodotti, si consiglia vivamente di abilitare gli aggiornamenti automatici del firmware sui dispositivi supportati. Per i prodotti più vecchi, si consiglia di scaricare e installare i nuovi aggiornamenti del firmware il prima possibile o di seguire le indicazioni fornite per i dispositivi che richiedono altri passaggi di correzione.
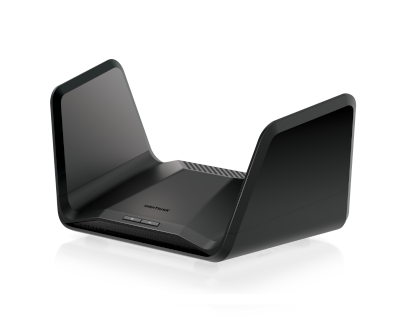
CVE-2026-11732 Vulnerabilità di convalida dell'input insufficiente in alcuni router NETGEAR serie RAX/CAX
Una vulnerabilità di convalida dell'input insufficiente nella funzionalità di blocco dei siti web (Block Sites) dei router interessati consente a un utente malintenzionato adiacente alla rete con accesso alla rete (ad esempio le credenziali WiFi) di eseguire comandi non autorizzati. Questa vulnerabilità potrebbe influire sulla riservatezza, sull'integrità e sulla disponibilità dei router interessati. La vulnerabilità è possibile solo sui router interessati con la funzionalità Block Sites abilitata.
Gravità: @string/average
Ringraziamenti: kaoken
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| CAX30 Nighthawk AX6 6-Stream WiFi 6 modem router via cavo | V2.3.4.12 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | V1.0.14.108 |
| RAX5 (EoS) Router WiFi 6 AX1600 a 4 flussi | V1.0.5.34 |
| RAXE300 Router WiFi 6E Tri-Band Nighthawk AXE7800 | V1.0.10.72 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
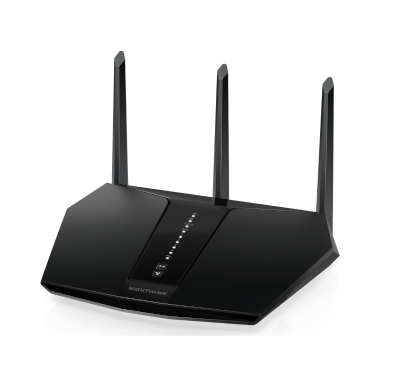
CVE-2026-11731 Vulnerabilità di bypass dell'autenticazione in alcuni router NETGEAR serie RAX
Una vulnerabilità di bypass dell'autenticazione nei router della serie RAX interessati consente a un utente malintenzionato non autenticato con accesso adiacente al servizio di gestione del dispositivo interessato di accedere a determinate informazioni del dispositivo o di modificare le impostazioni amministrative. Questa vulnerabilità potrebbe compromettere la riservatezza o l'integrità dei dati di gestione e la disponibilità delle funzioni di gestione del dispositivo.
Gravità: @string/average
Ringraziamenti: Yanming Chen of Guangzhou University, Michael Gentile
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 Router | v1.0.15.110 |
| RAX29 Router WiFi 6 Nighthawk AX2400 | v1.0.15.110 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | v1.0.15.110 |
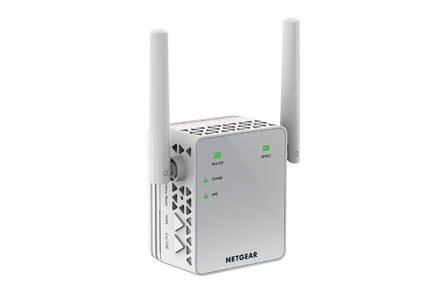
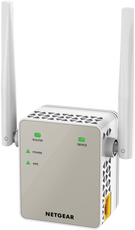
CVE-2026-11730 Vulnerabilità di casualità della sessione insufficiente in alcuni extender NETGEAR serie EX
Una vulnerabilità di casualità della sessione insufficiente negli extender NETGEAR interessati consente a un utente malintenzionato adiacente alla rete con accesso alla rete (ad esempio le credenziali WiFi) di prevedere identificatori di sessione validi e di dirottare una sessione di amministratore autenticato sul portale di gestione web.
Gravità: @string/average
Ringraziamenti: KDec5ae262-35b5-41c5-9bc1-91ad34145487 and Austin Turecek (Collaborator)
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| EX3700 (EoS) AC750 WiFi Range Extender Essentials Edition | V1.0.0.102 |
| EX6120 AC1200 Dual Band WiFi Range Extender | V1.0.1.74 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
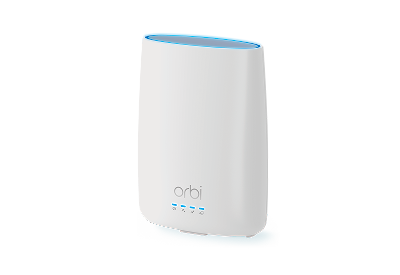
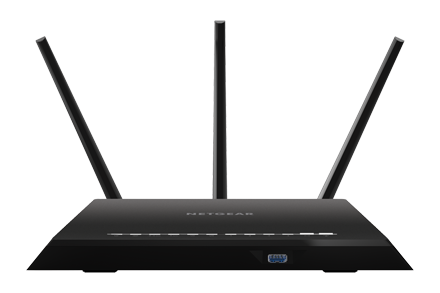
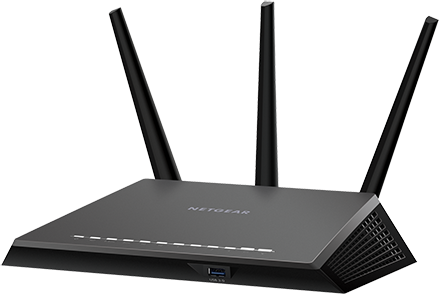
CVE-2026-9218 Vulnerabilità di convalida dell'input insufficiente in alcuni router NETGEAR
Una vulnerabilità di convalida dell'input insufficiente nell'impostazione del server temporale (NTP) dei router interessati consente a un utente malintenzionato connesso alla rete locale del router e in possesso delle credenziali di amministratore del router di eseguire comandi non autorizzati sul router. Questa vulnerabilità potrebbe compromettere l'integrità dei router interessati. Non vi è alcun impatto sulla riservatezza o sulla disponibilità dei router interessati.
Gravità: @string/average
Ringraziamenti: unprovable

Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| CBR40 (EoS) Modem Router Orbi AC2200 Tri-band WiFi via cavo | Non verrà risolto |
| R7000 (EoS) Router Gigabit Dual Band Smart WiFi AC1900 Nighthawk | v1.0.11.130 |
| R7000P (EoS) Router Gigabit Dual Band Smart WiFi AC2300 Nighthawk | V1.3.3.152 |
| RAX40 (EoS) Router WiFi Nighthawk AX4 4-Stream | V1.0.3.64 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
CVE-2026-107918 Vulnerabilità di convalida dell'input insufficiente nel router NETGEAR R7300
Una vulnerabilità di convalida dell'input insufficiente nella funzionalità di configurazione LAN del router R7300 consente agli amministratori autenticati connessi alla rete locale di eseguire azioni non autorizzate sul router.
Questo problema è stato identificato tramite test in un ambiente di ricerca controllato utilizzando una versione simulata del software del router e non è stato confermato su dispositivi di produzione fisici.
Gravità: @string/average
Riconoscimenti: Security Research Center (SRC) @ Concordia University
Prodotti interessati
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| R7300DST (EoS) Router e Adattatore Nighthawk AC1900 DST | Non verrà risolto |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
Una vulnerabilità di convalida dell'input insufficiente nella funzionalità di configurazione PPPoE del router R7300 consente agli amministratori autenticati connessi alla rete locale di eseguire azioni non autorizzate sul router.
Questo problema è stato identificato tramite test in un ambiente di ricerca controllato utilizzando una versione simulata del software del router e non è stato confermato su dispositivi di produzione fisici.
Gravità: @string/average
Riconoscimenti: Security Research Center (SRC) @ Concordia University
Prodotti interessati
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| R7300DST (EoS) Router e Adapter Nighthawk AC1900 DST | Non risolvibile |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
Disclaimer: Il presente documento viene fornito "così com'è" e non implica alcun tipo di garanzia, incluse le garanzie di commerciabilità o idoneità per un uso particolare. L'utilizzo delle informazioni contenute nel documento o dei materiali collegati al documento è a proprio rischio. NETGEAR si riserva il diritto di modificare o aggiornare il presente documento in qualsiasi momento. NETGEAR prevede di aggiornare il presente documento man mano che diventano disponibili nuove informazioni.
Le vulnerabilità elencate sopra rimangono se non si completano tutti i passaggi consigliati. NETGEAR non è responsabile per eventuali conseguenze che avrebbero potuto essere evitate seguendo le raccomandazioni contenute in questa notifica.