

Il team di sicurezza dei prodotti NETGEAR ha valutato le seguenti vulnerabilità dei prodotti e fornito indicazioni per affrontare tali vulnerabilità nella tabella sottostante.
Poiché gli aggiornamenti del firmware contengono correzioni di sicurezza, correzioni di bug e nuove funzionalità per i prodotti, si consiglia vivamente di abilitare gli aggiornamenti automatici del firmware sui dispositivi supportati. Per i prodotti più vecchi, si consiglia di scaricare e installare i nuovi aggiornamenti del firmware il prima possibile o di seguire le indicazioni fornite per i dispositivi che richiedono altri passaggi di correzione.
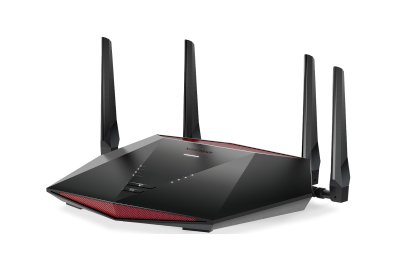
CVE-2026-9215 Vulnerabilità CSRF in alcuni router gaming NETGEAR serie XR
Una vulnerabilità di cross site request forgery (CSRF) nei modelli NETGEAR elencati consente a un aggressore, che può sfruttare tecniche di ingegneria sociale su un amministratore del router, di manomettere la configurazione del router e di interromperne le operazioni con la partecipazione attiva dell'amministratore del router. Questa vulnerabilità non ha alcun impatto sulla riservatezza.
Gravità: BASSA
Ringraziamenti: mornaner


Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| XR1000 Router Gaming Pro WiFi 6 Nighthawk | V1.1.0.22 |
| XR1000v2 Router Gaming Pro WiFi 6 Nighthawk | V1.1.0.22 |
| XR500 (EoS) Router Nighthawk Pro Gaming | V2.3.5.152 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
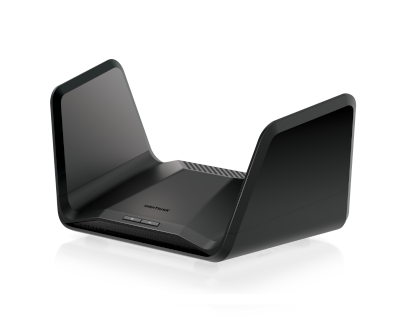
CVE-2026-9216 Vulnerabilità di convalida dell'input insufficiente in alcuni router NETGEAR serie RAX
La vulnerabilità consente a un utente malintenzionato adiacente alla rete con accesso alla rete (ad esempio le credenziali WiFi) di causare l'arresto anomalo dell'interfaccia utente di gestione del router interessato. Non vi è alcun impatto sulla riservatezza o sull'integrità. Un arresto anomalo dell'interfaccia utente di gestione del router non influisce sulla disponibilità dei servizi principali del router, come la sua rete WiFi.
Gravità: BASSA
Ringraziamenti: mr_mee


Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | V1.0.9.92 |
| RAX35 Router WiFi 6 Nighthawk AX4 4-Stream | V1.0.10.72 |
| RAX38 (EoS) Router WiFi Nighthawk AX4 4-Stream AX3000 | V1.0.6.106 |
| RAX40 (EoS) Router WiFi Nighthawk AX4 4-Stream | V1.0.6.106 |
| RAXE300 Router WiFi 6E Tri-Band Nighthawk AXE7800 | V1.0.10.72 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
Disclaimer: Il presente documento viene fornito "così com'è" e non implica alcun tipo di garanzia, incluse le garanzie di commerciabilità o idoneità per un uso particolare. L'utilizzo delle informazioni contenute nel documento o dei materiali collegati al documento è a proprio rischio. NETGEAR si riserva il diritto di modificare o aggiornare il presente documento in qualsiasi momento. NETGEAR prevede di aggiornare il presente documento man mano che diventano disponibili nuove informazioni.
Le vulnerabilità elencate sopra rimangono se non si completano tutti i passaggi consigliati. NETGEAR non è responsabile per eventuali conseguenze che avrebbero potuto essere evitate seguendo le raccomandazioni contenute in questa notifica