

Il team di sicurezza dei prodotti NETGEAR ha valutato le seguenti vulnerabilità dei prodotti e fornito indicazioni per affrontare tali vulnerabilità nella tabella sottostante.
Poiché gli aggiornamenti del firmware contengono correzioni di sicurezza, correzioni di bug e nuove funzionalità per i prodotti, si consiglia vivamente di abilitare gli aggiornamenti automatici del firmware sui dispositivi supportati. Per i prodotti più vecchi, si consiglia di scaricare e installare i nuovi aggiornamenti del firmware il prima possibile o di seguire le indicazioni fornite per i dispositivi che richiedono altri passaggi di correzione.
È stata scoperta una falla di sicurezza nel NETGEAR DGND3700v1 che potrebbe consentire a qualcuno sulla stessa rete WiFi locale di inviare comandi non autorizzati al dispositivo.
Questo problema è stato identificato tramite test in un ambiente di ricerca controllato utilizzando una versione simulata del software del router e non è stato confermato su dispositivi di produzione fisici.
Gravità: @string/average
Riconoscimenti: Security Research Center (SRC) @ Concordia University
Prodotti interessati
Raccomandazione
NETGEAR DGND3700v1 ha raggiunto la fase di fine supporto e non sono previsti ulteriori aggiornamenti di sicurezza. NETGEAR consiglia vivamente di sostituire questi dispositivi con modelli NETGEAR più recenti per garantire un supporto continuo alla sicurezza e aggiornamenti regolari.
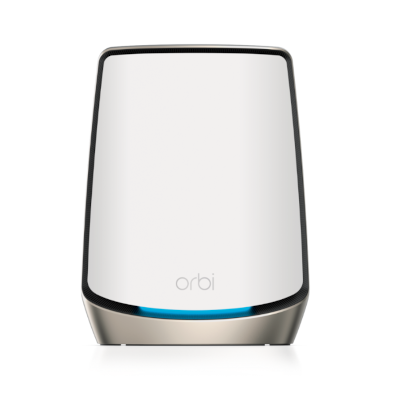
È stata rilevata una falla di sicurezza in alcuni modelli NETGEAR Orbi che potrebbe consentire a un utente non autorizzato di causare l'interruzione della risposta del dispositivo o il riavvio imprevisto, interrompendo la connettività di rete e rendendo il dispositivo temporaneamente non disponibile.
Gravità: @string/average
Ringraziamenti: fxc233


Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| RBE970 Satellite aggiuntivo Orbi Quad-band Mesh WiFi 7 | V9.10.1.4 |
| RBE971 Router Orbi Quad-band Mesh WiFi 7 | V9.10.1.4 |
| RBR860 Router Orbi Tri-band Mesh WiFi 6 – Serie 860 | V7.2.7.15 |
| RBRE950 Router Orbi Quad-band Mesh WiFi 6E | v7.2.7.15 |
| RBRE960 Router Orbi Quad-band Mesh WiFi 6E | V7.2.7.15 |
| RBS860 Satellite aggiuntivo Orbi Tri-band Mesh WiFi 6 – Serie 860 | V7.2.7.15 |
| RBSE950 Satellite aggiuntivo Orbi Quad-band Mesh WiFi 6E | v7.2.7.15 |
| RBSE960 Satellite aggiuntivo Orbi Quad-band Mesh WiFi 6E | V7.2.7.15 |
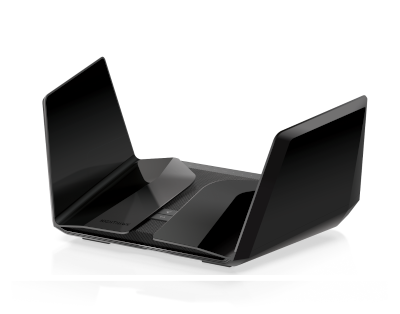
È stata rilevata una falla di sicurezza in alcuni modelli NETGEAR RAX che potrebbe consentire a un utente connesso di inviare richieste appositamente predisposte al router ed eseguire comandi non autorizzati. Ciò potrebbe consentire all'utente di apportare modifiche non autorizzate al router e di comprometterne la sicurezza e il funzionamento.
Gravità: @string/average
Ringraziamenti: fxc233

Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| RAXE450 Router WiFi 6E Tri-Band Nighthawk AXE10000 | V1.2.14.114 |
| RAXE500 Nighthawk AX12 12-Stream AXE11000 Tri-Band WiFi 6E Router | V1.2.14.114 |
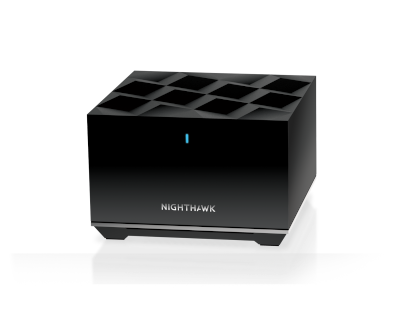
È stato scoperto un difetto di sicurezza nel processo di convalida dei certificati del router nel router Gaming NETGEAR XR1000 e in alcuni modelli Nighthawk che potrebbe consentire a una persona non autorizzata di accedere da remoto al dispositivo e prenderne il controllo.
Gravità: @string/average
Riconoscimenti:fluorescent


Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| MR70 Router Nighthawk Mesh WiFi 6 | V1.0.4.48 |
| MS70 Satellite aggiuntivo Nighthawk Mesh WiFi 6 | V1.0.4.48 |
| RAXE500 Nighthawk AX12 12-Stream AXE11000 Tri-Band WiFi 6E Router | V1.2.14.114 |
| XR1000 Router Gaming Pro WiFi 6 Nighthawk | V1.0.2.86 |
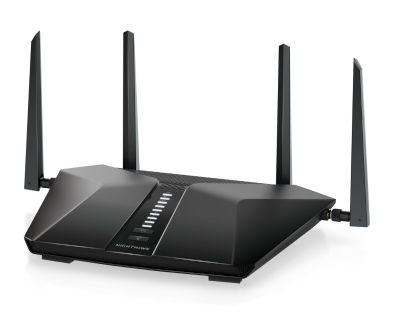
È stata scoperta una falla di sicurezza in alcuni router NETGEAR Nighthawk serie RAX che potrebbe consentire a qualcuno già connesso al dispositivo di eseguire comandi o codice non autorizzati sul router.
Gravità: @string/average
Ringraziamenti: Matt19


Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| RAX43 (EoS) Router WiFi Nighthawk AX5 5-Stream AX4200 | V1.0.17.142 |
| RAX45 (EoS) Router WiFi Nighthawk AX6 6-Stream AX4300 | V1.0.17.142 |
| RAX50 Router WiFi 6 Nighthawk AX6 6-Stream AX5400 | V1.0.17.142 |
| RAX54S Router WiFi Nighthawk AX6 6-Stream AX5400 | V1.0.17.142 |
| RAX54Sv2 Router WiFi Nighthawk AX6 6-Stream AX5400 | V1.1.6.36 |
I modelli contrassegnati con (EoS) hanno raggiunto la fase di fine supporto e non sono previsti aggiornamenti di sicurezza. NETGEAR consiglia vivamente di ritirare questi dispositivi e di passare a un dispositivo NETGEAR più recente per continuare a ricevere supporto per la sicurezza.
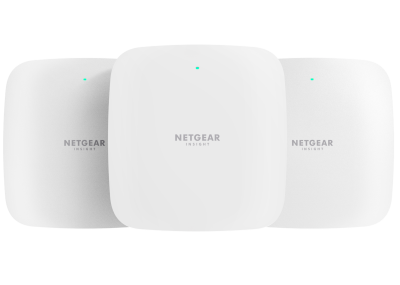
È stata scoperta una falla di sicurezza nell'access point NETGEAR WAX333 che potrebbe consentire a qualcuno già connesso e autenticato sulla rete locale di apportare modifiche non autorizzate alle impostazioni del dispositivo
Gravità: @string/average
Ringraziamenti: ziqiweiaaa
Prodotti interessati
Raccomandazione
I dispositivi con gli aggiornamenti automatici abilitati potrebbero già disporre di questa patch applicata. In caso contrario, verificare la versione del firmware e aggiornarlo alla versione più recente. Risolto in:
| Prodotto | Versione corretta |
|---|---|
| WAX333 Access Point Dual-band Gigabit PoE con WiFi 6 AX3000 gestito tramite Insight (confezione da 3) | V2.8.0.100 |
Disclaimer Il presente documento viene fornito "così com'è" e non implica alcun tipo di garanzia, incluse le garanzie di commerciabilità o idoneità per un uso particolare. L'utilizzo delle informazioni contenute nel documento o dei materiali collegati al documento è a proprio rischio. NETGEAR si riserva il diritto di modificare o aggiornare il presente documento in qualsiasi momento. NETGEAR prevede di aggiornare il presente documento man mano che diventano disponibili nuove informazioni.
Le vulnerabilità elencate sopra rimangono se non si completano tutti i passaggi consigliati. NETGEAR non è responsabile per eventuali conseguenze che avrebbero potuto essere evitate seguendo le raccomandazioni contenute in questa notifica.