

|
Pour une introduction complète à la sécurité, essayez la page 89 GAO-04-467, le premier lien de ce document Gouvernement DES ÉTATS-UNIS recherche Bien que ce document présente des problèmes qui ne présentent pas d'intérêt, il présente très bien l'ensemble de la situation en matière de sécurité. (Vous pouvez passer à la page 12 où commencent les informations détaillées.) |

L'authentification signifie s'assurer que quelque chose est ce qu'elle prétend être. Par exemple, dans les services bancaires en ligne, vous voulez vous assurer que l'ordinateur distant est en fait votre banque, et pas quelqu'un qui prétend être votre banque. Le but de 802.1x est d'accepter ou de refuser les utilisateurs qui souhaitent un accès complet à un réseau à l'aide de 802.1x. Il s'agit d'un protocole de sécurité qui fonctionne avec les réseaux sans fil 802.11 tels que 802.11g et 802.11b, ainsi qu'avec les périphériques câblés.
Tous les switches NETGEAR ProSAFE de couche 2 et 3 prennent en charge cette authentification.
Détails de l'authentification 802.1x
Les principaux éléments de l'authentification 802.1x sont les suivants :
- Un demandeur, un utilisateur final client, qui souhaite être authentifié.
- Un authentificateur (un point d'accès ou un switch), qui est un « intermédiaire », agissant comme proxy pour l'utilisateur final et limitant la communication de l'utilisateur final avec le serveur d'authentification.
- Un serveur d'authentification (généralement un serveur RADIUS), qui décide d'accepter ou non la demande d'accès complet au réseau de l'utilisateur final.
Dans un réseau sans fil, 802.1x est utilisé par un point d'accès pour implémenter le WPA. Pour se connecter au point d'accès, un client sans fil doit d'abord être authentifié à l'aide du WPA.
Dans un réseau câblé, les switches utilisent la norme 802.1x dans un réseau câblé pour implémenter l'authentification basée sur les ports. Avant qu'un switch ne transfère des paquets via un port, les périphériques connectés doivent être authentifiés. Après la déconnexion de l'utilisateur final, le port virtuel utilisé est repassé à l'état non autorisé.
Un avantage de la norme 802.1x est que les switches et les points d'accès eux-mêmes n'ont pas besoin de savoir comment authentifier le client. Il suffit de transmettre les informations d'authentification entre le client et le serveur d'authentification. Le serveur d'authentification gère la vérification réelle des informations d'identification du client. Cela permet à 802.1x de prendre en charge de nombreuses méthodes d'authentification, du simple nom d'utilisateur et mot de passe au jeton matériel, à la vérification et à la réponse et aux certificats numériques.
802.1x utilise le protocole EAP (extensible Authentication Protocol) pour faciliter la communication entre le demandeur et l'authentificateur et entre l'authentificateur et le serveur d'authentification.
Ce schéma illustre les étapes de 802.1x et EAP utilisées pour authentifier un demandeur :
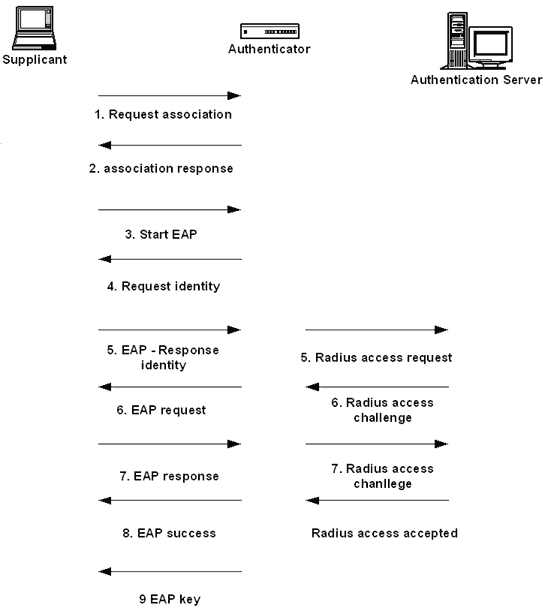
EAP prend en charge diverses méthodes d'authentification. En tant qu'utilisateur recherchant l'authentification, il vous suffit d'utiliser une méthode prise en charge par le serveur d'authentification. En tant qu'administrateur, vous devez sélectionner les méthodes que votre serveur utilisera. La sélection dépasse le champ d'application de cet article (et en dehors du champ d'application de la prise en charge gratuite de NETGEAR), cependant, le matériel de l'article de Microsoft donnera aux administrateurs une solide base.
- EAP-TLS est largement pris en charge. Il utilise l'ICP (par exemple, un certificat numérique) pour authentifier le demandeur et le serveur d'authentification.
- EAP-MD5 utilise un nom d'utilisateur et un mot de passe standard. Le mot de passe du demandeur est écrasé avec MD5 et la valeur de hachage est utilisée pour authentifier le demandeur.
- LEAP est le protocole EAP léger de Cisco et fonctionne principalement avec les produits Cisco. Il utilise également le hachage MD5, mais le demandeur et le serveur d'authentification sont authentifiés.
- EAP-TTLS utilise PKI pour authentifier le serveur d'authentification. Cependant, il prend en charge un ensemble différent de méthodes d'authentification (par exemple CHAP, PAP, MS-CHAP v2) pour authentifier le demandeur.
- PEAP (Protected EAP), intégré à Windows XP, utilise PKI pour authentifier le serveur d'authentification. Il prend en charge tout type d'EAP pour authentifier le demandeur, y compris le certificat.
Voir Microsoft Architecture de la solution LAN sans fil sécurisée pour une explication beaucoup plus longue avec des détails qui incluent des exemples de configuration réseau.
N101582.asp novembre 21, 2005