
L'équipe de sécurité des produits NETGEAR a évalué les vulnérabilités de produits suivantes et fourni des conseils pour y remédier dans le tableau ci-dessous.
Étant donné que les mises à jour du firmware contiennent des correctifs de sécurité, des correctifs de bogues et de nouvelles fonctionnalités pour vos produits, nous vous conseillons vivement d'activer les mises à jour automatiques du firmware sur les appareils compatibles. Pour les produits plus anciens, nous vous conseillons de télécharger et d'installer les nouvelles mises à jour du firmware dès que possible ou de suivre les instructions fournies pour les appareils nécessitant d'autres étapes de correction.
CVE-2026-109618, CVE-2026-109619 Vulnérabilités d'exécution de code à distance PHP2Shell
NETGEAR a évalué les vulnérabilités PHP CVE-2026-109618 (également connue sous le nom de PHP2Shell) et CVE-2026-109619. Seuls les modèles Nighthawk répertoriés ci-dessous ont été identifiés comme incluant des composants PHP et leur impact réel est en cours d'examen.
Dans ces produits, PHP est utilisé uniquement pour la gestion web locale et est accessible aux utilisateurs qui sont déjà connectés au réseau WiFi ou au réseau local. Il n'est pas accessible depuis Internet par défaut et ne peut pas être exploité par des attaquants distants. NETGEAR n'a constaté aucune preuve d'exploitation ciblant ces appareils.
Aucun autre produit ou service NETGEAR n'est exposé à ces vulnérabilités selon notre évaluation.
Gravité : MOYEN
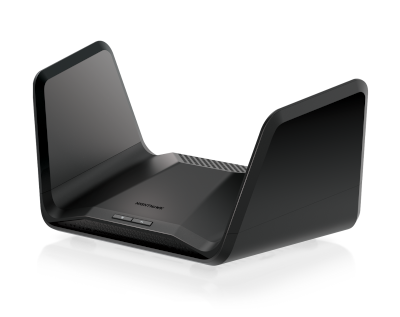
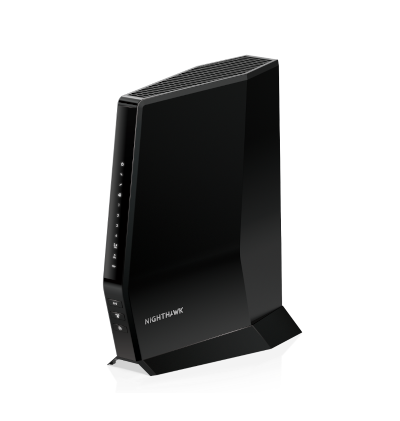
Recommandation
Cet avis sera mis à jour lorsque des versions de micrologiciel corrigées seront disponibles pour les produits concernés.
Par précaution et par bonne pratique, n'autorisez pas les utilisateurs non fiables à se connecter à votre réseau WiFi.
Avertissement : Ce document est fourni « en l'état » et n'implique aucune garantie d'aucune sorte, y compris les garanties de qualité marchande ou d'adéquation à un usage particulier. L'utilisation des informations contenues dans ce document ou des ressources auxquelles il renvoie se fait à vos propres risques. NETGEAR se réserve le droit de modifier ou de mettre à jour ce document à tout moment. NETGEAR prévoit de mettre à jour ce document au fur et à mesure que de nouvelles informations seront disponibles.
Les vulnérabilités répertoriées ci-dessus persistent si vous n'effectuez pas toutes les étapes recommandées. NETGEAR n'est pas responsable des conséquences qui auraient pu être évitées en suivant les recommandations de cette notification.