

L'équipe de sécurité des produits NETGEAR a évalué les vulnérabilités de produits suivantes et fourni des conseils pour y remédier dans le tableau ci-dessous.
Étant donné que les mises à jour du firmware contiennent des correctifs de sécurité, des correctifs de bogues et de nouvelles fonctionnalités pour vos produits, nous vous conseillons vivement d'activer les mises à jour automatiques du firmware sur les appareils compatibles. Pour les produits plus anciens, nous vous conseillons de télécharger et d'installer les nouvelles mises à jour du firmware dès que possible ou de suivre les instructions fournies pour les appareils nécessitant d'autres étapes de correction.
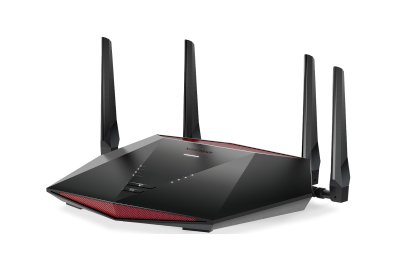
CVE-2026-9215 Vulnérabilité CSRF dans certains routeurs gaming NETGEAR série XR
Une vulnérabilité de falsification de requête intersites (CSRF) dans les modèles NETGEAR répertoriés permet à un attaquant, capable d'exploiter des techniques d'ingénierie sociale sur un administrateur de routeur, de falsifier la configuration du routeur et de perturber ses opérations avec la participation active de l'administrateur du routeur. Cette vulnérabilité n'a aucun impact sur la confidentialité.
Gravité : FAIBLE
Remerciements : mornaner


Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| XR1000 Routeur de jeu Nighthawk WiFi 6 Pro | V1.1.0.22 |
| XR1000v2 Routeur de jeu Nighthawk WiFi 6 Pro | V1.1.0.22 |
| XR500 (EoS) Routeur Nighthawk Pro Gaming | V2.3.5.152 |
Les modèles marqués (EoS) ont atteint la phase de fin de support et aucune mise à jour de sécurité n'est prévue. NETGEAR vous recommande vivement de retirer ces appareils et de les remplacer par un appareil NETGEAR plus récent pour continuer à bénéficier d'un support de sécurité.
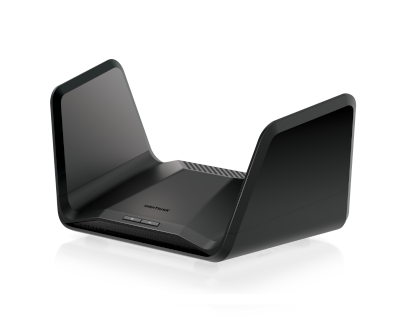
CVE-2026-9216 Vulnérabilité de validation insuffisante des entrées dans certains routeurs NETGEAR de la série RAX
La vulnérabilité permet à un attaquant adjacent au réseau disposant d'un accès réseau (tel que des identifiants WiFi) de faire planter l'interface de gestion du routeur affecté. Il n'y a aucun impact sur la confidentialité ou l'intégrité. Un plantage de l'interface de gestion du routeur n'affecte pas la disponibilité des services principaux du routeur, tels que son réseau WiFi.
Gravité : FAIBLE
Remerciements : mr_mee


Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| RAX30 Routeur WiFi 6 Nighthawk AX5 5 flux AX2400 | V1.0.9.92 |
| RAX35 Routeur WiFi 6 Nighthawk AX4 4 flux | V1.0.10.72 |
| RAX38 (EoS) Routeur WiFi Nighthawk AX4 4 flux AX3000 | V1.0.6.106 |
| RAX40 (EoS) Routeur WiFi Nighthawk AX4 4 flux | V1.0.6.106 |
| RAXE300 Routeur WiFi 6E Tri-Band Nighthawk AXE7800 | V1.0.10.72 |
Les modèles marqués (EoS) ont atteint la phase de fin de support et aucune mise à jour de sécurité n'est prévue. NETGEAR vous recommande vivement de retirer ces appareils et de les remplacer par un appareil NETGEAR plus récent pour continuer à bénéficier d'un support de sécurité.
Avertissement : Ce document est fourni « en l'état » et n'implique aucune garantie d'aucune sorte, y compris les garanties de qualité marchande ou d'adéquation à un usage particulier. L'utilisation des informations contenues dans ce document ou des ressources auxquelles il renvoie se fait à vos propres risques. NETGEAR se réserve le droit de modifier ou de mettre à jour ce document à tout moment. NETGEAR prévoit de mettre à jour ce document au fur et à mesure que de nouvelles informations seront disponibles.
Les vulnérabilités répertoriées ci-dessus persistent si vous n'effectuez pas toutes les étapes recommandées. NETGEAR n'est pas responsable des conséquences qui auraient pu être évitées en suivant les recommandations de cette notification