

L'équipe de sécurité des produits NETGEAR a évalué les vulnérabilités de produits suivantes et fourni des conseils pour y remédier dans le tableau ci-dessous.
Étant donné que les mises à jour du firmware contiennent des correctifs de sécurité, des correctifs de bogues et de nouvelles fonctionnalités pour vos produits, nous vous conseillons vivement d'activer les mises à jour automatiques du firmware sur les appareils compatibles. Pour les produits plus anciens, nous vous conseillons de télécharger et d'installer les nouvelles mises à jour du firmware dès que possible ou de suivre les instructions fournies pour les appareils nécessitant d'autres étapes de correction.
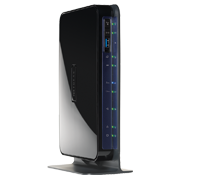
Une faille de sécurité a été découverte dans le NETGEAR DGND3700v1 qui pourrait permettre à quelqu'un sur le même réseau WiFi local d'envoyer des commandes non autorisées à l'appareil.
Ce problème a été identifié par des tests dans un environnement de recherche contrôlé à l'aide d'une version simulée du logiciel du routeur et n'a pas été confirmé sur des appareils de production physiques.
Gravité : MOYEN
Remerciements : Centre de recherche en sécurité (SRC) @ Concordia University
Produits concernés
Recommandation
NETGEAR DGND3700v1 a atteint la phase de fin de support et aucune mise à jour de sécurité supplémentaire n'est prévue. NETGEAR recommande vivement de remplacer ces appareils par des modèles NETGEAR plus récents afin de garantir un support et des mises à jour de sécurité continus.
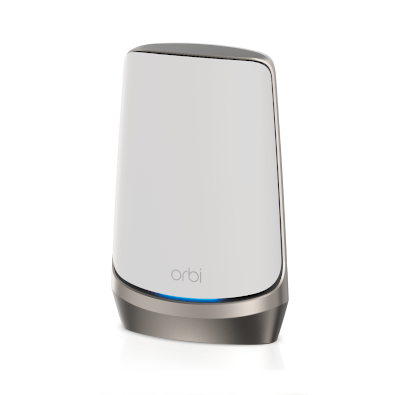
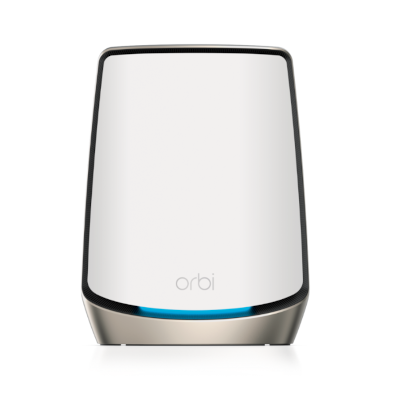
Une faille de sécurité a été découverte dans certains modèles NETGEAR Orbi qui pourrait permettre à un utilisateur non autorisé de provoquer l'arrêt ou le redémarrage inattendu de l'appareil, perturbant la connectivité réseau et rendant l'appareil temporairement indisponible.
Gravité : MOYEN
Remerciements : fxc233


Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| RBE970 Satellite complémentaire Orbi Mesh WiFi 7 quadribande | V9.10.1.4 |
| RBE971 Base Orbi Mesh WiFi 7 quadri-bande | V9.10.1.4 |
| RBR860 Base Orbi Mesh WiFi 6 tribande – Série 860 | V7.2.7.15 |
| RBRE950 Base Orbi Mesh WiFi 6E quadri-bande | v7.2.7.15 |
| RBRE960 Base Orbi Mesh WiFi 6E quadri-bande | V7.2.7.15 |
| RBS860 Satellite d'extension Orbi Mesh WiFi 6 tribande – Série 860 | V7.2.7.15 |
| RBSE950 Satellite complémentaire Orbi Mesh WiFi 6E quadribande | v7.2.7.15 |
| RBSE960 Satellite complémentaire Orbi Mesh WiFi 6E quadribande | V7.2.7.15 |
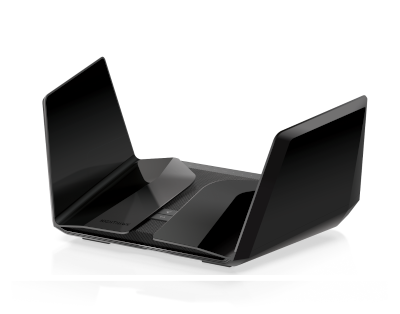
Une faille de sécurité a été découverte dans certains modèles NETGEAR RAX qui pourrait permettre à un utilisateur connecté d'envoyer des requêtes spécialement conçues au routeur et d'exécuter des commandes non autorisées. Cela pourrait permettre à l'utilisateur d'apporter des modifications non autorisées au routeur et d'affecter sa sécurité et son fonctionnement.
Gravité : MOYEN
Remerciements : fxc233

Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| RAXE450 Routeur WiFi 6E Tri-Band Nighthawk AXE10000 | V1.2.14.114 |
| RAXE500 Routeur WiFi 6E Tri-Band Nighthawk AX12 12 flux AXE11000 | V1.2.14.114 |
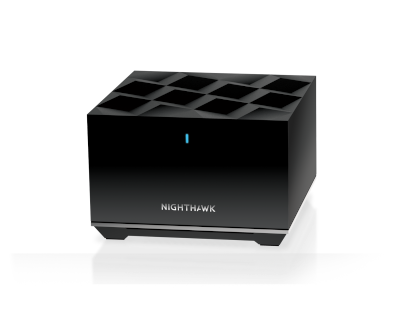
Une faille de sécurité dans le processus de validation des certificats du routeur a été découverte dans le routeur de jeu NETGEAR XR1000 et certains modèles Nighthawk, qui pourrait permettre à une personne non autorisée d'accéder à distance au périphérique et d'en prendre le contrôle.
Gravité : MOYEN
Remerciements : fluorescent


Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| MR70 Routeur Nighthawk Mesh WiFi 6 | V1.0.4.48 |
| MS70 Satellite complémentaire Nighthawk Mesh WiFi 6 | V1.0.4.48 |
| RAXE500 Routeur WiFi 6E Tri-Band Nighthawk AX12 12 flux AXE11000 | V1.2.14.114 |
| XR1000 Routeur de jeu Nighthawk WiFi 6 Pro | V1.0.2.86 |
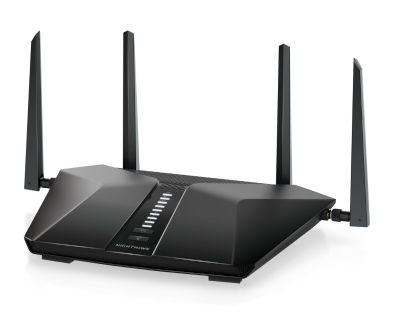
Une faille de sécurité a été découverte dans certains routeurs NETGEAR Nighthawk de la série RAX qui pourrait permettre à une personne déjà connectée à l'appareil d'exécuter des commandes ou du code non autorisés sur le routeur.
Gravité : MOYEN
Remerciements : Matt19


Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| RAX43 (EoS) Routeur WiFi Nighthawk AX5 5 flux AX4200 | V1.0.17.142 |
| RAX45 (EoS) Routeur WiFi Nighthawk AX6 6 flux AX4300 | V1.0.17.142 |
| RAX50 Routeur WiFi 6 Nighthawk AX6 6 flux AX5400 | V1.0.17.142 |
| RAX54S Routeur WiFi Nighthawk AX6 6 flux AX5400 | V1.0.17.142 |
| RAX54Sv2 Routeur WiFi Nighthawk AX6 6 flux AX5400 | V1.1.6.36 |
Les modèles marqués (EoS) ont atteint la phase de fin de support et aucune mise à jour de sécurité n'est prévue. NETGEAR vous recommande vivement de retirer ces appareils et de les remplacer par un appareil NETGEAR plus récent pour continuer à bénéficier d'un support de sécurité.
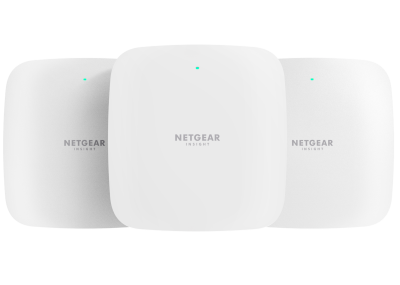
Une faille de sécurité a été découverte dans le point d'accès NETGEAR WAX333 qui pourrait permettre à une personne déjà connectée au réseau local d'apporter des modifications non autorisées aux paramètres de l'appareil.
Gravité : MOYEN
Remerciements : ziqiweiaaa
Produits concernés
Recommandation
Les appareils avec les mises à jour automatiques activées disposent peut-être déjà de ce correctif appliqué. Sinon, veuillez vérifier la version du micrologiciel et le mettre à jour vers la dernière version. Corrigé dans :
| Produit | Version corrigée |
|---|---|
| WAX333 Point d'accès double bande Gigabit PoE WiFi 6 AX3000 géré par Insight (lot de 3) | V2.8.0.100 |
Avertissement Ce document est fourni « en l'état » et n'implique aucune garantie d'aucune sorte, y compris les garanties de qualité marchande ou d'adéquation à un usage particulier. L'utilisation des informations contenues dans ce document ou des ressources auxquelles il renvoie se fait à vos propres risques. NETGEAR se réserve le droit de modifier ou de mettre à jour ce document à tout moment. NETGEAR prévoit de mettre à jour ce document au fur et à mesure que de nouvelles informations seront disponibles.
Les vulnérabilités répertoriées ci-dessus persistent si vous n'effectuez pas toutes les étapes recommandées. NETGEAR n'est pas responsable des conséquences qui auraient pu être évitées en suivant les recommandations de cette notification.