

|
Jos haluat kattavan suojauksen esittelyn, kokeile 89 sivua GAO-04-467, joka on tämän ensimmäinen linkki YHDYSVALTAIN hallitus haku. Vaikka tässä asiakirjassa on ongelmia, jotka eivät ole kiinnostavia, se esittelee koko turvallisuustilanteen erittäin hyvin. (Haluat ehkä siirtyä sivulle 12, jossa yksityiskohtaiset tiedot alkavat.) |

Todennus tarkoittaa, että on varmistettava, että jotakin on sen mukaan, mitä se väittää olevan. Esimerkiksi verkkopankissa haluat varmistaa, että etätietokone on itse asiassa pankkini, eikä joku teeskentele olevansa pankkinsa. 802.1x:n tarkoituksena on hyväksyä tai hylätä käyttäjät, jotka haluavat täyden yhteyden verkkoon 802.1x:n avulla. Se on suojausprotokolla, joka toimii 802.11 langattoman verkon, kuten 802.11g- ja 802.11b-verkon, sekä langallisten laitteiden kanssa.
Kaikki NETGEAR ProSAFE Layer 2- ja Layer 3 -kytkimet tukevat tätä laillisuustarkistusta.
802.1x-todennuksen tiedot
802.1x-todennuksen tärkeimmät osat ovat:
- Asiakas-loppukäyttäjä, jonka aitous halutaan todentaa.
- Todentaja (tukiasema tai kytkin), joka on "siirry", toimii loppukäyttäjän välityspalvelimena ja rajoittaa loppukäyttäjän viestintää laillisuustarkistuspalvelimen kanssa.
- Laillisuustarkistuspalvelin (yleensä RADIUS-palvelin), joka päättää, hyväksytäänkö loppukäyttäjän pyyntö käyttää verkkoa kokonaisuudessaan.
Langattomassa verkossa tukiasema käyttää 802.1x:ä WPA:n toteuttamiseen. Yhteyden muodostaminen tukiasemaan edellyttää, että langaton työasema todennetaan ensin WPA:n avulla.
Langallisessa verkossa kytkimet käyttävät 802.1x:n kiinteää verkkoa porttipohjaisen todennuksen toteuttamiseen. Liitettävät laitteet on todennettava, ennen kuin siirretään paketteja portin kautta eteenpäin. Kun loppukäyttäjä kirjautuu ulos, käytössä oleva näennäisportti palautetaan luvattomaan tilaan.
802.1x:n etuna ovat kytkimet, eikä tukiasemien tarvitse itse tietää, miten asiakas todennetaan. Ne vain siirtävät laillisuustarkistustiedot asiakkaan ja laillisuustarkistuspalvelimen välillä. Laillisuustarkistuspalvelin tarkistaa asiakkaan tunnistetiedot. 802.1x tukee monia todennustapoja, kuten yksinkertaista käyttäjänimeä ja salasanaa, laitetunnusta, haastetta ja vastausta sekä digitaalisia sertifikaatteja.
802.1x käyttää EAP (Extensible Authentication Protocol) -yhteyskäytäntöä helpottamaan tiedonsiirtoa anjasta todentamiseen ja todentajasta laillisuustarkistuspalvelimeen.
Tässä kaaviossa näkyvät 802.1x:n ja EAP:n vaiheet, joita käytetään toimittajan todentamisessa:
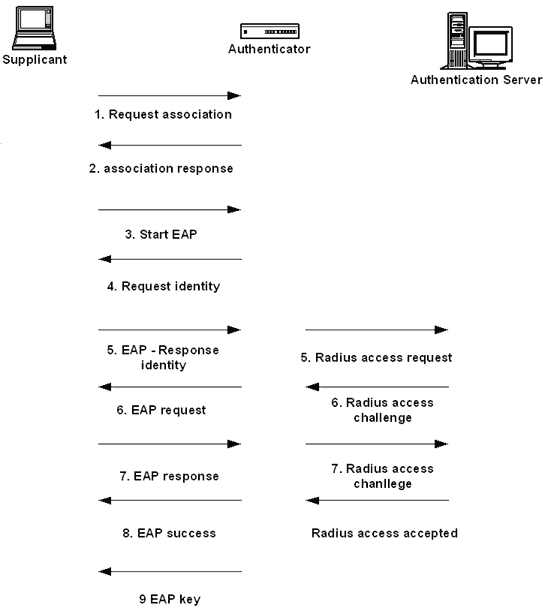
EAP tukee useita laillisuustarkistusmenetelmiä. Laillisuustarkistusta etsivänä käyttäjänä sinun tarvitsee vain käyttää laillisuustarkistuspalvelimen tukemaa menetelmää. Järjestelmänvalvojana sinun on valittava, mitä menetelmiä palvelin käyttää. Valinta ei kuulu tämän artikkelin soveltamisalaan (eikä ilmaisen NETGEAR-tuen piiriin), mutta Microsoftin artikkelin materiaali antaa järjestelmänvalvojille vakaan maadoituksen.
- EAP-TLS:ää tuetaan laajalti. Se käyttää PKI:tä (esimerkiksi digitaalista varmennetta) toimittajan ja laillisuustarkistuspalvelimen laillisuustarkistuksessa.
- EAP-MD5 käyttää tavallista käyttäjänimeä ja salasanaa. Supplicant-käyttäjän salasana hukataan MD5:llä, ja supplicant-arvon todentamiseen käytetään hash-arvoa.
- LEAP on Ciscon kevyt EAP, ja se toimii pääasiassa Cisco-tuotteiden kanssa. Se käyttää myös MD5-tiivisteainetta, mutta sekä supplicant- että laillisuustarkistuspalvelin todennetaan.
- EAP-TTLS käyttää PKI:tä laillisuustarkistuspalvelimen laillisuustarkistuksessa. Se tukee kuitenkin erilaisia todennusmenetelmiä (esimerkiksi CHAP, PAP, MS-CHAP v2), jolla todennetaan supplicant.
- Windows XP:n sisäinen PEAP (Protected EAP) käyttää PKI:tä laillisuustarkistuspalvelimen laillisuustarkistuksessa. Se tukee kaikkia EAP-tyyppejä, joilla voidaan todentaa Supplicant mukaan lukien sertifikaatti.
Katso Microsoftin ohjeet Secure Wireless LAN Solution Architecture jos tarvitset paljon pidemmän selityksen, jossa on verkon määritysesimerkkejä.
N101582.asp.-11.11. 21, 2005