
El equipo de seguridad de productos de NETGEAR ha evaluado las siguientes vulnerabilidades de productos y ha proporcionado orientación para abordarlas en la tabla a continuación.
Dado que las actualizaciones de firmware contienen correcciones de seguridad, correcciones de errores y nuevas funciones para sus productos, le recomendamos encarecidamente que habilite las actualizaciones automáticas de firmware en los dispositivos compatibles. Para los productos más antiguos, le aconsejamos que descargue e instale las nuevas actualizaciones de firmware lo antes posible o que siga las instrucciones proporcionadas para los dispositivos que requieren otros pasos de corrección.
CVE-2026-109618, CVE-2026-109619 Vulnerabilidades de ejecución remota de código en PHP2Shell
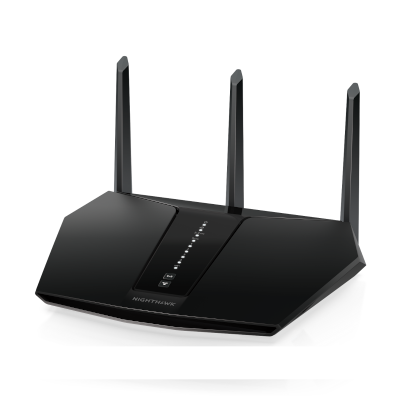
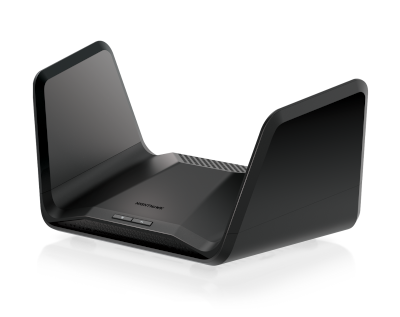
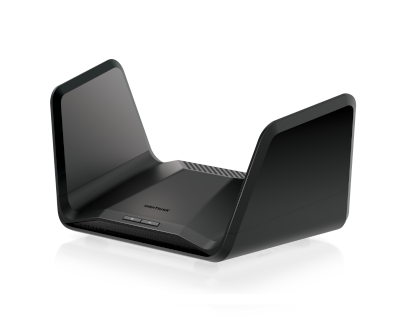
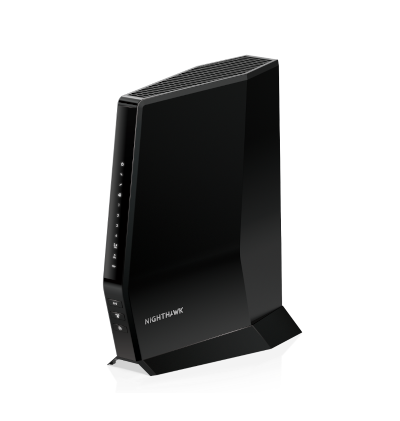
NETGEAR evaluó las vulnerabilidades de PHP CVE-2026-109618 (también conocida como PHP2Shell) y CVE-2026-109619. Solo los modelos Nighthawk que se enumeran a continuación incluyen componentes PHP y su impacto real está siendo revisado.
En estos productos, PHP se utiliza únicamente para la gestión web local y es accesible para los usuarios que ya se han conectado a la red WiFi o LAN. No es accesible desde Internet de forma predeterminada y los atacantes remotos no pueden explotarlo. NETGEAR no ha encontrado ninguna evidencia de exploits dirigidos a estos dispositivos.
Ningún otro producto o servicio de NETGEAR está expuesto a estas vulnerabilidades según nuestra evaluación.
Gravedad: MEDIO
Recomendación
Este aviso se actualizará cuando haya versiones de firmware corregidas disponibles para los productos afectados.
Como precaución y buena práctica, no permita que usuarios no confiables se conecten a su red WiFi.
Descargo de responsabilidad: Este documento se proporciona "tal cual" y no implica ningún tipo de garantía, incluidas las garantías de comerciabilidad o idoneidad para un uso particular. El uso que haga de la información contenida en el documento o en los materiales vinculados al mismo es bajo su propia responsabilidad. NETGEAR se reserva el derecho de modificar o actualizar este documento en cualquier momento. NETGEAR prevé actualizar este documento a medida que haya nueva información disponible.
Las vulnerabilidades mencionadas anteriormente persisten si no completa todos los pasos recomendados. NETGEAR no se hace responsable de las consecuencias que podrían haberse evitado siguiendo las recomendaciones de esta notificación.