
El equipo de seguridad de productos de NETGEAR ha evaluado las siguientes vulnerabilidades de productos y ha proporcionado orientación para abordarlas en la tabla a continuación.
Dado que las actualizaciones de firmware contienen correcciones de seguridad, correcciones de errores y nuevas funciones para sus productos, le recomendamos encarecidamente que habilite las actualizaciones automáticas de firmware en los dispositivos compatibles. Para los productos más antiguos, le aconsejamos que descargue e instale las nuevas actualizaciones de firmware lo antes posible o que siga las instrucciones proporcionadas para los dispositivos que requieren otros pasos de corrección.
CVE-2026-11732 Vulnerabilidad de validación de entrada insuficiente en algunos routers NETGEAR de la serie RAX/CAX
Una vulnerabilidad de validación de entrada insuficiente en la función de bloqueo de sitios web (Block Sites) de los routers afectados permite a un atacante adyacente a la red con acceso a la red (como credenciales WiFi) ejecutar comandos no autorizados. Esta vulnerabilidad podría afectar a la confidencialidad, integridad y disponibilidad de los routers afectados. La vulnerabilidad solo es posible en los routers afectados que tengan habilitada la función Block Sites.
Gravedad: MEDIO
Agradecimientos: kaoken
Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
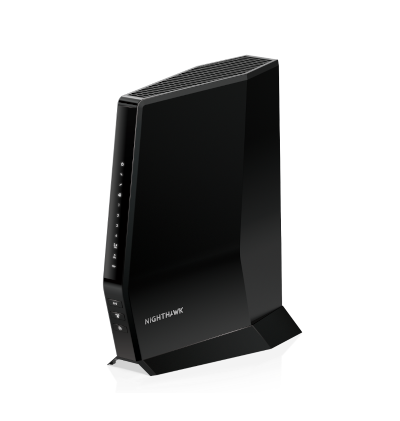
| CAX30 Nighthawk AX6 6-Stream WiFi 6 Módem router de cable | V2.3.4.12 |
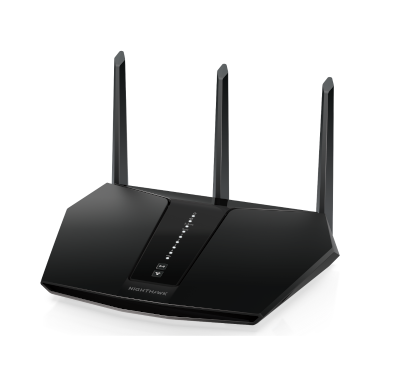
| RAX30 Router WiFi 6 Nighthawk AX5 5-Stream AX2400 | V1.0.14.108 |
| RAX5 (EoS) Router WiFi 6 AX1600 de 4 flujos | V1.0.5.34 |
| RAXE300 Router WiFi 6E tribanda Nighthawk AXE7800 | V1.0.10.72 |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
CVE-2026-11731 Vulnerabilidad de omisión de autenticación en algunos routers NETGEAR de la serie RAX
Una vulnerabilidad de omisión de autenticación en los routers de la serie RAX afectados permite a un atacante no autenticado con acceso adyacente al servicio de administración del dispositivo afectado acceder a cierta información del dispositivo o modificar la configuración administrativa. Esta vulnerabilidad podría afectar la confidencialidad o integridad de los datos de administración y la disponibilidad de las funciones de administración del dispositivo.
Gravedad: MEDIO
Agradecimientos: Yanming Chen of Guangzhou University, Michael Gentile
Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| RAX28 Router WiFi 6 Nighthawk AX5 5-Stream AX2200 | v1.0.15.110 |
| RAX29 Router WiFi 6 Nighthawk AX2400 | v1.0.15.110 |
| RAX30 Router WiFi 6 Nighthawk AX5 5-Stream AX2400 | v1.0.15.110 |
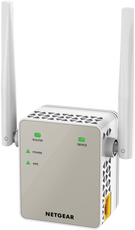
CVE-2026-11730 Vulnerabilidad de aleatoriedad de sesión insuficiente en algunos extensores NETGEAR de la serie EX
La vulnerabilidad de aleatoriedad de sesión insuficiente en los extensores NETGEAR afectados permite a un atacante adyacente a la red con acceso a la red (como credenciales WiFi) predecir identificadores de sesión válidos y secuestrar una sesión de administrador autenticado en el portal de administración web.
Gravedad: MEDIO
Agradecimientos: KDec5ae262-35b5-41c5-9bc1-91ad34145487 y Austin Turecek (colaborador)
Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| EX3700 (EoS) AC750 Extensor de rango WiFi Essentials Edition | V1.0.0.102 |
| EX6120 Extensor de rango WiFi de doble banda AC1200 | V1.0.1.74 |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
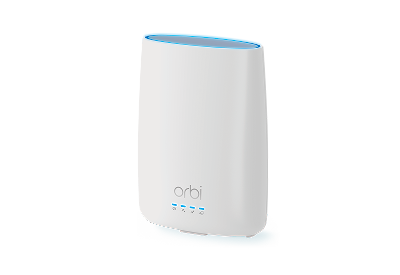
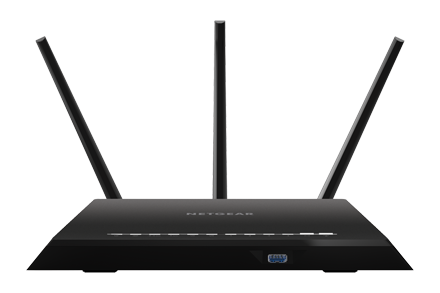
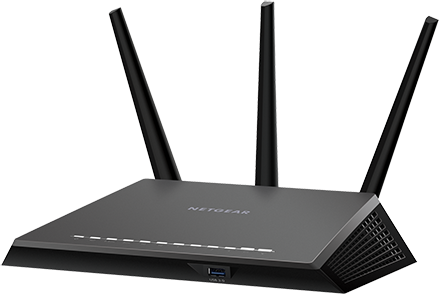
CVE-2026-9218 Vulnerabilidad de validación de entrada insuficiente en algunos routers NETGEAR
La vulnerabilidad de validación de entrada insuficiente en la configuración del servidor de tiempo (NTP) de los routers afectados permite a un atacante conectado a la red local del router y que disponga de las credenciales de administrador del router ejecutar comandos no autorizados en el router. Esta vulnerabilidad podría afectar a la integridad de los routers afectados. No hay ningún impacto en la confidencialidad ni en la disponibilidad de los routers afectados.
Gravedad: MEDIO
Agradecimientos: unprovable

Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| CBR40 (EoS) Router módem de cable WiFi Orbi AC2200 de tres bandas | No se solucionará |
| R7000 (EoS) Router Gigabit de doble banda WiFi inteligente Nighthawk AC1900 | v1.0.11.130 |
| R7000P (EoS) Router Gigabit de doble banda WiFi inteligente Nighthawk AC2300 | V1.3.3.152 |
| RAX40 (EoS) Router WiFi Nighthawk AX4 4-Stream | V1.0.3.64 |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
CVE-2026-107918 Vulnerabilidad de validación de entrada insuficiente en el router NETGEAR R7300
La vulnerabilidad de validación de entrada insuficiente en la función de configuración LAN del router R7300 permite a los administradores autenticados conectados a la red local realizar acciones no autorizadas en el router.
Este problema fue identificado mediante pruebas en un entorno de investigación controlado utilizando una versión simulada del software del router y no ha sido confirmado en dispositivos de producción físicos.
Gravedad: MEDIO
Reconocimientos: Security Research Center (SRC) @ Concordia University
Productos afectados
Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| R7300DST (EoS) Router y adaptador Nighthawk AC1900 DST | No se solucionará |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
La vulnerabilidad de validación de entrada insuficiente en la función de configuración PPPoE del router R7300 permite a los administradores autenticados conectados a la red local realizar acciones no autorizadas en el router.
Este problema fue identificado mediante pruebas en un entorno de investigación controlado utilizando una versión simulada del software del router y no ha sido confirmado en dispositivos de producción físicos.
Gravedad: MEDIO
Reconocimientos: Security Research Center (SRC) @ Concordia University
Productos afectados
Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| R7300DST (EoS) Router y adaptador Nighthawk AC1900 DST | No se solucionará |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
Descargo de responsabilidad: Este documento se proporciona "tal cual" y no implica ningún tipo de garantía, incluidas las garantías de comerciabilidad o idoneidad para un uso particular. El uso que haga de la información contenida en el documento o en los materiales vinculados al mismo es bajo su propia responsabilidad. NETGEAR se reserva el derecho de modificar o actualizar este documento en cualquier momento. NETGEAR prevé actualizar este documento a medida que haya nueva información disponible.
Las vulnerabilidades mencionadas anteriormente persisten si no completa todos los pasos recomendados. NETGEAR no se hace responsable de las consecuencias que podrían haberse evitado siguiendo las recomendaciones de esta notificación.