

El equipo de seguridad de productos de NETGEAR ha evaluado las siguientes vulnerabilidades de productos y ha proporcionado orientación para abordarlas en la tabla a continuación.
Dado que las actualizaciones de firmware contienen correcciones de seguridad, correcciones de errores y nuevas funciones para sus productos, le recomendamos encarecidamente que habilite las actualizaciones automáticas de firmware en los dispositivos compatibles. Para los productos más antiguos, le aconsejamos que descargue e instale las nuevas actualizaciones de firmware lo antes posible o que siga las instrucciones proporcionadas para los dispositivos que requieren otros pasos de corrección.
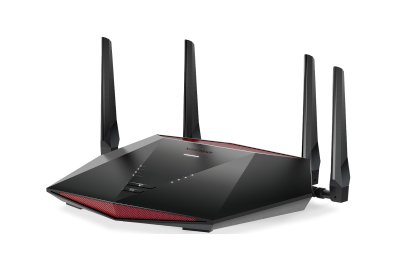
CVE-2026-9215 Vulnerabilidad CSRF en algunos routers gaming NETGEAR serie XR
Una vulnerabilidad de falsificación de solicitudes entre sitios (CSRF) en los modelos NETGEAR indicados permite a un atacante, que puede aprovechar técnicas de ingeniería social sobre un administrador del router, manipular la configuración del router e interrumpir sus operaciones con la asistencia activa del administrador del router. Esta vulnerabilidad no tiene impacto en la confidencialidad.
Gravedad: BAJO
Agradecimientos: mornaner


Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| XR1000 Router Gaming Pro WiFi 6 Nighthawk | V1.1.0.22 |
| XR1000v2 Router Gaming Pro WiFi 6 Nighthawk | V1.1.0.22 |
| XR500 (EoS) Router Nighthawk Pro Gaming | V2.3.5.152 |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
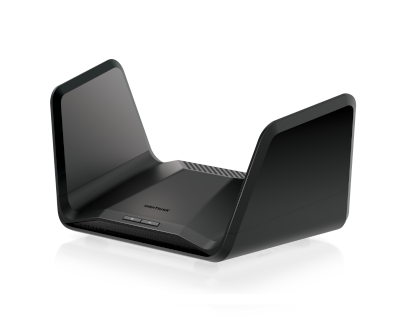
CVE-2026-9216 Vulnerabilidad de validación de entrada insuficiente en algunos routers NETGEAR de la serie RAX
La vulnerabilidad permite a un atacante adyacente a la red con acceso a la red (como credenciales WiFi) bloquear la interfaz de administración del router afectado. No hay impacto en la confidencialidad ni en la integridad. Un bloqueo de la interfaz de administración del router no afecta a la disponibilidad de los servicios principales del router, como su red WiFi.
Gravedad: BAJO
Agradecimientos: mr_mee


Recomendación
Es posible que los dispositivos con las actualizaciones automáticas habilitadas ya tengan este parche aplicado. Si no es así, compruebe la versión de firmware y actualícela a la más reciente. Corregido en:
| Producto | Versión corregida |
|---|---|
| RAX30 Router WiFi 6 Nighthawk AX5 5-Stream AX2400 | V1.0.9.92 |
| RAX35 Router WiFi 6 Nighthawk AX4 de 4 flujos | V1.0.10.72 |
| RAX38 (EoS) Router WiFi Nighthawk AX4 4-Stream AX3000 | V1.0.6.106 |
| RAX40 (EoS) Router WiFi Nighthawk AX4 4-Stream | V1.0.6.106 |
| RAXE300 Router WiFi 6E tribanda Nighthawk AXE7800 | V1.0.10.72 |
Los modelos marcados con (EoS) han llegado a la fase de fin de soporte y no se planean actualizaciones de seguridad. NETGEAR recomienda encarecidamente que retire estos dispositivos y actualice a un dispositivo NETGEAR más reciente para continuar recibiendo soporte de seguridad.
Descargo de responsabilidad: Este documento se proporciona "tal cual" y no implica ningún tipo de garantía, incluidas las garantías de comerciabilidad o idoneidad para un uso particular. El uso que haga de la información contenida en el documento o en los materiales vinculados al mismo es bajo su propia responsabilidad. NETGEAR se reserva el derecho de modificar o actualizar este documento en cualquier momento. NETGEAR prevé actualizar este documento a medida que haya nueva información disponible.
Las vulnerabilidades mencionadas anteriormente persisten si no completa todos los pasos recomendados. NETGEAR no se hace responsable de las consecuencias que podrían haberse evitado siguiendo las recomendaciones de esta notificación