

Ein VLAN besteht aus einer Reihe von Endstationen und den Switch-Ports, die diese verbinden. Sie können unterschiedliche Gründe für die logische Abteilung haben, z.B. Abteilung oder Projektmitgliedschaft. Die einzige physische Anforderung besteht darin, dass die Endstation und der Port, mit dem sie verbunden ist, beide zu demselben VLAN gehören.
Das Hinzufügen von VLAN-Unterstützung (Virtual LAN) zu einem Layer-2-Switch bietet einige der Vorteile von Bridging und Routing. Wie eine Brücke leitet eine VLAN Switch den Datenverkehr auf der Basis des Layer-2-Headers weiter, der schnell ist. Wie ein Router untergliedert er das Netzwerk in logische Segmente, was eine bessere Verwaltung, Sicherheit und Verwaltung des Multicast-Datenverkehrs ermöglicht.
Jede VLAN in einem Netzwerk verfügt über eine zugehörige VLAN-ID, die im IEEE 802.1Q-Tag im Layer-2-Header der auf einem VLAN übertragenen Pakete angezeigt wird. Eine Endstation lässt möglicherweise das Tag oder den VLAN-Teil des Tags aus. In diesem Fall kann der erste Switch-Port, der das Paket empfängt, es entweder ablehnen oder ein Tag mit seiner Standard-VLAN-ID einfügen. Ein vorgegebener Port kann Datenverkehr für mehr als einen VLAN verarbeiten, unterstützt aber nur eine Standard-VLAN-ID.
Mit der Funktion „Private Edge VLAN“ können Sie den Schutz zwischen den Ports auf dem Switch festlegen. Das bedeutet, dass ein geschützter Port den Datenverkehr nicht an einen anderen geschützten Port auf demselben Switch weiterleiten kann. Die Funktion bietet keinen Schutz zwischen Ports, die sich auf verschiedenen Switches befinden.
Das Diagramm in diesem Artikel zeigt einen Switch mit vier Ports, die für die Verarbeitung des Datenverkehrs für zwei VLANs konfiguriert sind. Port 1/0/2 verarbeitet den Datenverkehr für beide VLANs, während Port 1/0/1 nur Mitglied von VLAN 2 ist, und die Ports 1/0/3 und 1/0/4 nur Mitglieder von VLAN 3 sind. Das Skript, das dem Diagramm folgt, zeigt die Befehle, die Sie zur Konfiguration des Switches verwenden würden, wie im Diagramm dargestellt.
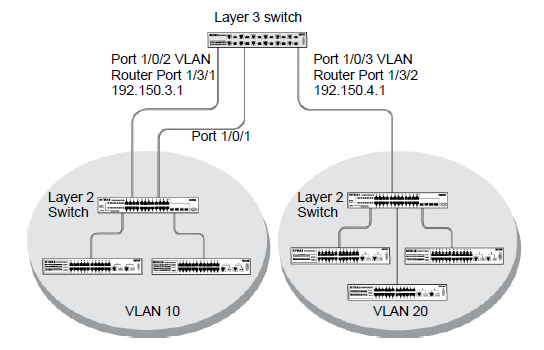
Dieser Artikel bezieht sich auf die folgenden Managed Switches und deren jeweilige Firmware:
- M5300 – Firmware-Version 10.0.0.xM5300-28G (GSM7228S)
-
- M5300-5G (GSM7252S)
- M5300-28G3 (GSM7328Sv2h2)
- M5300-52G3 (GSM7352Sv2h2)
- M5300-28G_POE+ (GSM7228PSv1h2)
- M5300-52G-POE+ (GSM7252PSv1h2)
- M5300-28GF3 (GSM7328FSv2)
- M4100 - Firmware-Version 10.0.1.x
-
- M4100-26G (GSM7224v2h2)
- M4100-50G (GSM7248v2h2)
- M4100-26G-POE (GSM7226Pv1h1)
- M4100-50G-POE+ (GSM7248Pv1h1)
- M4100-26G-POE (FSM7226Pv1h1)
- M4100-50-POE (FSM7250Pv1h1)
- M4100-D12G (GSM5212v1h1)
- M4100-D10-POE (FSM5210Pv1h1)
- M7100 - Firmware-Version 10.0.1.x
-
- M7100-24X (XSM7224)
- XSM7224S – Firmware-Version 9.0.1.x