

|
Für eine umfassende Einführung in die Sicherheit, versuchen Sie die 89 Seite GAO-04-467, der erste Link in diesem US-Regierung Suchen Dieses Dokument enthält zwar Probleme, die nicht von Interesse sein werden, stellt aber die gesamte Sicherheitssituation sehr gut dar. (Sie können zu Seite 12 springen, wo die detaillierten Informationen beginnen.) |

Authentifizierung bedeutet, sicherzustellen, dass etwas das ist, was es zu sein behauptet. Beispielsweise möchten Sie im Online-Banking sicherstellen, dass der Remote-Computer tatsächlich Ihre Bank ist und nicht jemand, der vorgibt, Ihre Bank zu sein. Der Zweck von 802.1x besteht darin, Benutzer anzunehmen oder abzulehnen, die vollen Zugriff auf ein Netzwerk mit 802.1x wünschen. Es handelt sich um ein Sicherheitsprotokoll, das mit 802.11-WLAN-Netzwerken wie 802.11g und 802.11b sowie mit kabelgebundenen Geräten funktioniert.
Alle NETGEAR ProSAFE Layer 2- und Layer 3-Switches unterstützen diese Authentifizierung.
Details zur 802.1x-Authentifizierung
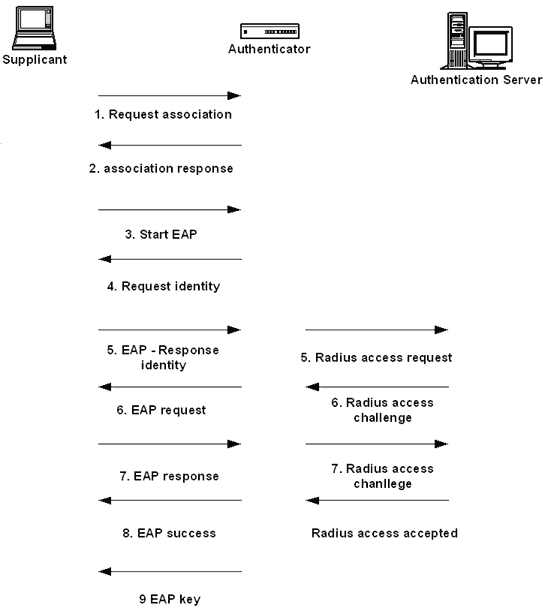
Die Hauptkomponenten der 802.1x-Authentifizierung sind:
- Ein Supplicant, ein Client-Endbenutzer, der authentifiziert werden möchte.
- Ein Authentifikator (ein Access Point oder ein Switch), der ein „Go-Between“ ist, der als Proxy für den Endbenutzer fungiert und die Kommunikation des Endbenutzers mit dem Authentifizierungsserver einschränkt.
- Ein Authentifizierungsserver (in der Regel ein RADIUS-Server), der entscheidet, ob die Anfrage des Endbenutzers für den vollständigen Netzwerkzugriff akzeptiert werden soll.
In einem WLAN wird 802.1x von einem Access Point zur Implementierung von WPA verwendet. Um eine Verbindung zum Access Point herzustellen, muss zunächst ein WLAN-Client mithilfe von WPA authentifiziert werden.
In einem drahtgebundenen Netzwerk verwendet Switches 802.1x in einem drahtgebundenen Netzwerk, um eine portbasierte Authentifizierung zu implementieren. Bevor ein Switch Pakete über einen Port weiterleitet, müssen die angeschlossenen Geräte authentifiziert werden. Nachdem sich der Endbenutzer abgemeldet hat, wird der verwendete virtuelle Port wieder in den nicht autorisierten Zustand versetzt.
Ein Vorteil von 802.1x ist der Switches, und die Access Points selbst müssen nicht wissen, wie der Client authentifiziert werden kann. Sie geben nur die Authentifizierungsinformationen zwischen dem Client und dem Authentifizierungsserver weiter. Der Authentifizierungsserver übernimmt die eigentliche Überprüfung der Anmeldeinformationen des Clients. Auf diese Weise unterstützt 802.1x viele Authentifizierungsmethoden, von einfachen Benutzernamen und Kennwort über Hardwaretoken, Abfrage und Antwort bis hin zu digitalen Zertifikaten.
802.1x verwendet EAP (Extensible Authentication Protocol), um die Kommunikation vom Supplicant zum Authentifikator und vom Authentifikator zum Authentifizierungsserver zu erleichtern.
Dieses Diagramm zeigt die Schritte von 802.1x und EAP, die zur Authentifizierung eines Supplicants verwendet werden:
EAP unterstützt verschiedene Authentifizierungsmethoden. Als Benutzer, der eine Authentifizierung sucht, müssen Sie nur eine Methode verwenden, die vom Authentifizierungsserver unterstützt wird. Als Administrator müssen Sie auswählen, welche Methoden Ihr Server verwenden soll. Die Auswahl liegt außerhalb des Rahmens dieses Artikels (und außerhalb des Rahmens der kostenlosen NETGEAR-Unterstützung), jedoch wird das Material im Microsoft-Artikel Administratoren eine solide Grundlage geben.
- EAP-TLS wird weithin unterstützt. Es verwendet PKI (z. B. ein digitales Zertifikat), um den Supplicant- und Authentifizierungsserver zu authentifizieren.
- EAP-MD5 verwendet Standard-Benutzernamen und -Kennwort. Das Passwort des supplicant wird mit MD5 gehascht und der Hash-Wert wird verwendet, um den supplicant zu authentifizieren.
- LEAP ist das Lightweight EAP von Cisco und arbeitet hauptsächlich mit Cisco Produkten zusammen. Es verwendet auch MD5-Hash, aber sowohl der Supplicant als auch der Authentifizierungsserver werden authentifiziert.
- EAP-TTLS verwendet PKI zur Authentifizierung des Authentifizierungsservers. Es unterstützt jedoch einen anderen Satz von Authentifizierungsmethoden (z. B. CHAP, PAP, MS-CHAP v2), um den Supplicant zu authentifizieren.
- PEAP (Protected EAP), das in Windows XP integriert ist, verwendet PKI zur Authentifizierung des Authentifizierungsservers. Es unterstützt jede Art von EAP, um den Supplicant einschließlich Zertifikat zu authentifizieren.
Siehe Microsoft Architektur der Secure WLAN LAN-Lösung Für eine viel längere Erklärung mit Details, die Beispiele für die Netzwerkkonfiguration enthalten.
N101582.asp Nov. 21, 2005