
Das Produktsicherheitsteam von NETGEAR hat die folgenden Produktschwachstellen bewertet und in der nachstehenden Tabelle Hinweise zur Behebung dieser Schwachstellen bereitgestellt.
Da Firmware-Updates Sicherheitskorrekturen, Fehlerbehebungen und neue Funktionen für Ihre Produkte enthalten, empfehlen wir Ihnen dringend, automatische Firmware-Updates auf unterstützten Geräten zu aktivieren. Bei älteren Produkten empfehlen wir Ihnen, neue Firmware-Updates so bald wie möglich herunterzuladen und zu installieren oder die Anleitung für Geräte zu befolgen, die andere Korrekturmaßnahmen erfordern.
CVE-2026-109618, CVE-2026-109619 PHP2Shell Sicherheitslücken zur Remote-Codeausführung
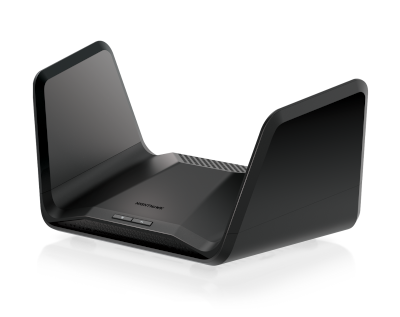
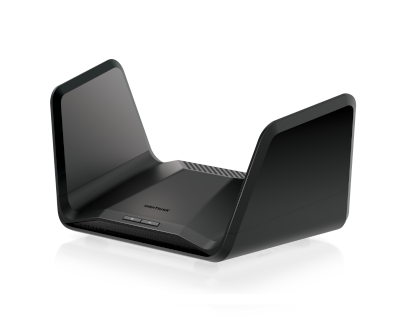
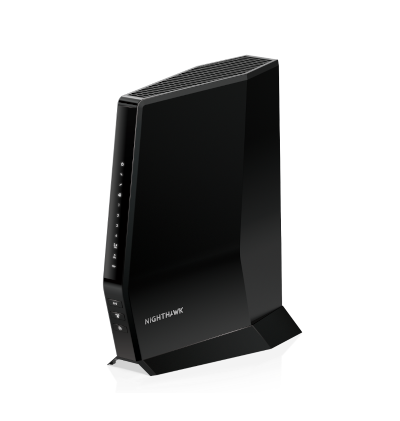
NETGEAR hat die PHP-Schwachstellen CVE-2026-109618 (auch bekannt als PHP2Shell) und CVE-2026-109619 bewertet. Nur die unten aufgeführten Nighthawk Modelle enthalten PHP-Komponenten, und deren tatsächliche Auswirkungen werden derzeit geprüft.
In diesen Produkten wird PHP nur für die lokale Webverwaltung verwendet und ist für Benutzer zugänglich, die bereits mit dem WLAN-Netzwerk oder LAN verbunden sind. Standardmäßig ist es nicht über das Internet zugänglich und kann nicht von entfernten Angreifern ausgenutzt werden. NETGEAR hat keine Hinweise auf Exploits gefunden, die auf diese Geräte abzielen.
Basierend auf unserer Bewertung ist kein anderes NETGEAR-Produkt oder kein anderer NETGEAR-Dienst diesen Schwachstellen ausgesetzt.
Schweregrad: MEDIUM
Empfehlung
Dieser Hinweis wird aktualisiert, sobald korrigierte Firmware-Versionen für die betroffenen Produkte verfügbar sind.
Lassen Sie als Vorsichtsmaßnahme und bewährte Vorgehensweise keine nicht vertrauenswürdigen Benutzer eine Verbindung zu Ihrem WLAN-Netzwerk herstellen.
Haftungsausschluss: Dieses Dokument wird „wie besehen" bereitgestellt und beinhaltet keinerlei Garantien oder Gewährleistungen, einschließlich der Gewährleistungen der Marktgängigkeit oder Eignung für einen bestimmten Zweck. Die Nutzung der in diesem Dokument enthaltenen oder über Links zugänglichen Informationen erfolgt auf eigenes Risiko. NETGEAR behält sich das Recht vor, dieses Dokument jederzeit zu ändern oder zu aktualisieren. NETGEAR beabsichtigt, dieses Dokument zu aktualisieren, sobald neue Informationen verfügbar werden.
Die oben aufgeführten Schwachstellen bleiben bestehen, wenn Sie nicht alle empfohlenen Schritte abschließen. NETGEAR ist nicht verantwortlich für Konsequenzen, die durch Befolgen der Empfehlungen in dieser Mitteilung hätten vermieden werden können.