
Das Produktsicherheitsteam von NETGEAR hat die folgenden Produktschwachstellen bewertet und in der nachstehenden Tabelle Hinweise zur Behebung dieser Schwachstellen bereitgestellt.
Da Firmware-Updates Sicherheitskorrekturen, Fehlerbehebungen und neue Funktionen für Ihre Produkte enthalten, empfehlen wir Ihnen dringend, automatische Firmware-Updates auf unterstützten Geräten zu aktivieren. Bei älteren Produkten empfehlen wir Ihnen, neue Firmware-Updates so bald wie möglich herunterzuladen und zu installieren oder die Anleitung für Geräte zu befolgen, die andere Korrekturmaßnahmen erfordern.
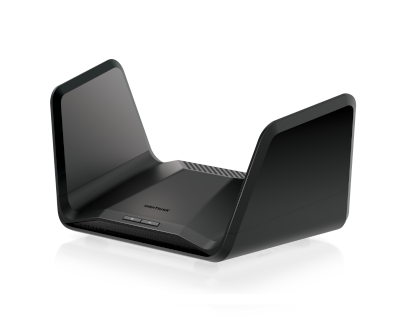
CVE-2026-11732 Sicherheitslücke durch unzureichende Eingabevalidierung in einigen NETGEAR RAX/CAX-Serie Routern
Eine Sicherheitslücke durch unzureichende Eingabevalidierung in der Website-Blockierungsfunktion (Block Sites) betroffener Router ermöglicht es einem netzwerknahen Angreifer mit Netzwerkzugang (z. B. WLAN-Anmeldedaten), nicht autorisierte Befehle auszuführen. Diese Schwachstelle könnte die Vertraulichkeit, Integrität und Verfügbarkeit betroffener Router beeinträchtigen. Die Schwachstelle ist nur bei betroffenen Routern möglich, bei denen die Funktion „Block Sites" aktiviert ist.
Schweregrad: MEDIUM
Danksagungen: kaoken
Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
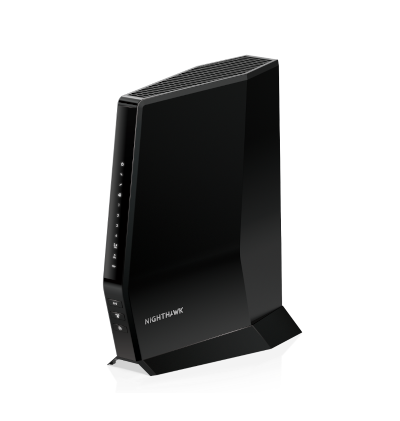
| CAX30 Nighthawk AX6 6-Stream WiFi 6 Kabelmodem-Router | V2.3.4.12 |
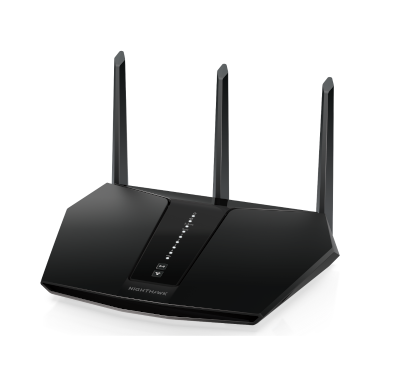
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | V1.0.14.108 |
| RAX5 (EoS) 4-Stream AX1600 WiFi 6 WLAN-Router | V1.0.5.34 |
| RAXE300 Nighthawk AXE7800 Tri-Band WLAN 6E Router | V1.0.10.72 |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
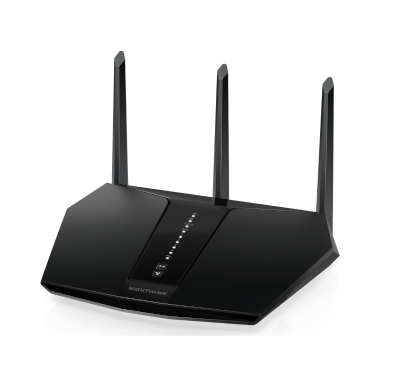
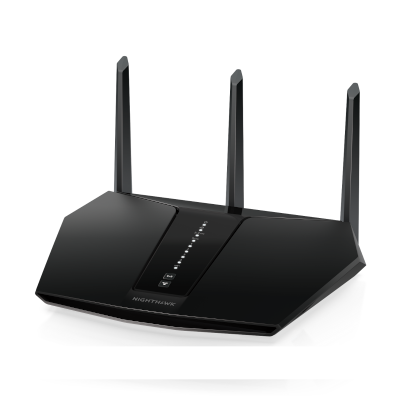
CVE-2026-11731 Sicherheitslücke durch Authentifizierungsumgehung in einigen NETGEAR RAX-Serie Routern
Eine Authentifizierungsumgehungs-Schwachstelle in betroffenen RAX-Serien-Routern ermöglicht es einem nicht authentifizierten Angreifer mit benachbartem Zugang zum Verwaltungsdienst des betroffenen Geräts, auf bestimmte Geräteinformationen zuzugreifen oder administrative Einstellungen zu ändern. Diese Schwachstelle könnte die Vertraulichkeit oder Integrität von Verwaltungsdaten sowie die Verfügbarkeit von Geräteverwaltungsfunktionen beeinträchtigen.
Schweregrad: MEDIUM
Danksagungen: Yanming Chen of Guangzhou University, Michael Gentile
Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 Router | v1.0.15.110 |
| RAX29 Nighthawk AX2400 WiFi 6 Router | v1.0.15.110 |
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | v1.0.15.110 |
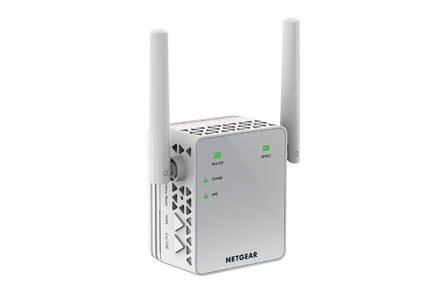
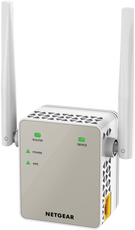
CVE-2026-11730 Sicherheitslücke durch unzureichende Sitzungszufälligkeit in einigen NETGEAR EX-Serie Erweiterern
Eine Sicherheitslücke durch unzureichende Sitzungszufälligkeit in betroffenen NETGEAR Repeatern ermöglicht es einem netzwerknahen Angreifer mit Netzwerkzugang (z. B. WLAN-Anmeldedaten), gültige Sitzungskennungen vorherzusagen und eine authentifizierte Administratorsitzung im Web-Verwaltungsportal zu übernehmen.
Schweregrad: MEDIUM
Danksagungen: KDec5ae262-35b5-41c5-9bc1-91ad34145487 and Austin Turecek (Collaborator)
Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| EX3700 (EoS) AC750 WiFi Range Extender Essentials Edition | V1.0.0.102 |
| EX6120 AC1200 Dual Band WLAN Repeater | V1.0.1.74 |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
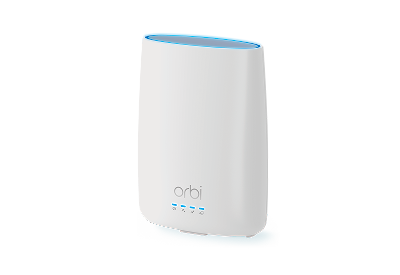
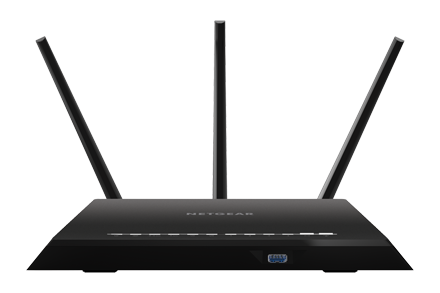
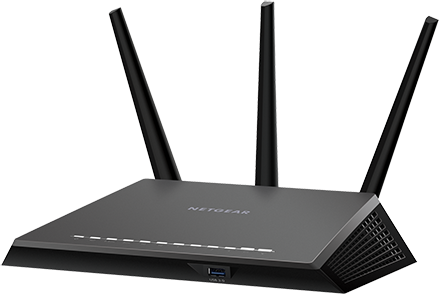
CVE-2026-9218 Sicherheitslücke durch unzureichende Eingabevalidierung in einigen NETGEAR Routern
Eine Sicherheitslücke durch unzureichende Eingabevalidierung in der Zeitserver-Einstellung (NTP) betroffener Router ermöglicht es einem Angreifer, der mit dem lokalen Netzwerk des Routers verbunden ist und über die Administratoranmeldedaten des Routers verfügt, nicht autorisierte Befehle auf dem Router auszuführen. Diese Sicherheitslücke könnte die Integrität betroffener Router beeinträchtigen. Es gibt keine Auswirkungen auf die Vertraulichkeit oder Verfügbarkeit betroffener Router.
Schweregrad: MEDIUM
Danksagungen: unprovable

Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| CBR40 (EoS) Orbi AC2200 Tri-Band-WLAN-Kabelmodem-Router | Wird nicht behoben |
| R7000 (EoS) Nighthawk AC1900 Smart WLAN Dual-Band-Gigabit-Router | v1.0.11.130 |
| R7000P (EoS) Nighthawk AC2300 Smart WLAN Dual-Band-Gigabit-Router | V1.3.3.152 |
| RAX40 (EoS) Nighthawk AX4 4-Stream WLAN-Router | V1.0.3.64 |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
CVE-2026-107918 Sicherheitslücke durch unzureichende Eingabevalidierung im NETGEAR R7300 Router
Eine Sicherheitslücke durch unzureichende Eingabevalidierung in der LAN-Setup-Funktion des R7300 Routers ermöglicht es authentifizierten Administratoren, die mit dem lokalen Netzwerk verbunden sind, nicht autorisierte Aktionen auf dem Router durchzuführen.
Dieses Problem wurde durch Tests in einer kontrollierten Forschungsumgebung mithilfe einer simulierten Version der Router-Software identifiziert und wurde nicht auf physischen Produktionsgeräten bestätigt.
Schweregrad: MEDIUM
Danksagungen: Security Research Center (SRC) @ Concordia University
Betroffene Produkte
Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| R7300DST (EoS) Nighthawk AC1900 DST Router & Adapter | Wird nicht behoben |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
Eine Sicherheitslücke durch unzureichende Eingabevalidierung in der PPPoE-Setup-Funktion des R7300-Routers ermöglicht es authentifizierten Administratoren, die mit dem lokalen Netzwerk verbunden sind, nicht autorisierte Aktionen auf dem Router durchzuführen.
Dieses Problem wurde durch Tests in einer kontrollierten Forschungsumgebung mithilfe einer simulierten Version der Router-Software identifiziert und wurde nicht auf physischen Produktionsgeräten bestätigt.
Schweregrad: MEDIUM
Danksagungen: Security Research Center (SRC) @ Concordia University
Betroffene Produkte
Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| R7300DST (EoS) Nighthawk AC1900 DST Router & Adapter | Wird nicht behoben |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
Haftungsausschluss: Dieses Dokument wird „wie besehen" bereitgestellt und beinhaltet keinerlei Garantien oder Gewährleistungen, einschließlich der Gewährleistungen der Marktgängigkeit oder Eignung für einen bestimmten Zweck. Die Nutzung der in diesem Dokument enthaltenen oder über Links zugänglichen Informationen erfolgt auf eigenes Risiko. NETGEAR behält sich das Recht vor, dieses Dokument jederzeit zu ändern oder zu aktualisieren. NETGEAR beabsichtigt, dieses Dokument zu aktualisieren, sobald neue Informationen verfügbar werden.
Die oben aufgeführten Schwachstellen bleiben bestehen, wenn Sie nicht alle empfohlenen Schritte abschließen. NETGEAR ist nicht verantwortlich für Konsequenzen, die durch Befolgen der Empfehlungen in dieser Mitteilung hätten vermieden werden können.