

Das Produktsicherheitsteam von NETGEAR hat die folgenden Produktschwachstellen bewertet und in der nachstehenden Tabelle Hinweise zur Behebung dieser Schwachstellen bereitgestellt.
Da Firmware-Updates Sicherheitskorrekturen, Fehlerbehebungen und neue Funktionen für Ihre Produkte enthalten, empfehlen wir Ihnen dringend, automatische Firmware-Updates auf unterstützten Geräten zu aktivieren. Bei älteren Produkten empfehlen wir Ihnen, neue Firmware-Updates so bald wie möglich herunterzuladen und zu installieren oder die Anleitung für Geräte zu befolgen, die andere Korrekturmaßnahmen erfordern.
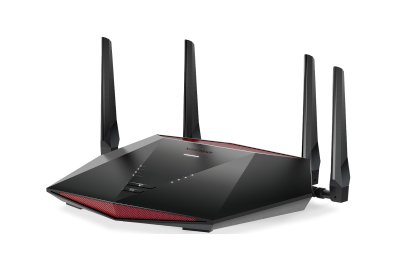
CVE-2026-9215 CSRF-Schwachstelle in einigen NETGEAR XR Series Gaming-Routern
Eine Cross-Site-Request-Forgery (CSRF)-Sicherheitslücke in den aufgeführten NETGEAR Modellen ermöglicht es einem Angreifer, der Social-Engineering-Techniken gegen einen Router-Administrator einsetzen kann, die Router-Konfiguration zu manipulieren und den Router-Betrieb mit aktiver Unterstützung des Router-Administrators zu stören. Diese Sicherheitslücke hat keine Auswirkungen auf die Vertraulichkeit.
Schweregrad: Niedrig
Danksagungen: mornaner


Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| XR1000 Nighthawk WiFi 6 Pro Gaming Router | V1.1.0.22 |
| XR1000v2 Nighthawk WiFi 6 Pro Gaming Router | V1.1.0.22 |
| XR500 (EoS) Nighthawk Pro Gaming Router | V2.3.5.152 |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
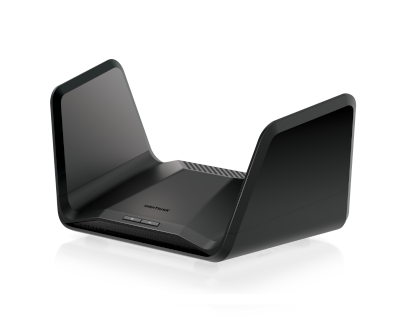
CVE-2026-9216 Sicherheitslücke durch unzureichende Eingabevalidierung in einigen NETGEAR RAX-Serie Routern
Die Schwachstelle ermöglicht es einem netzwerknahen Angreifer mit Netzwerkzugang (z. B. WLAN-Anmeldedaten), die Verwaltungsoberfläche des betroffenen Routers zum Absturz zu bringen. Es gibt keine Auswirkungen auf die Vertraulichkeit oder Integrität. Ein Absturz der Verwaltungsoberfläche des Routers beeinträchtigt nicht die Verfügbarkeit der Kerndienste des Routers, wie z. B. sein WLAN-Netzwerk.
Schweregrad: Niedrig
Danksagungen: mr_mee


Empfehlung
Geräte mit aktivierten automatischen Updates haben diesen Patch möglicherweise bereits angewendet. Falls nicht, überprüfen Sie bitte die Firmware-Version und aktualisieren Sie sie auf die neueste Version. Behoben in:
| Produkt | Behobene Version |
|---|---|
| RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router | V1.0.9.92 |
| RAX35 Nighthawk AX4 4-Stream WiFi 6 WLAN-Router | V1.0.10.72 |
| RAX38 (EoS) Nighthawk AX4 4-Stream AX3000 WLAN-Router | V1.0.6.106 |
| RAX40 (EoS) Nighthawk AX4 4-Stream WLAN-Router | V1.0.6.106 |
| RAXE300 Nighthawk AXE7800 Tri-Band WLAN 6E Router | V1.0.10.72 |
Modelle, die mit (EoS) gekennzeichnet sind, haben die End-of-Support-Phase erreicht, und es sind keine Sicherheitsupdates geplant. NETGEAR empfiehlt dringend, diese Geräte außer Betrieb zu nehmen und auf ein neueres NETGEAR-Gerät zu aktualisieren, um weiterhin Sicherheitssupport zu erhalten.
Haftungsausschluss: Dieses Dokument wird „wie besehen" bereitgestellt und beinhaltet keinerlei Garantien oder Gewährleistungen, einschließlich der Gewährleistungen der Marktgängigkeit oder Eignung für einen bestimmten Zweck. Die Nutzung der in diesem Dokument enthaltenen oder über Links zugänglichen Informationen erfolgt auf eigenes Risiko. NETGEAR behält sich das Recht vor, dieses Dokument jederzeit zu ändern oder zu aktualisieren. NETGEAR beabsichtigt, dieses Dokument zu aktualisieren, sobald neue Informationen verfügbar werden.
Die oben aufgeführten Schwachstellen bleiben bestehen, wenn Sie nicht alle empfohlenen Schritte abschließen. NETGEAR ist nicht verantwortlich für Konsequenzen, die durch Befolgen der Empfehlungen in dieser Mitteilung hätten vermieden werden können