

|
For en omfattende introduktion til sikkerhed, prøv 89 side GAO-04-467, det første link i dette DEN AMERIKANSKE regering søg. Selv om dette dokument har problemer, der ikke vil være af interesse, viser det hele sikkerhedssituationen meget godt. (Du kan springe til side 12, hvor de detaljerede oplysninger begynder). |

Autentificering betyder at sikre, at noget er, hvad det hævder at være. I forbindelse med netbank skal du f.eks. sikre dig, at fjerncomputeren faktisk er din bank, og ikke nogen, der udgiver sig for at være din bank. Formålet med 802.1x er at acceptere eller afvise brugere, der ønsker fuld adgang til et netværk ved hjælp af 802.1x. Det er en sikkerhedsprotokol, der fungerer med trådløse 802.11-netværk som 802.11g og 802.11b samt med kabelforbundne enheder.
Alle NETGEAR ProSAFE Layer 2- og Layer 3-switche understøtter denne godkendelse.
Oplysninger om 802.1x-godkendelse
Hoveddelene i 802.1x-godkendelse er:
- En leverandør, en klient-slutbruger, som ønsker at blive godkendt.
- En godkender (et adgangspunkt eller en switch), som er en "gå mellem", der fungerer som proxy for slutbrugeren, og som begrænser slutbrugerens kommunikation med godkendelsesserveren.
- En godkendelsesserver (normalt en RADIUS-server), som beslutter, om slutbrugerens anmodning om fuld netværksadgang skal accepteres.
I et trådløst netværk bruges 802.1x af et adgangspunkt til at implementere WPA. For at oprette forbindelse til adgangspunktet, skal en trådløs klient først godkendes ved hjælp af WPA.
I et kabelbaseret netværk bruger switches 802.1x i et kabelbaseret netværk til at implementere portbaseret godkendelse. Før en switch videresender pakker via en port, skal de tilsluttede enheder godkendes. Når slutbrugeren har logget af, ændres den virtuelle port, der bruges, tilbage til den uautoriserede tilstand.
En fordel ved 802.1x er switchene, og adgangspunkterne behøver ikke selv at vide, hvordan de godkender klienten. Det eneste, de gør, er at videregive godkendelsesoplysningerne mellem klienten og godkendelsesserveren. Godkendelsesserveren håndterer den faktiske verifikation af klientens legitimationsoplysninger. Dette giver 802.1x mulighed for at understøtte mange godkendelsesmetoder, fra simpelt brugernavn og adgangskode til hardwaretoken, udfordring og svar samt digitale certifikater.
802.1x bruger EAP (Extensible Authentication Protocol) til at lette kommunikationen fra ansøgeren til godkenderen og fra godkenderen til godkendelsesserveren.
Dette diagram viser trinene i 802.1x og EAP, der anvendes til godkendelse af en leverandør:
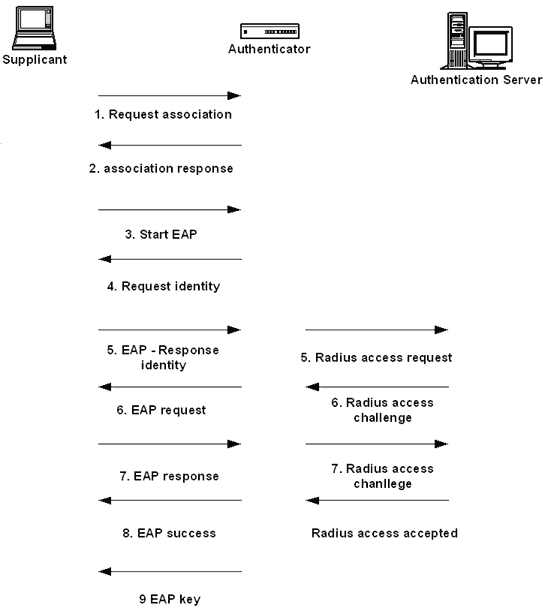
EAP understøtter forskellige godkendelsesmetoder. Som bruger, der søger godkendelse, skal du blot bruge en metode, der understøttes af godkendelsesserveren. Som administrator skal du vælge, hvilke metoder serveren skal bruge. Udvælgelsen er uden for denne artikel (og uden for omfanget af gratis NETGEAR-support), men materialet i Microsoft-artiklen giver administratorer en solid grundstødning.
- EAP-TLS understøttes bredt. Det bruger PKI (f.eks. et digitalt certifikat) til at autentificere leverings- og godkendelsesserveren.
- EAP-MD5 bruger standardbrugernavn og -adgangskode. Den leverandørers adgangskode hash'es med MD5, og hash-værdien bruges til at godkende den leverede.
- LEAP er Ciscos lette EAP og fungerer primært sammen med Cisco-produkter. Det bruger også MD5 hash, men både supplicant- og godkendelsesserveren er godkendt.
- EAP-TTLS bruger PKI til at godkende godkendelsesserveren. Den understøtter dog et andet sæt godkendelsesmetoder (f.eks. CHAP, PAP, MS-CHAP v2) for at godkende den leverende.
- PEAP (Protected EAP), som er indbygget i Windows XP, bruger PKI til at godkende godkendelsesserveren. Den understøtter enhver type EAP til godkendelse af den leverandør, herunder certifikat.
Se Microsofts Arkitektur til sikker trådløs LAN-løsning for en meget længere forklaring med detaljer, der omfatter eksempler på netværkskonfiguration.
N101582.asp nov. 21, 2005